情報セキュリティ
最新&人気ウェビナー
-
AWSセキュリティは「設定する」から「AIと運用する」へ基本サービスから ...
2026/10/14(水)
-

外部公開IT資産を狙うランサムウェア、公開資産の放置が攻撃の入口になる 棚...
2026/10/14(水)
-
【経営層向け】ランサムウェア被害の6割は中小企業、「うちは狙われない」が危...
2026/10/15(木)
-

2026年度末に始まるSCS評価制度、今必要な備えとは? ~限られた人員で...
2026/10/15(木)
-
特権ID管理だけで、不正操作や攻撃リスクまで把握できるか? 〜利用実態から...
2026/10/16(金)
-
拠点・クラウド・リモートが混在する企業ネットワーク、AI時代の攻撃からどう...
2026/10/20(火)
-
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体...
2026/10/20(火)
-
生成AIとどう共存する?利活用促進のためにおさえるべきリスクとポイントとは
2026/10/20(火)
-
内部不正対策の抜け穴「スマホによるPC画面撮影」をどう防ぐか? ~AIが撮...
2026/10/20(火)
-
【再放送】脆弱性診断だけで十分ですか? 〜攻撃シナリオで攻撃耐性を確かめる...
2026/10/21(水)
-
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ...
2026/10/21(水)
-
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージ...
2026/10/22(木)
-
【情シス部長・CISO向け】ハッカーは自社のどこを見て、どの脆弱性から狙う...
2026/10/26(月)
-

AI時代のWebアクセス急増と、いま企業が向き合うべきBot対策 ユーザー...
2026/10/27(火)
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-

サービス立ち上げの裏で積み上がる「認証負債」 〜事業スピードとセキュリティ...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)

事業停止に直結するDDoS攻撃、悪性ボットなどの進化する脅威にどう対応すれば良いのか? ~高...
4.2 DAIKO XTECH株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
事業継続を脅かす公開サーバを狙う攻撃の増加
Webサイトやアプリケーションを公開しているサーバは、SQLインジェクションやクロスサイトスクリプティングといったアプリケーション層の攻撃にあうリスクにさらされています。攻撃手法は多様化しており、対策が難しくなっているのが現実です。アプリケーション層は、ユーザーに安全かつ安定したサービスを提供する役割を担っているため、攻撃を受けてしまうと情報漏洩やサービス停止といった被害に直結し、事業継続に深刻な影響を及ぼします。 このような攻撃に対し、 WAF(Web Application Firewall)の導入は有効な対策として広く認識されています。しかし、攻撃の巧妙化に伴い、従来のシグネチャベースのWAFでは検知が追いつかないケースも報告されるなど、導入すれば安心とは言い切れない状況が生まれています。公開サーバを運用するすべての企業にとって、Webアプリケーション層の防御をどう強化するかは避けて通れない課題です。
WAFの導入を躊躇してしまう現状
現在、DDoS攻撃や悪性ボットを利用した攻撃など公開サーバを狙う攻撃は劇的に幅が広がっています。そのため、従来型のWAFだけではこれらの多角的な脅威をカバーしきれなくなっています。だからこそ、WAFを超えた「WAAP」サービスが選ばれているのです。 また、WAFは導入後の運用が非常に重要です。例えば、専門的な知識を活かしたポリシーチューニングや誤検知・過検知への適切な対応が肝になります。ただ、このような運用を自社内だけで完結させるのは難しく、外部に委託するにも大きな費用が掛かってしまいます。これらの理由からWAFの導入判断が先送りされるケースも少なくありません。
特許技術×フルマネージドサービスで全世界70万以上の実績を誇る
本セミナーでは、クラウド型WAAPサービス「Cloudbric WAF+」を活用し、公開Webサーバのセキュリティを強化する方法についてご紹介します。 Cloudbric WAF+は、特許取得済みの論理演算検知エンジンとAIエンジンを搭載し、シグネチャに依存しないロジックベースの検知方式により多種多様な攻撃パターンに対応できます。世界171カ国70万以上のサイトから収集した脅威インテリジェンスを活用し、WAF機能に加え、DDoS攻撃遮断・脅威IP遮断・悪性ボット遮断機能などを標準で備えたWAAPサービスです。さらに、セキュリティ専門家によるマネージドサービスが付帯しており、導入時のポリシー策定から運用中のチューニングまで支援を受けられるため、社内に専門人材がいない環境でも導入・運用の負荷を低減できます。 個人情報や決済情報を扱うサイト責任者様、DDoS攻撃などによるサイトダウンによる機会損失リスクに備えたい方、運用負荷を抑えながらWebサイトの防御を強化したい方は、ぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:20 事業継続を脅かす公開サーバへの攻撃と今こそ必要な対策(DAIKO XTECH株式会社)
14:20~14:45 マネージドサービス付きの包括的なWebセキュリティ対策「Cloudbric WAF+」のご紹介(ペンタセキュリティ株式会社)
14:45~15:00 質疑応答
主催・共催
DAIKO XTECH株式会社(プライバシーポリシー)
ペンタセキュリティ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

公共SaaS参入にはISMAPは必須?監査費用・工数・期間の実態から、登録判断の材料を整理す...
4.0 株式会社インターネットプライバシー研究所
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
公共クラウド調達でISMAP登録要件が壁に。SaaS事業者の対応が急務に
2018年に政府が「クラウド・バイ・デフォルト原則」を打ち出して以降、政府機関の情報システム調達ではクラウドサービスの利用が標準方針となりました。これに伴い、政府が求めるセキュリティ水準を満たすクラウドサービスをあらかじめ評価・登録する制度として、2020年にISMAP(政府情報システムのためのセキュリティ評価制度)の運用が開始されています。各府省庁は原則としてISMAPクラウドサービスリストに登録されたサービスの中から調達を行う方針が示されており、公共領域へのSaaS展開を目指す事業者にとって、ISMAP登録は事実上の参入要件になりつつあります。 さらに、ISMAPの活用範囲は中央省庁にとどまらず、地方自治体においても登録サービスを原則採用する動きが広がっており、ISMAP登録の有無が受注可否を直接左右する場面は今後さらに増えると見込まれます。公共クラウド市場の拡大とともに、自社のSaaSサービスを公共領域へ展開するためのISMAP登録対応は急務となっています。
「ISMSがあれば通じる」は誤解。ISMAP登録は作業・作法の違いで工数・費用が見通せない
ISMS(ISO 27001)やISMSクラウドセキュリティ認証(ISO 27017)を取得済みの企業では、「その延長線上でISMAP登録まで対応できるだろう」と考えるケースが少なくありません。しかし、ISMAPの管理基準はJIS Q 27000シリーズに加えて政府統一基準やNIST SP800-53の要素を取り込んでおり、求められる管理策は約1,200項目に及びます。要求事項の形式は似て見えるものの、文書化の作法や証跡の残し方、監査対応のアプローチが大きく異なるため、そのような想定は誤解に陥りがちです。 加えて、ISMAP登録には言明書の作成や第三者監査機関による監査、運用実績の蓄積など、複数のステップを経る必要があり、短期間で完了できるものではありません。なお、ISMAP登録はあくまで入札のスタートラインに立つための要件であり、実際に落札できるか・受注単価に見合うかは、自社の事業計画と照らし合わせた経営判断が必要です。しかし、登録までに必要な具体的な作業量や費用・工数・期間の全体像が把握できず、経営層に説明できる材料が揃わないまま、検討が先送りになっている企業も多いのが実情です。
企業規模を問わない支援実績×現場伴走で、登録作法を体系化し完了まで一貫支援
本セミナーでは、株式会社インターネットプライバシー研究所が、公共クラウド調達におけるISMAPの位置づけと登録要件の全体像、ISMSとのギャップ、登録までの期間・費用・工数のロードマップについて解説します。 インターネットプライバシー研究所は、情報セキュリティ・個人情報保護領域で25年の実績を持つコンサルティング企業です。ISMAP登録申請支援では、約1,200項目の管理策対応から申請書類の作成までをフルサポートする体制を整えており、準備段階から登録完了まで一貫した伴走支援を提供しています。大手クラウド事業者だけでなく中堅規模のSaaS企業への支援実績も有しており、企業規模を問わず現場に入って作業を進める伴走型の支援スタイルが特長です。 登録に向けた費用・工数・スケジュールの全体像を把握したい方、ISMAPの要求水準と実務上の難所を理解したい方、登録判断の材料を経営層に説明したい方は、ぜひご参加ください。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 公共SaaS参入にはISMAPは必須?監査費用・工数・期間の実態から、登録判断の材料を整理する~ISMAPの登録要件・ISMSギャップを解説し、登録まで伴走支援~
10:45~11:00 質疑応答
主催
株式会社インターネットプライバシー研究所(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

自動車業界で加速するOTセキュリティ要求への対応策とは? 〜工場領域ガイドラインを踏まえた現...
3.9 TXOne Networks Japan合同会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
自動車サプライチェーンに広がる「工場領域」へのセキュリティ要求
自動車産業のサイバーセキュリティ対策は、これまでOA環境を中心としたIT領域が主な対象でした。しかし近年では、工場の生産設備や制御システムを狙ったサイバー攻撃リスクが高まり、OT(制御・生産技術領域)における対策の重要性が急速に高まっています。 こうした背景から、日本自動車工業会(JAMA)および日本自動車部品工業会(JAPIA)は、OT環境向けの「工場領域版ガイドライン」を策定。2026年4月、「工場領域版 V1.0」が正式リリースされました。今後は、自動車メーカーだけでなく、部品メーカーやサプライヤーを含めたサプライチェーン全体で、OT環境を含めたセキュリティ対策への対応が求められていくと考えられます。
なぜOTセキュリティ対策が進まないのか
一方で製造現場では、生産設備の停止リスクや保守契約上の制約から、一般的なIT環境と同様のセキュリティ対策を適用できないケースも少なくありません。また、現在でもWindows 7などの古いOSを搭載した設備が稼働しているケースも存在しています。 さらに、「何から対応すべきかわからない」「工場を止められない」「OT環境に詳しい人材が不足している」といった課題から、ガイドライン対応の必要性を認識しつつも、具体的な対策に踏み出せない企業も多いのが現状です。
ガイドライン対応に向けた現実的なOTセキュリティ対策とは
本セミナーでは、「工場領域版ガイドライン V1.0」のポイントを整理するとともに、OT環境特有の制約を踏まえた現実的なセキュリティ対策について解説します。 特に、製造設備への影響を最小限に抑えながら進められるネットワーク型対策やUSB利用時のリスク低減策、OT環境の可視化・アクセス制御など、効果的で包括的なOTセキュリティ対策について、自動車業界でのユースケースを交えながら紹介します。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 自動車業界で加速するOTセキュリティ要求への対応策とは?〜工場領域ガイドラインを踏まえた現実的なセキュリティ対策を解説〜
11:45~12:00 質疑応答
主催
TXOne Networks Japan合同会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

偽社長メールの被害を防ぐ ~M365/Gmailの過去メールで顧客専用AIモデルを構築。継続...
3.8 バラクーダネットワークスジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
巧妙化する役員なりすましメールの脅威
メールを起点としたサイバー攻撃は、従来のフィッシングやマルウェア添付だけでなく、社長や役員、取引先などを装う「なりすましメール」へと巧妙化しています。特に近年は、AIの悪用により文面の不自然さが少なくなり、送信者名だけでは正規のメールかどうかを判断しづらい攻撃も増えています。GmailやMicrosoft 365を利用している企業でも、標準機能や既存のメールセキュリティだけでは、こうしたメールによる被害を十分に防ぎきれないケースがあります。
標準対策や目視判断だけでは対応しきれない理由
多くの企業では、すでに何らかのメールセキュリティ対策を導入しています。しかし、社長や役員の名前をかたり、普段とは異なる送信元や文面で届くメールは、既知の攻撃パターンをもとに判定する仕組みだけでは見落とされる可能性があります。また、一度危険なメールが社員の受信箱に届いてしまうと、誰に同じメールが届いているのか、未読のうちに削除できるのかを手作業で確認する必要があり、対応が後手に回りやすくなります。
メール傾向を学習し通常と異なるメールを判別
本セミナーでは、GmailやMicrosoft 365環境で発生する社長・役員を装うなりすましメールに対し、どのように被害を防ぐのかを解説します。Barracuda Email Protectionは、一般的なシグネチャーベースの判定だけに頼るのではなく、各組織の過去のメールを学習し、顧客ごとに専用のAIモデルを構築します。これにより、Gmail・Microsoft 365上における通常のメール傾向を把握した上で、送信者、文面、やり取りの流れなどが平常時と異なる不審なメールを高精度に判別します。 さらに、AIは利用を続ける中で継続的に学習を行い、環境や攻撃手法の変化にも自動的に適応します。加えて、配信後に危険なメールが見つかった場合の受信者特定や削除対応も支援し、社員の判断や手作業に依存しない、実運用に強いメールセキュリティを実現します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 偽社長メールの被害を防ぐ~M365/Gmailの過去メールで顧客専用AIモデルを構築。継続学習で“いつもと違う”を見抜く~
13:45~14:00 質疑応答
主催
バラクーダネットワークスジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

AI攻撃時代、DDoS攻撃はWAFを入れただけでは防げない ~現場の負担と通信費を同時削減す...
3.9 アクセリア株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
猛威を振るうDDoS・Bot攻撃が引き起こすWebセキュリティリスク
近年、生成AIの悪用により巧妙なBot攻撃や大規模なDDoS攻撃が激化し、企業のWebサイトやWeb基盤への脅威は深刻さを増す一方です。 大手企業や有名サービスでも被害事例が相次ぎ、サイトの応答遅延、サービス停止、情報窃取、サプライチェーン攻撃の起点となるなど、被害形態は多様化しています。 さらに、不正トラフィックによる「クラウドの負荷高騰(従量課金である通信費の跳ね上がり)」も、企業の新たな死活問題として浮上してきました。 Web上で顧客にサービスを提供する企業にとって、Webサイトの停止は売上機会の損失にとどまらず、ブランド毀損や取引先からの信頼低下にも直結しかねません。 Webセキュリティと対応コストは、もはや単なるITの問題ではなく、事業継続を左右する経営課題です。
専門人材不足により、後手に回るWebセキュリティ対策
DDoS・Bot攻撃への対策にはWAFが有効です。ただし、AIによって攻撃が高度化・自動化される中、WAFは導入しただけで守れるものではなく、攻撃パターンに合わせた設定変更、誤検知の検証、障害発生時の調査・対応など、継続的な運用が前提となります。 しかし、Webセキュリティの運用に専門的な知見を持つ人材を社内に確保できている中堅中小企業は多くありません。IT担当者はいても、WAFの設定運用やインシデント対応まで担える専門人材が不在のため「導入したが使いこなせない」「攻撃が来てから慌てて対応する」といった、対策が後手に回る状況に陥りやすくなります。
Webセキュリティの専門チームが設定変更からテクニカルサポートまで代行し、強固なセキュリティ体制を実現
本セミナーでは、DDoS・Bot攻撃によって、企業がどのような被害を受けるのか、事例を交えて整理します。また、WAF導入済みでも被害に遭うケースがあり、「Webセキュリティを自社で運用しきれない」というWAF運用の難しさやリスクを解説します。 さらに、Cloudflareをベースに、WAF・DDoS対策・Bot対策・CDNなどの機能を1パッケージで提供し、さらに日本人の専門エンジニアチームが、ポリシーの設定変更、検証、障害発生時の調査、テクニカルサポートまでをチケット一元管理で代行するマネージドWebセキュリティサービス「Solution GateCore」をご紹介します。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 AI攻撃時代、DDoS攻撃はWAFを入れただけでは防げない ~現場の負担と通信費を同時削減する、Cloudflareフルマネージドの最適解~
14:45~15:00 質疑応答
主催
アクセリア株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

AWSで導入済のセキュリティ対策、アラートが増え続けて重要な脅威を見逃していませんか? ~ ...
3.8 クララ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AWS活用拡大とマルチアカウント化で、セキュリティ運用が複雑化する現実
AWSの活用が進み、業務システムやサービス基盤としての重要性が高まる中で、GuardDutyやSecurity Hubなどのネイティブ機能を導入し、セキュリティ対策を強化している企業は増えています。 一方で、環境の拡大やマルチアカウント化により、アラートやFail項目は増え続け、通知や対応が分散し、運用の難易度は急速に高まっています。
特に、限られた人数でAWS運用とセキュリティ対応を担う中小・中堅企業では、ベストプラクティスを適用していても、規模拡大やAWSの変化スピードに運用プロセスが追いつかないケースも少なくありません。 各アカウント単位では対策できていても、組織全体としての統制や見直しが回らず、「検知はできているが、判断・対応まで手が回らない」という状態に陥りやすくなっています。
アラートは見えているのに、優先度が判断できず対応が止まる構造
Security HubでFail項目は確認できる、GuardDutyでアラートも検知できている―それにも関わらず、「どれから対応すべきか分からない」「通知が多すぎて重要なリスクが埋もれる」といった状況に陥っていないでしょうか。
通知設計やSuppressの基準が曖昧なまま運用されていると、アラートは増え続ける一方で、重要度の判断が追いつかず、対応すべきインシデントを見極められないまま“実質放置”になってしまうリスクがあります。 また、マルチアカウント環境では、アカウントごとの個別対応にとどまり、影響範囲の把握や組織としての是正プロセスが回らないという課題も顕在化します。
「見えているのに動けない」「対応すべきと分かっていても判断できない」―こうした運用の詰まりは、単なる設定やツール導入の問題ではなく、組織として継続的に判断・対応・改善を回す仕組みが不足していることに起因します。
分散したアラートを整理し、“優先度を判断できる運用”へ変えるための実践アプローチ
本セミナーでは、AWSセキュリティ機能を導入済みでありながら、アラート増加や通知分散によって運用が止まりやすい状態に対し、どのように優先度を判断し、対応を回していくべきかを整理します。
単なる機能解説やベストプラクティスの紹介にとどまらず、 ・どのアラートを優先すべきか ・通知設計やSuppress運用をどう見直すべきか ・影響範囲や初動対応をどう判断するか ・組織として運用プロセスをどう改善し続けるか といった、現場で実際に手が止まるポイントに踏み込んで解説します。
さらに、AIチューニングによりアラートを判断可能な情報へ変換し、AWSネイティブ機能の設定・チューニング・監視・分析・対応方針までを一体で支援する「AWS Secure」のアプローチを通じて、「検知・可視化はできているが動けない状態」から、「優先度を判断し、継続的に対応できる運用」へ変えるための具体的な進め方をご紹介します。
セミナー後には、「自社ではどこから見直すべきか」「どのアラートを優先すべきか」を整理し、AWSセキュリティ運用の改善に向けた具体的な一歩を検討できる状態を目指します。
こんな方におすすめ
・AWSのセキュリティ対策は導入済みだが、アラート対応が追いついていない方 ・Security HubのFail項目や通知が多く、優先度判断に悩んでいる方 ・マルチアカウント環境でアラートや対応が分散し、統制できていないと感じている方 ・限られた人数でAWSセキュリティ運用を担っており、判断・対応まで手が回らない方 ・Suppress/通知設計の見直しや、運用改善の進め方を整理したい方
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 AWSで導入済のセキュリティ対策、アラートが増え続けて重要な脅威を見逃していませんか?~ マルチアカウント運用で分散する通知を整理し、“優先度を判断できる運用”へ変える方法 ~
14:45~15:00 質疑応答
主催
クララ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

全世界ネット通信量の51%を占める「ボット」をどう対策するか?~Botアクセスの防御策を進め...
サイバーセキュリティクラウド
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「cscloud.co.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
Bot対策をどう判別するべきか...
顧客向けサービスを提供・運用する企業様の中には、サービスサイトのインフラ構築を担当しつつも、専任のセキュリティ部署はないことから、セキュリティも兼任している、、、そんな状況は珍しくありません。
報告会など明確なルールはまだなくても、インシデントのニュースを見るたびに「自社も実は危ないのでは…」と不安になる日々を過ごされているかと思います。
当然対応に後ろ向きなわけではなく、詳細な調査に時間は割けるリソースがないことから、 週に1〜2時間でも確保できれば良い方。ログは読めるし、ユーザーエージェントやIPから単純な分析はできるが、大雑把なルールになってしまい誤検知が増えてしまう、、、という悩みを抱えていないでしょうか。
本セミナーでは、Bot対応のトレンドに触れながら、限られた時間でも不審アクセス判別を前に進めるための考え方をお伝えします。 Botの兆候も押さえながら、誤検知を増やさずに状況把握→優先度判断→次の打ち手(止める/許可/様子見)につなげる進め方を具体化していきつつ、 Athenaで自社内対応が良いのか、「WafCharm」のようにツールを活用したログ調査と判断を効率化するアプローチが良いのか、情報をお届けします。
こんな方におすすめ
・BtoCサービスを展開しており、Botと思われるアクセスに対する対策に悩んでいる方 ・「不正アクセスかも?」というログを見ても、詳細分析する時間がなく(週1〜2時間が限界)、対応が後回しになりがちな方 ・Bot対策を進めたい一方で、誤検知で重要クローラを止めてしまい、マーケ施策への影響が怖い方
プログラム
12:50~13:00 受付
13:00~13:50 全世界ネット通信量の51%を占める「ボット」をどう対策するか?~Botアクセスの防御策を進める 必要な対応手段を解説~
13:50~14:00 質疑応答
主催
サイバーセキュリティクラウド(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

Microsoft 365、標準機能だけで守れていると思っていませんか ~Teams・Sha...
3.9 アクロニス・ジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
Teams・SharePointを狙う脅威の拡大
Microsoft 365は、メール、ファイル共有、チャット、共同編集を日常業務の基盤として支える一方で、攻撃者にとっても侵入や拡散の起点になりやすい環境になっています。特に近年は、従来のメール経由の攻撃だけでなく、Teams上のメッセージ、SharePointに保存されたファイル、共同作業で利用されるリンクや添付データなど、コラボレーションツールを悪用した攻撃が広がっており、業務の利便性が高い環境ほど、利用者が違和感なく脅威を受け入れてしまうリスクも高まっています。こうした状況では、Microsoft 365を単に導入しているだけでは十分とは言えず、業務で使うコラボレーション基盤そのものをどう守るかが、これまで以上に重要なテーマになっています。
守れているつもりが危ない理由
多くの企業では、Microsoft 365の標準機能を利用していることで一定の安全性は確保できていると考えがちですが、実際には設定の抜け漏れや運用上の見落としが残っているケースも少なくありません。たとえば、アクセス制御、共有設定、多要素認証、脅威検知、バックアップ、監査やログの確認といった項目は、それぞれが個別に管理されやすく、結果として「使えているが、安全な状態で維持できているか分からない」という状態に陥りやすくなります。さらに、脅威の侵入前に防ぐべき対策と、侵害後に迅速に復旧するための備えが分断されていると、攻撃を受けた際に被害の把握、封じ込め、復旧までの対応が遅れ、業務影響が想定以上に拡大するおそれがあります。
設定状態の可視化と継続的な見直し
本セミナーでは、Microsoft 365を取り巻く最新の脅威動向を踏まえながら、TeamsやSharePointを含むコラボレーションツールがどのように攻撃対象となるのかを整理し、標準機能だけでは見落としやすい設定不備や運用上のリスクをどのように把握すべきかを解説します。あわせて、バックアップ、脅威対策、メール保護、設定分析、監視といった対策を分断せずに捉え、侵害前の予防から侵害後の復旧までを見据えて、Microsoft 365全体の保護状態を可視化しながら継続的に見直していく考え方をご紹介します。Microsoft 365を安心して使い続けるために、何をどこまで備えるべきかを実務視点で整理します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 Microsoft 365、標準機能だけで守れていると思っていませんか~Teams・SharePointを狙う脅威と設定不備を可視化する方法~
 土居 浩
アクロニス・ジャパン株式会社 プロダクトマーケティングマネージャー
15:45~16:00 質疑応答
主催
アクロニス・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

TECH+フォーラム IT×OTセキュリティDays 2026 Jun. 事業を止めない...
株式会社マイナビ TECH+セミナー運営事務局
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「mynavi.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
事業に重大な危機を及ぼすサイバー危機。個別対策からIT×OTの総合対策へ─。
クラウド活用、SaaS導入、リモート接続、データ連携――。 企業のIT環境はこの数年で急速に拡張し、利便性と引き換えに攻撃対象領域(アタックサーフェス)は大きく広がりました。警察庁やIPAの調査でも、ランサムウェアやサプライチェーン攻撃は依然として増加傾向にあり、被害は情報システム部門にとどまらず、事業停止や社会的信用の失墜へと直結しています。
特に近年顕著なのは、ITを起点とした侵入が、業務システム、クラウド、さらには現場システムへと連鎖的に影響を及ぼす構造です。 かつて分離されていたITとOTは、DXや可視化の名のもとに接続され、もはやどちらか一方だけを守る発想では、事業を守り切れなくなっています。ITの設計・運用・委託判断が、そのまま生産停止やサービス停止のリスクに変換される時代に入りました。
一方で、セキュリティ対策は依然として「IT部門の仕事」「現場の話」「制度対応」と分断されがちです。 しかし、実際に問われているのは、どこで止まると事業が止まるのかをIT起点で把握し、どう優先順位を付けて守るかという経営判断です。技術対策の有無ではなく、意思決定と連携設計が企業の耐久力を左右します。
本セミナーでは、「事業を止めないセキュリティ」をテーマに、ITを出発点としてリスクがどう広がり、どう制御すべきかを整理します。制度動向、最新の攻撃事例、IT/OT連携の実践知を通じて、情報システム、現場、経営が同じ地図で議論できる状態をつくり、現実的に回るセキュリティの考え方を共有します。
開催概要
・会期 2026年 6月 8日 (月)~2026年 6月 9日 (火) ・締切 2026年 6月 9日 (火) 17:00まで ・開催場所 オンライン ・キャンペーン セッションの視聴&アンケート回答でキャンペーンに自動エントリー! 抽選で100名様にAmazonギフトカード1,000円分を贈呈します。 ※キャンペーン適用セッション数は近日公開予定 ※視聴時間の不正やアンケート内容の不備等が見られた場合、抽選対象外となる可能性がございます。 ※在籍していない企業名の記載や明らかな氏名の偽りなど、お申込時の登録内容に不備があった場合は抽選対象外となる可能性がございます。 ※当選発表は厳正な抽選の上、当選者ご本人様への当選通知メールをもって代えさせていただきます。 ・主催 株式会社マイナビ TECH+セミナー運営事務局
DAY1 | 6.8 MON ITセキュリティDay -制度と技術の統合対策-
TOPIC
✓ 経営判断としてのサイバーセキュリティ ✓ 制度・社会動向を踏まえた全社ガバナンス設計 ✓ リスクの可視化と投資判断の軸 ✓ インシデント対応の実践プロセス ✓ 攻撃動向を踏まえた実践的な防御・運用 ✓ 既存環境を前提とした現実的な対策
DAY2 | 6.9 TUE OTセキュリティDay -「なぜ」から考える脅威対策-
TOPIC
✓ 能動的サイバー防御法の成立と製造業への影響 ✓ 国家関与型攻撃グループの最新動向 ✓ 自動車メーカー停止などの国内事例 ✓ レガシーシステムを触らずに守る方法 ✓ IT部門とOT部門の連携体制の作り方 ✓ 経営課題としてのリスク定量化と投資判断
PROGRAM(プログラム)
DAY1 | 6.8 MON ITセキュリティDay -制度と技術の統合対策-
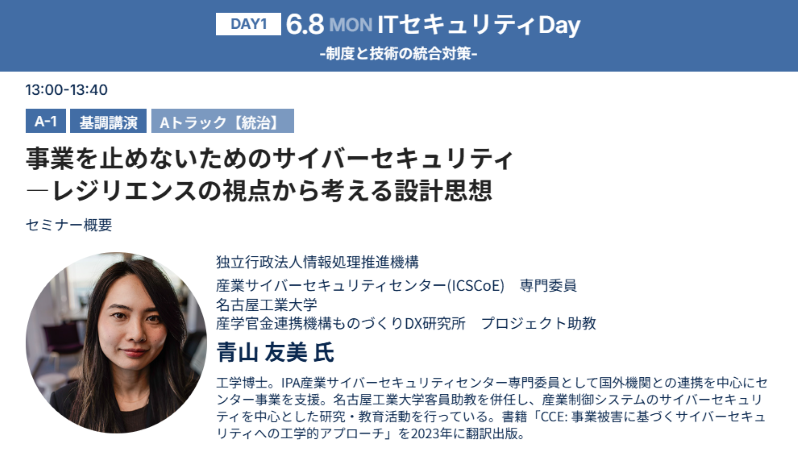
13:00 - 13:40
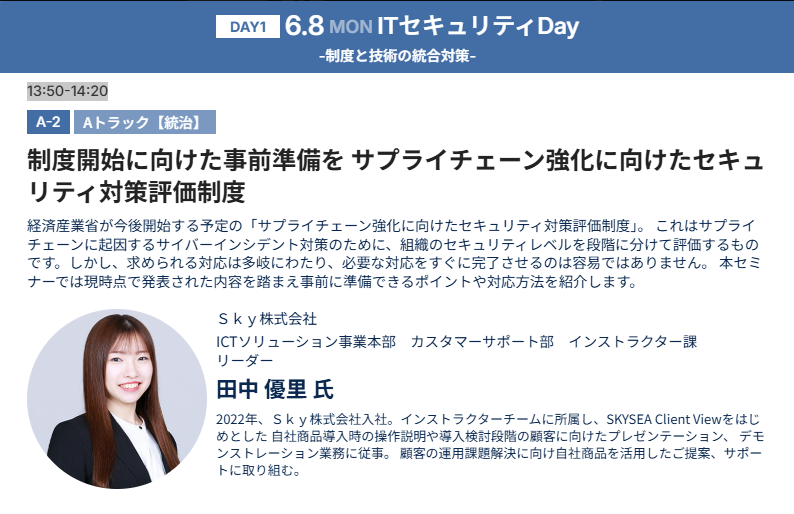
13:50-14:20
15:30-16:10
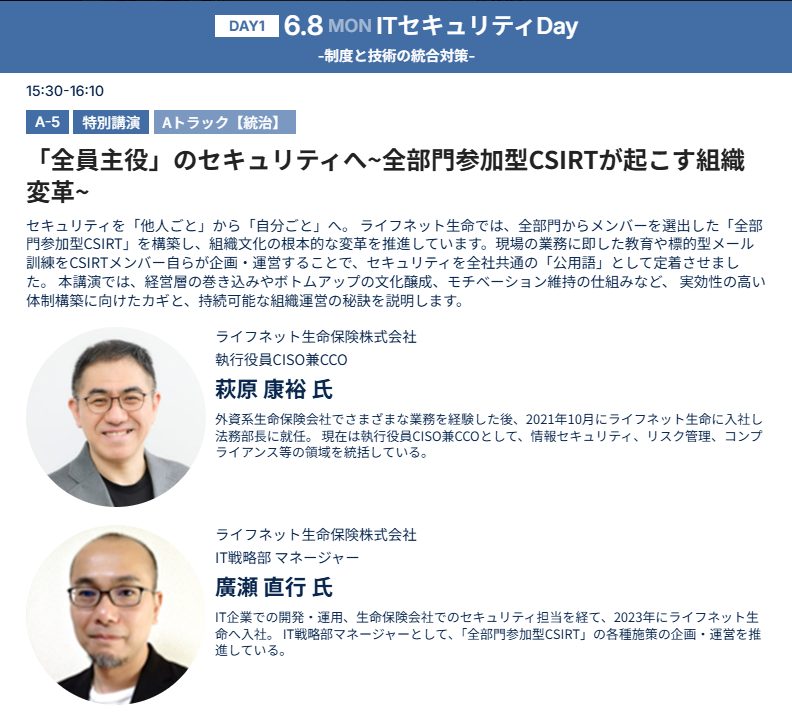
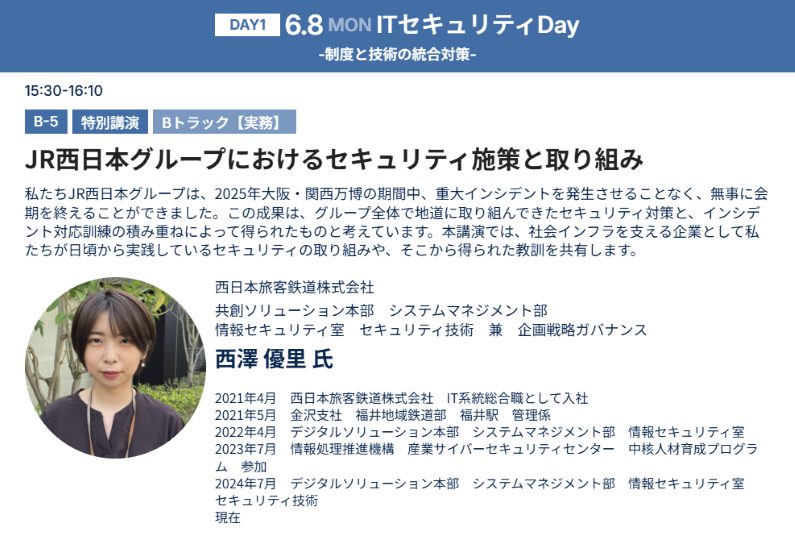
DAY2 | 6.9 TUE OTセキュリティDay -「なぜ」から考える脅威対策-
13:00 - 13:40
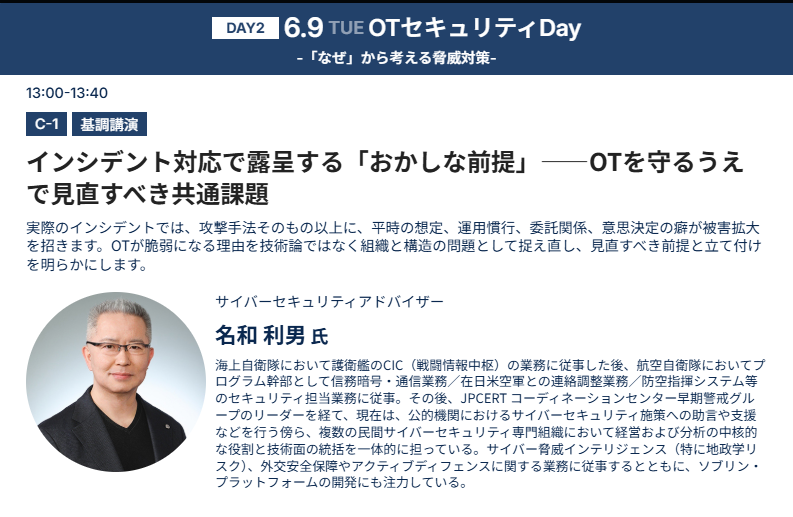
13:50 - 14:20
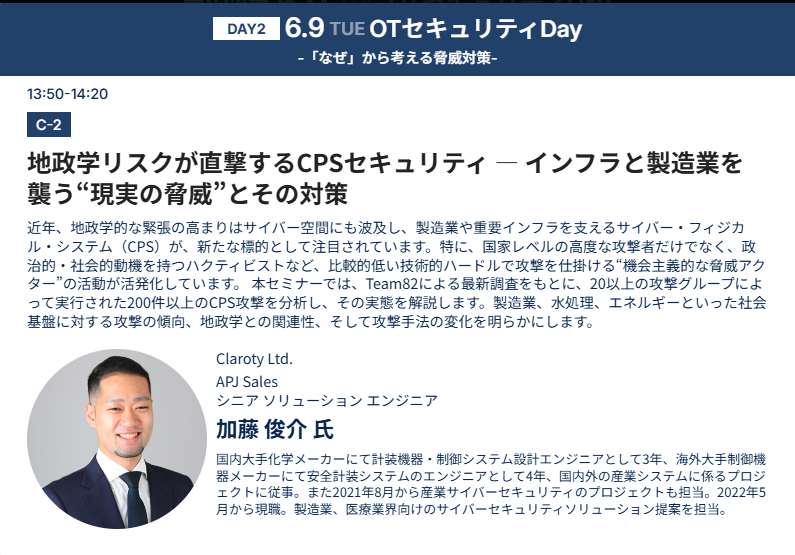
15:10 - 15:50
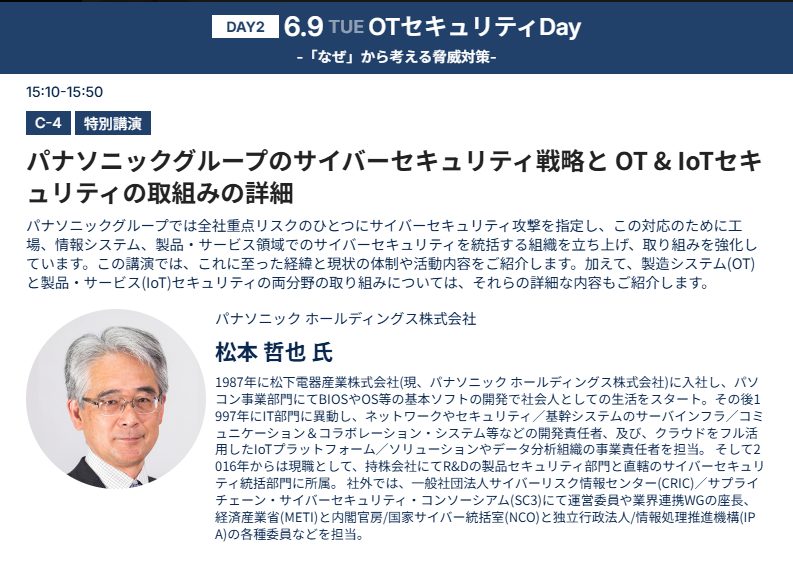
18:10 - 18:40
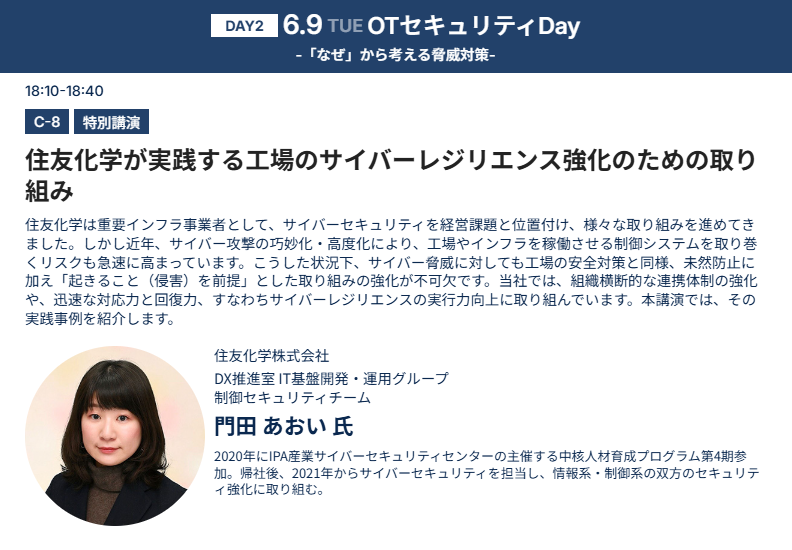
※セミナーの講演者や講演内容、講演時間は都合により変更となる場合がございますのであらかじめご了承ください。 ※スケジュールおよびセッション内容は予告なしに変更になる場合があります。
主催
株式会社マイナビ TECH+セミナー運営事務局(プライバシーポリシー)
協賛
Sky株式会社(プライバシーポリシー)
Claroty Ltd.(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。