セキュリティ
Security
セキュリティの課題を解決するウェビナー
サイバー攻撃・不正アクセス、ランサムウェア・標的型攻撃、マルウェア対策、情報漏洩防止などの各種施策から、WebアプリケーションファイアーウォールやSWGのスキル・ツールなどセキュリティ関連のウェビナー情報です。
セキュリティ
最新&人気ウェビナー
該当するセミナーはありません
セキュリティ
ウェビナーアーカイブ
(動画・資料)
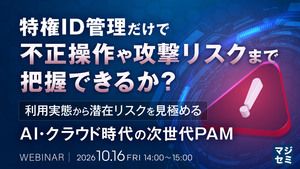
特権ID管理だけで、不正操作や攻撃リスクまで把握できるか? 〜利用実態から潜在リスクを見極め...
3.7 NTTテクノクロス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア対策で改めて問われる「特権」の保護
ランサムウェア攻撃では、侵入後に重要なシステムやデータへ到達するため、強い権限を持つ「特権」が狙われます。 特権が悪用されると、攻撃者が正規の管理者になりすまして操作できるため、被害が拡大するおそれがあります。 こうした攻撃から特権を守るうえで、適切なアクセス制御や権限管理、利用状況の把握といった基本的な対策は欠かせません。 一方、クラウドやSaaSの普及、マシンIDやAIの活用拡大によって、守るべき特権は従来の「特権ID」だけでは捉えきれなくなっています。
「管理している」だけでは見えない、特権の利用実態と潜在リスク
特権IDの台帳管理やパスワード管理、利用申請・承認などを実施していても、それだけで十分とは限りません。 誰が、いつ、どのシステムで、どのように特権を利用しているのか。 不要な権限や放置されたIDはないか。 正規の利用に紛れた不審な操作が起きていないか。 こうした利用実態まで把握できていなければ、PAMを導入していても潜在的なリスクを見逃す可能性があります。 これからは、特権IDを「管理する」だけでなく、「どこに、どのような特権があり、どんなリスクがあるのか」を把握し、継続的にコントロールする視点が重要です。
特権ID管理から「特権リスク理解」へ。これからのPAM戦略を解説
本セミナーでは、まずランサムウェアなどのサイバー攻撃から特権IDを守るための基本的なアプローチを整理します。 あわせて、SCS評価制度における特権管理に関する記載についても紹介します。 そのうえで、クラウド・SaaS、マシンID、AIの普及によって広がる特権をどのように捉え、その利用実態や潜在リスクをどう把握するのか。 従来の特権ID管理から一歩進み、特権リスクを継続的に理解・コントロールするための考え方をご紹介します。 あわせて、iDoperation PAMが目指す特権リスク管理の方向性もご紹介します。 「現在の特権管理を見直したい」「既存PAMの運用に課題を感じている」「手作業による特権管理を改善したい」とお考えの方は、ぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 特権ID管理だけで、不正操作や攻撃リスクまで把握できるか?〜利用実態から潜在リスクを見極める、AI・クラウド時代の次世代PAM〜
14:45~15:00 質疑応答
主催
NTTテクノクロス株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
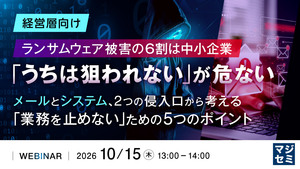
【経営層向け】ランサムウェア被害の6割は中小企業、「うちは狙われない」が危ない ~メールとシ...
4.0 株式会社ディーネット
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害の6割は中小企業、「うちは狙われない」が危ない理由
ランサムウェアは、もはや大企業だけが狙われる脅威ではありません。実際に被害報告の約6割を中小企業が占めており、企業規模や知名度にかかわらず被害に遭う可能性があります。「これまで被害がなかったから大丈夫」と考えるのではなく、自社にも起こり得る経営リスクとして備えることが重要です。
巧妙化するメール攻撃、従来の対策だけでは見抜けない
ランサムウェアの身近な侵入口の一つがメールです。返信を装った攻撃や自然な日本語を使ったメール、URLリンク型フィッシングなど、攻撃手法は巧妙化しています。本セミナーでは、最新のメール攻撃の実態と、被害を防ぐために押さえておくべき対策を解説します。
放置されたシステムの脆弱性も狙われる、業務を止めないために必要な対策とは
管理から外れたサーバーや古い機器、パッチが適用されていないシステムも、ランサムウェアの侵入口となります。本セミナーでは、こうしたシステムの脆弱性への対策に加え、ソフトウェアの最新化やバックアップなど、万一の際にも業務を止めないために実施すべき運用の5つのポイントを解説します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【経営層向け】ランサムウェア被害の6割は中小企業、「うちは狙われない」が危ない~メールとシステム、2つの侵入口から考える「業務を止めない」ための5つのポイント~
第一部:攻撃メールを「見抜く」から「届かせない」へ ~ランサムウェア被害の入口対策~
第二部:「動いているから大丈夫」が一番危ない ~システム側の入口と、放置された資産への対策~
13:45~14:00 質疑応答
主催
株式会社ディーネット(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

2026年度末に始まるSCS評価制度、今必要な備えとは? ~限られた人員でも「見つけて終わり...
3.6 株式会社ハートビーツ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
「一度きりの対策」ではなく、「継続できているか」が問われる時代へ
※本セミナーでは、経済産業省が進める「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を指してご案内しています。
取引先からセキュリティ対策の実施状況について説明を求められたり、これまで以上に厳しいセキュリティチェックシートへの対応を求められたりする企業が増えています。こうした背景から、自社だけでなくサプライチェーン全体で、脆弱性を継続的に把握・是正し、対応の証跡を残せる体制づくりが求められるようになっています。
こうした中、経済産業省は、サプライチェーン全体のセキュリティ対策水準の向上を目的とした「サプライチェーン強化に向けたセキュリティ対策評価制度(以下、SCS評価制度)」の検討を進めており、★3・★4については2026年度末頃に認定申請の受付が始まる見込みです。認定取得の有無が取引基準となる可能性もあり、取引先から求められるセキュリティ水準への対応は、今後さらに重要になることが想定されます。その中でも重要になるのが、既知の脆弱性への継続的な対応です。制度開始まで、準備に使える時間はまだ残されています。
これまで「年1回の脆弱性診断」を実施してきた企業であっても、それだけで十分とは限りません。SCS評価制度では、脆弱性を継続的に把握し、リスクに応じて是正し、その対応を証跡として残していくことが求められます。従来の「年に一度の診断」で止まることが、実運用上の壁になります。
「診断を実施したか」から、「見つかった脆弱性への対応を継続的に回せているか」へ。 SCS評価制度を見据え、脆弱性管理のあり方そのものを見直す必要があります。
限られた人員では、「診断」と「見つけた後」の両方を回しきれない
しかし、継続的な脆弱性管理を実現しようとすると、多くの企業が人員や専門性の壁に直面します。診断対象となる資産を把握し、定期的に診断するだけでも、専門的な知識や一定の工数が必要です。さらに、脆弱性が見つかれば、対応要否や優先順位を判断し、実際の是正につなげ、その後も継続的に状況を確認していかなければなりません。
特に限られた人員でセキュリティ業務を担っている現場では、 ・診断を継続するための人員や専門知識が不足している ・診断を内製化したくても、品質や運用体制に不安がある ・脆弱性が見つかっても、対応要否や優先順位を判断できない ・日々の業務に追われ、見つかった脆弱性への対応が後回しになる といった課題が生じます。
さらに問題なのは、「診断できない」ことだけではなく、「診断して見つけた後も回らない」ことです。 脆弱性を発見したものの、対応するリソースや判断基準がなく「放置」されてしまうことが、多くの企業が抱える課題として挙げられています。 取引先から求められるセキュリティ水準に対応しながら、こうした一連の脆弱性管理を限られた人員でどう継続していくのかが、大きな課題となっています。
AIによる診断内製化とプロの運用支援で、「見つける」から「放置しない」へ
本セミナーでは、SCS評価制度を見据え、「年1回の診断」で終わらない脆弱性管理を、診断とその後の運用という2つの視点から解説します。
前半は 株式会社エーアイセキュリティラボ が、限られた人員でも継続的な診断を実現していくために、AIをどのように活用し、脆弱性診断の内製化を進めていくのか、その考え方をご紹介します。 後半は 株式会社ハートビーツ が、脆弱性を見つけて終わるのではなく、その後の判断や是正などを継続的な運用につなげていくための考え方をご紹介します。
「継続して見つける」ことと、「見つけた後も放置しない」こと。 SCS評価制度への対応を見据えながら、自社の限られたリソースで脆弱性管理を継続するためのヒントをお伝えします。
こんな立場の方/こんな課題を感じている方におすすめ
・取引先から、SCS評価制度を踏まえたセキュリティ対策状況の説明を求められている ・取引先から求められる監視・セキュリティ要件に、自社の限られた人員だけでは対応しきれない ・脆弱性診断は実施しているものの、診断後の判断や是正まで継続的に回せていない ・SCS評価制度への対応に向けて、現在の脆弱性管理で十分なのか不安を感じている
本セミナーで持ち帰れること
SCS評価制度への対応を考えるうえで重要なのは、脆弱性を一度診断して終わるのではなく、継続的に把握し、見つかった脆弱性への対応を回し続けられる状態を作ることです。本セミナーでは、AIを活用した脆弱性診断の内製化と、見つかった脆弱性を放置しない運用支援という2つのアプローチから、限られた人員でも継続可能な脆弱性管理のあり方を考えます。
「年1回の診断」のその先に、どのような診断・運用体制が必要なのか。 取引先から求められるセキュリティ対策への対応や、SCS評価制度を見据えて、自社の脆弱性管理を見直したい方は、ぜひご参加ください。
登壇者
 株式会社エーアイセキュリティラボ
事業企画部 ディレクター
阿部 一真
 株式会社ハートビーツ
マーケティングチームマネージャー
谷川 隼人
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:13 株式会社ハートビーツ(SCS制度について)
11:13~11:33 株式会社エーアイセキュリティラボ
11:33~11:38 質疑応答(株式会社エーアイセキュリティラボ)
11:38~11:50 株式会社ハートビーツ
11:50~11:55 質疑応答(株式会社ハートビーツ)
11:55~12:00 アンケートのご案内・挨拶
主催・共催
株式会社ハートビーツ(プライバシーポリシー)
株式会社エーアイセキュリティラボ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

STG検証 事後対応テストセミナー
5.0 株式会社イーグリッド
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
プログラム
08:45~09:00 受付
09:00~09:05 オープニング(マジセミ)
09:05~09:45
09:45~10:00 質疑応答
主催
株式会社イーグリッド(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

顧客向けサービスの多要素認証、利用者に負担をかけず強化するには? ~アプリ不要で幅広い利用者...
3.7 三菱電機デジタルイノベーション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※本セミナーは、アプリやWebサービスをこれから提供する予定の企業、またはすでに提供しており、追加認証の導入を検討している企業の方を対象としています。
オンラインサービスの拡大と本人認証の重要性
スマートフォンの普及やデジタルサービスの拡大により、Eコマース・金融・SNS・ゲームなど、幅広い業界でインターネットを通じたサービスの利用が日常的になっています。一方、フィッシングやリスト型攻撃などの手口による不正アクセスやなりすましの被害も後を絶たず、オンラインサービスにおける本人認証の重要性はますます高まっています。 こうした状況を背景に、ID・パスワードだけに依存した認証から、多要素認証(MFA)や追加認証を組み合わせた仕組みへと移行する動きが広がっています。特に金融業界をはじめ、顧客の情報や資産を取り扱うサービスでは、本人認証の強化が重要なテーマとなっています。 認証を強化する動き自体は避けられない一方、どの認証方式を選ぶかによって、利用者の使い勝手やサービス自体の使いやすさが大きく左右されるという新たな課題も生まれています。
認証強化と利用者の使いやすさを両立するには?
顧客向けサービスに追加認証を導入する際には、セキュリティ強度だけでなく、利用者にどのような操作を求めるのか、既存のログインフローにどの程度影響するのかまで考慮する必要があります。 例えば、認証アプリを用いる方式は、事前のアプリインストールや初期設定が必要となり、利用頻度の低いサービスでは利用者の離脱につながる可能性があります。パスキー(生体認証・FIDO)は高いセキュリティと利便性を両立できる一方、対応端末やOSが限られる、システム連携が複雑になるといった導入面のハードルもあります。SMS認証は幅広い端末で利用できる手軽さがある反面、SIMスワップなどのリスクが指摘されているほか、スマートフォンを持たない方や電波の届きにくい環境では利用しづらい場合もあります。 このように、認証方式にはそれぞれ異なる特徴と課題があり、高齢者やスマートフォンの操作に不慣れな方、専用アプリの利用が難しい方なども含め、サービスの利用者層や利用シーンに合った方式を見極めることが重要です。
アプリ不要、「電話をかけるだけ」のTELEOという解決策
本セミナーでは、認証強化が求められる背景と認証方式ごとの特徴を整理したうえで、「電話発信認証サービス TELEO」の特徴をご紹介します。TELEOは、利用者が日常的に持ち歩くスマートフォンなどの電話端末から「電話をかけるだけ」で認証が完了する、アプリ不要・操作習熟不要の仕組みです。セキュリティの強化と利用者の使いやすさを両立でき、導入時のシステム改修負荷も低く抑えられる点が特長です。 あわせて、三菱UFJ銀行様における活用事例をもとに、実際の導入効果についてもお話しします。「自社サービスのログイン認証を強化したいが、利用者の利便性も損ないたくない」「追加認証サービスの導入を検討中である」という方は、ぜひご参加ください。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 顧客向けサービスの多要素認証、利用者に負担をかけず強化するには?~アプリ不要で幅広い利用者に対応する電話発信認証サービスTELEO~
15:45~16:00 質疑応答
主催
三菱電機デジタルイノベーション株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

フロンティアAI時代、既存のWebサイト運営で十分か? ~攻撃の高度化と大規模化に備えたWe...
3.9 株式会社ブロードバンドセキュリティ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
フロンティアAIで変わる攻撃、Webサイト運営にも対策の見直しが必要に
フロンティアAIの進化により、脆弱性の発見や攻撃コードの生成が高度化し、これまで以上に大規模かつ短期間で攻撃が行われるリスクが高まっています。Webサイト運用・管理者にとっても、日々増加する脆弱性への対応や、Webサイトを構成するさまざまなシステム・サービスのリスクを継続的に把握することが重要です。AI時代だからこそ、新たな対策を追加するだけではなく、脆弱性管理やWebサイト診断、監視など、現在実施している基本的なセキュリティ対策に抜け漏れがないかを改めて確認する必要があります。
増え続ける脆弱性、優先して対応すべきリスクを把握できているか
Webサイトを安全に運営するためには、サーバーやアプリケーション、OSSなどに存在する脆弱性を継続的に把握し、自社への影響度を踏まえて優先順位を付けて対応することが欠かせません。一方で、Webサイトを構成する外部サービスなど、自社だけでは管理しきれない領域にもリスクは存在します。個別の対策を導入しているだけで安心するのではなく、Webサイト全体を俯瞰し、どこにリスクが残っているのかを継続的に確認できる運用体制が求められます。
脆弱性管理から外部スクリプト監視まで、Webサイトセキュリティの基本対策を見直す
本セミナーでは、Webサイト運用・管理者がフロンティアAI時代に押さえておくべきセキュリティ対策を解説します。増え続ける脆弱性を継続的に把握し、リスクに応じて対応の優先順位を付ける脆弱性管理を中心に、Webサイト診断や公開資産の把握、外部サービスに起因するリスクへの対策など、Webサイト運営に必要な複数のセキュリティ対策を紹介します。あわせて、通常の診断や監視では把握しづらい外部スクリプトのリスクと、その継続的な監視についても取り上げ、自社で優先して見直すべきポイントを具体的にお伝えします。
【お得な無料キャンペーンのご案内】
外部スクリプト監視サービスの無料キャンペーンを実施予定 詳細はウェビナーにてご案内します
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 フロンティアAI時代、既存のWebサイト運営で十分か?~攻撃の高度化と大規模化に備えたWebサイトセキュリティの実践~
11:45~12:00 質疑応答
主催
株式会社ブロードバンドセキュリティ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

SCS評価制度、今のシステムと運用で★3・★4取得を目指せるのか ~運用中のガバナンスを活か...
4.5 株式会社インターネットプライバシー研究所
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
制度情報が出揃わない状態で下期突入、予算確保済みの企業にも判断材料が足りない
サプライチェーン全体のセキュリティ対策を可視化するSCS評価制度について、★3・★4は2026年度末頃の制度開始が目指され、具体的な実装例を示す評価ガイド等は2026年秋頃の公表が予定されています。制度対応を見据えて下期予算を確保し、準備に着手しようとする企業も増えています。 一方、制度開始が近づくなかでも、取得方法や具体的な要求事項に関する情報は段階的に示されている状況です。すでに対応方針を決めた企業にとっても、自社が★3・★4のどちらを目指すべきか、今あるシステムや運用でどこまで対応できるのかを判断する材料が十分に揃わず、具体的な計画へ落とし込めないケースがあります。
追加投資はいくら必要か、いつ動けば取得に間に合うか見通せない
判断が難しいまま対策を進めると、既存のソフトウェアや社内ルールで対応できる項目まで新たな製品導入の対象としてしまい、必要以上の投資につながる可能性があります。反対に、不足する対策の把握が遅れれば、要求事項が具体化した後に追加対応や手戻りが生じ、取得までのスケジュールが逼迫しかねません。 特に、ISMSやPマークなどの既存認証、社内で運用しているガバナンスと、SCS評価制度で求められる対応との関係を整理するには専門的な知見が必要です。制度開始から逆算して、いつまでに現状を棚卸しし、どの対策を優先し、追加予算をどこに配分するのか。製品の選定に注力してしまい、自社の現状を起点にした道筋を描けないことが大きな課題です。
既存のソフトウェアとガバナンスを起点に、不足する対策と道筋を整理
本セミナーでは、SCS評価制度の概要を要点に絞って整理し、★3・★4の選定、取得までのスケジュール、既存のソフトウェア・システム・ガバナンスを活用できる範囲、不足する対策の見極め方を解説します。 第1部では、インターネットプライバシー研究所が、現状の棚卸しから対応方針・アーキテクチャの整理、追加投資の要否判断までを支援する考え方をご紹介します。 第2部では、電通総研テクノロジーが、先行アセスメントの実例をもとに、追加投資の要否をどう見極めるか、その進め方をご紹介します。 予算は確保したものの具体的な進め方が見えない方、自社で着手した対策が適切か確認したい方は、ぜひご参加ください。 なお、開催日までに評価ガイド等が公表された場合、当日は最新の公表内容を反映して解説します。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 SCS評価制度、今のシステムと運用で★3・★4取得を目指せるのか~運用中のガバナンスを活かし、不足分を補うシステム対策の選定から取得までを支援~
10:45~11:00 質疑応答
主催・共催
株式会社インターネットプライバシー研究所(プライバシーポリシー)
株式会社電通総研テクノロジー(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか? ~中小企業も年内に...
3.8 デジタルテクノロジー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度は、10月以降で対応期限が意識され始める
サプライチェーン全体を狙ったサイバー攻撃が深刻化するなか、経済産業省は、企業のセキュリティ対策の実施状況を可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築を進めています。2026年3月には制度構築方針が公表され、★3・★4については2026年度末頃の制度開始(申請受付の開始)が目指されています。 さらに、要求事項・評価基準を満たす具体的な実装例などをまとめた評価ガイド等は、2026年秋頃を目途に公表される予定です。「何を、どこまで実装すれば良いのか」が具体的に示されることで、10月以降は自社の対応検討が一気に動き出すと見込まれます。発注元が取引の条件として一定のセキュリティ水準を求める場面も想定されており、受注側の企業にとっては、制度開始までの残り期間を逆算して「いつまでに、どこまで対応するのか」を具体的に決める時期に入ります。
特権IDの台帳管理や未活用のログのままでは証跡を提示できず、大手製品は高額で手が出ない
しかし、いざ着手しようとすると、現状の運用のままでは説明できない領域が見えてきます。管理者アカウントなどの特権IDが複数の担当者で使い回されていたり、Excelの台帳で管理されているままでは、「誰が、いつ、どのサーバーで何をしたのか」を後から証明することができません。 ログについても、機器やサーバーごとに出力されてはいるものの、収集・保管や確認の仕組みがなく、活用されないまま蓄積されているケースは少なくありません。求められた際に証跡として提示できる状態にはなっていない、というのが実情です。 一方で、対策のためのツールを検討すると、大手の製品は機能が多く高額であり、中小企業・中堅企業の予算や体制では手が出しにくいという声もあります。専任のセキュリティ担当を置けない企業では、導入後に運用しきれるのかという不安も残り、検討が前に進まないまま時間が過ぎてしまいます。
SCSの要件を整理したうえ、Password Manager ProとLog360で年内に対応を揃える進め方を知る
本セミナーでは、冒頭にデジタルテクノロジーがSCS評価制度の概要と評価の考え方をわかりやすく整理してお伝えします。 メインセッションでは、ゾーホージャパンがSCS評価制度が求める要求事項を幅広くカバーするManageEngineシリーズの全体像をご紹介します。なかでも特権ID管理とログ証跡の整備において注目度の高い「Password Manager Pro」と「Log360」について、実際の製品画面を交えたデモ形式で詳しくご紹介します。Password Manager Proは特権ID管理ツールで、申請・承認フローに基づく特権IDの貸し出し、操作画面の録画、利用履歴のレポート作成に対応します。Log360はSIEMソフトで、ネットワーク機器のSyslog収集やActive Directoryの変更監査、Microsoft 365監査などにより、ログの収集・分析・保管とレポート出力を行えます。 年内導入をご検討のみなさまを応援する特別価格キャンペーンも予定しています。 その他、無料トライアルや個別デモ、簡単なアンケートにご回答いただくことで、貴社の状況に合わせた製品情報をまとめてご案内する仕組みもご用意しています。 SCS対応を何から始めるべきか判断できずにいる方、特権ID管理とログ証跡の整備を年内に着手したい方は、ぜひご参加ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか?~中小企業も年内に対策が間に合う、特権ID管理とログ証跡の実装ステップ~
11:45~12:00 質疑応答
主催・共催
デジタルテクノロジー株式会社(プライバシーポリシー)
ゾーホージャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

Google Workspaceのデータが消失、必要なときに復旧できますか? ~SaaSのデ...
4.1 ヒビノグラフィックス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※ 本セミナーは、情報システム部門または同等の業務をご担当の方向けです。
Google Workspaceのデータにも、さまざまな消失リスクがある
メールやファイル、カレンダーなど、日々の業務に欠かせないデータが蓄積されるGoogle Workspace。 クラウド上のデータは安全だと思われがちですが、ユーザーによる誤削除や設定ミス、内部不正、ランサムウェアをはじめとするサイバー攻撃など、さまざまな要因によって重要なデータが失われる可能性があります。 こうした事態を未然に防ぐためのセキュリティ対策は重要です。しかし、あらゆるデータ消失を完全に防ぐことは困難です。
BCP・データレジリエンスの観点から重要になる「復旧できる仕組み」
だからこそ、「どう守るか」と同時に、「何か起きても、必要なデータを復旧できるか」という視点が重要になります。 BCPを考えるうえでも、業務に欠かせないSaaS上のデータを、万一の際に復旧できる状態にしておくことが重要です。 インシデントの発生を防ぐだけではなく、何か起きた場合にも必要なデータを取り戻し、業務を継続・再開できる状態を整えておく。こうした「データレジリエンス」の考え方が、SaaSの利用が拡大する中で重要になっています。
Google Workspaceのデータ保護・復旧のポイントを解説
本セミナーでは、Google Workspaceを利用する企業の情シス・セキュリティ担当者に向けて、SaaSデータを取り巻くリスクを整理するとともに、BCP・データレジリエンスの観点から、データ保護と復旧について考えておきたいポイントを解説します。 さらに、SaaSデータ保護「Keepit」を取り上げます。主要なSaaSを単一の基盤で保護し、SaaS本体から独立した環境にデータを保管することで、高度な専門知識を必要とせず、必要なデータを取り戻せる仕組みをご紹介します。
こんな方におすすめ
Google Workspaceを利用している企業の情シス・IT担当者 情報セキュリティやデータ保護を担当している方 Google Workspaceのデータ保護や復旧方法に課題や不安を感じている方 SaaSを含めたBCP対策やデータレジリエンス強化を検討している方
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 Google Workspaceのデータが消失、必要なときに復旧できますか?~SaaSのデータ消失に備える、データ保護と復旧の考え方~
13:45~14:00 質疑応答
主催
ヒビノグラフィックス株式会社(プライバシーポリシー)
協力
Keepit A/S(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。