セキュリティ
Security
セキュリティの課題を解決するウェビナー
サイバー攻撃・不正アクセス、ランサムウェア・標的型攻撃、マルウェア対策、情報漏洩防止などの各種施策から、WebアプリケーションファイアーウォールやSWGのスキル・ツールなどセキュリティ関連のウェビナー情報です。
サイバー攻撃・不正アクセス
ウェビナーアーカイブ
(動画・資料)

海外拠点・中国拠点のセキュリティリスク~日本本社が知るべきITガバナンスと中国データ三法~
株式会社インターネットイニシアティブ
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「iij.ad.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
海外拠点が企業価値を毀損する前に日本企業が抑えるべきグローバルITガバナンス強化の第一歩
近年、海外拠点などセキュリティが比較的弱い拠点を狙った攻撃が増加しています。 今年4月以降報道されたインシデントは多数あり、いずれも本社へに大きな影響はなかったものの、海外拠点側の業務が停止する、データが暗号化されるなどのインシデントに発展しています。特に海外拠点は専任のIT担当者がいない場合が多いためIT環境が安全でなくインシデントが起こりやすい状況が常態化しています。過去には、海外拠点でのインシデントがグループ全体の事業に大きな影響を及ぼした事例もあり、まずは日本本社が海外拠点のITの現状を積極的に把握し、その上で実行性のある対策を検討していくことが、グローバルITガバナンスの強化につながるのではないでしょうか。
このような課題を抱える方におすすめ
・日本本社で海外拠点のITの現状が把握できず、漠然とした不安がある ・今後、グローバルでセキュリティガバナンスを強化したい ・自社の中国拠点が、中国国内のIT関連の法令を遵守しているのかわからない
このウェビナーに参加して分かること
本ウェビナーでは、これまでIIJがご支援してきた多数の事例を参考にしながら、海外拠点のITの実情とリスクを解説します。さらにそうした実情を踏まえて、日本本社が今後グローバルにITガバナンスを強化するための第一歩として何をすべきかをご説明します。また、日本企業の進出が多い中国では、遵守すべき法規制が多く、IT環境の把握と同様に法規制への対応状況の確認も非常に重要です。中国拠点特有の課題を解決するために、IIJグループがご提供できる解決策についても併せてご紹介します。ぜひご参加ください。
プログラム
11:00-11:20 海外拠点のガバナンス強化を成功に導く第一歩とは?
株式会社インターネットイニシアティブ グローバル事業本部 グローバル営業部営業2課 課長代行 佐藤 周平
海外拠点はIT人材やIT予算の不足など様々な課題に直面していますが、その課題ゆえに生じるリスクを日本本社からすべて把握することは非常に困難です。 本パートでは、海外拠点がなぜそうした課題やリスクを抱えているのか、日本本社はこれらの課題を解決するための一歩をどこから進めて行くべきなのか?そのポイントを解説します。
11:20-11:35 日本本社から見えづらい中国拠点のリスクを可視化するには?中国データ三法への初期対応策
IIJ Global Solutions China Inc. シニアアカウントマネージャー 野底 隼矢
中国では「中国データ三法」と呼ばれる中国独自の法規制があります。違反した場合、罰金や業務停止・ライセンス停止といった重い罰則が科される可能性があります。過去には中国企業に80.26億元(約1900億円)もの巨額の罰金が科された事例もあり、中国拠点の法規制への対応遅れは重大な事業リスクと言えます。 本パートでは、日本企業の中国拠点が直面するIT・データコンプライアンスのリスクを解説しながら、リスク解消に向けて何をすべきなのかを日本本社の方にもわかりやすくご説明します。
※ 講演内容・講師は変更になる場合がございます。あらかじめご了承ください。 ※ 競合他社、参加対象以外の企業、個人の方、自営業の方からのお申し込みは、お断りさせていただく場合がございます。 また申込多数の場合、対象の方を優先させていただく場合がございます。あらかじめご了承ください。
セミナー概要
日時 | 2026年9月29日(火)11:00 ~11:35(受付:10:50~) 会場 | Webセミナー 開催前日までにURLを送付いたします。(Web経由で全国どこからでもご視聴いただけます) 参加費 | 無料(事前登録制) 対象 | 情報システム部門、グローバルに拠点を持つお客様 主催 | 株式会社インターネットイニシアティブ
講演者

佐藤周平 株式会社インターネットイニシアティブ グローバル事業本部 グローバル営業部営業2課 課長代行
大学卒業後、日系製造業に入社。IIJ入社後は一貫して日系企業のグローバル案件に従事。昨年度は海外拠点のIT環境可視化プロジェクトを多数リードし、お客様のマネジメント層とともに海外法人を回って顧客のグローバルITガバナンス強化を実現してきた。プライベートでは一児の父。

野底隼矢 IIJ Global Solutions China Inc. シニアアカウントマネージャー
大学卒業後、日系クラウドベンダに入社。主に中国に進出する日系企業様を中心に、中国向けWebサイト/アプリケーションのインフラ構築及びICP登録の支援、日中間ネットワーク遅延改善、中国向けシステムの法令対応に関するプロジェクトに従事。 2025年4月より中国上海にあるIIJグループの中国拠点、IIJ Global Solutions Chinaに入社し、中国内で事業を展開する日系企業様を中心に、中国拠点のIT環境刷新、セキュリティ改善、ゼロトラスト、中国法令対応を中心に支援を行っている。
主催
株式会社インターネットイニシアティブ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
役員会で突然問われる「うちは大丈夫?」に答える、短期間で実現するセキュリティアセスメントとは
株式会社インターネットイニシアティブ
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。
セキュリティ対策は、今や「経営課題」でありIT部門だけでなく経営層からも関心の高いテーマです。特に昨今大きなセキュリティインシデントが多発している中で、経営層からは突然「自社での対策はどうなっているのか」とセキュリティ対策状況を問われる機会が増加しているかと思います。日本の自社拠点であればITの現状がわかっていても、日頃管理の目が届いていないグループ会社や海外拠点となると「現状がわからない」「誰に状況を聞くべきかわからない」ということも珍しくないでしょう。同業他社でインシデントが発生すると、自社が次のターゲットになる可能性もあり、なるべく早く現状を把握してリスクを洗い出す必要があります。
このような課題を抱える方におすすめ
・経営層から、グループ会社・海外拠点も含めた「ITリスク」の把握を求められている ・IT部門のリソースが少なく、全社のIT環境の把握に手が回らない ・海外拠点のセキュリティガバナンスに漠然とした不安がある
このウェビナーに参加して分かること
本ウェビナーでは、昨年から特にお問い合わせが急増している「IIJ Safous Security Assessment」を活用することで、いかに経営層からのリクエストに迅速に応えることが可能かをご説明します。さらに、すでに導入いただいた企業が、本サービスを活用して経営課題解決に繋げた事例なども併せてご説明します。
プログラム
11:00-11:30 経営層の「うちは大丈夫?」に答える、短期間で実現するセキュリティアセスメントとは
株式会社インターネットイニシアティブ
グローバル事業本部
サービススペシャリスト 行武 宏
11:30-11:35 質疑応答
※ 講演内容・講師は変更になる場合がございます。あらかじめご了承ください。 ※ 競合他社、参加対象以外の企業、個人の方、自営業の方からのお申し込みは、お断りさせていただく場合がございます。また申込多数の場合、対象の方を優先させていただく場合がございます。あらかじめご了承ください。
セミナー概要
日時 2026年9月16日(水)11:00 ~11:35(受付:10:50~)
会場 Webセミナー
開催前日までにURLを送付いたします。
(Web経由で全国どこからでもご視聴いただけます)
参加費 無料(事前登録制)
定員 100名 申込受付中
対象 情報システム部門、グローバルに拠点を持つお客様
主催 株式会社インターネットイニシアティブ
申込締切 2026年9月15日(火) 23:00まで
講演者
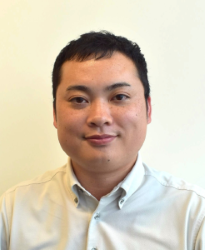 行武宏
株式会社インターネットイニシアティブ
グローバル事業本部
サービススペシャリスト
国内メーカー系SIerで製造向けのITソリューション営業を経験後、ICTインテグレーターにてネットワーク/クラウド・セキュリティ領域のプロダクトマネジメント、サービス企画開発に従事。 IIJ入社後は、海外進出する日本企業向けに「IIJ Safous Security Assessment」や「IIJ Safous 特権リモートアクセス」、「IIJ Firewall Management Service」など海外拠点に向けたセキュリティサービスの企画・販売を担当。
主催
株式会社インターネットイニシアティブ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
サイバー攻撃を受けたとき、自社は本当に被害を防げるのか? ~脆弱性診断では見えない攻撃経路...
4.1 パナソニック デジタル株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、非製造業の方が対象です。
サイバー攻撃が高度化する一方、自社がどこまで守れるかは見えにくい
金融・保険、流通・小売、物流、不動産、サービス業など、顧客情報や個人情報を扱う企業では、ランサムウェアや情報窃取を目的としたサイバー攻撃が深刻化しています。 EDR導入や脆弱性診断の実施など対策を講じていても、「実際に攻撃を受けた場合、本当に被害を防げるのか」「侵入された場合にどこまで影響が広がるのか」まで把握できている企業は多くありません。 脆弱性の有無を確認するだけではなく、攻撃者の視点で侵入可能性や被害範囲を検証することが重要になっています。
実際に攻撃されたら、自社の防御は本当に通用するのか
脆弱性診断は、システムに存在する脆弱性や設定上の問題を網羅的に把握するために有効です。 一方で、発見された弱点が実際に悪用できるのか、複数の弱点を組み合わせた場合にどこまで侵入・横展開されるのか、重要システムや情報にどの程度の影響が及ぶのかまでは分かりません。診断結果を受け取るだけでは、対策の実効性や、優先して対応すべき課題を判断しきれないこともあります。 実害につながるリスクを見極め、限られたリソースを効果的に配分するためには、攻撃者の視点から検証することが重要です。
攻撃者の視点で検証する、対策の有効性と侵入後の影響範囲
本セミナーでは、脆弱性診断とペネトレーションテストの違いを整理し、対策が機能するかを検証しないまま運用を続けた場合に、どれほどの被害につながり得るのかを解説します。 その上で、攻撃シナリオに基づき、侵入の可否や侵入後の影響範囲・被害規模をどのように検証するのか、その進め方をご紹介します。 また、パナソニック デジタルが提供するペネトレーションテストサービスの特徴や、診断事例・報告イメージも説明しますので、自社の防御を一度検証しておきたい方は、ぜひご参加ください。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 サイバー攻撃を受けたとき、自社は本当に被害を防げるのか? ~脆弱性診断では見えない攻撃経路と被害範囲を検証するペネトレーションテスト~
10:45~11:00 質疑応答
主催
パナソニック デジタル株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AIを悪用したサイバー攻撃、侵入後の被害拡大をどう防ぐ? ~侵入後の横展開を平均38分で封じ...
3.7 ジェイズ・コミュニケーション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIの活用でフィッシングや侵入活動が高度化・高速化
AIの進化により、サイバー攻撃は巧妙化・高速化しています。攻撃者は、標的の企業に関する情報収集や、自然な文面のフィッシングメール作成、脆弱性の探索などを効率化できるようになりました。侵入を許した後も、短時間で他の端末やサーバーへ攻撃を広げ、情報窃取やランサムウェア実行へ進むおそれがあります。 被害が全社へ広がれば、業務停止や情報漏えいなど、事業に深刻な影響を及ぼしかねません。 サイバー攻撃対策では、侵入を防ぐだけでなく、侵入後の被害拡大をいかに早く止めるかが重要です。
攻撃の検知はできても、後手に回る自社の対応
脅威を検知する仕組みを導入すれば、不審な挙動をいち早く捉えられます。 しかし、アラート発生後には、重要度の判断、影響範囲の調査、端末の隔離・駆除など、専門知識を要する対応が必要です。 限られた人員で通常業務と並行して運用する企業では、全てのアラートに速やかに対応することは容易ではありません。 夜間・休日を含めた24時間365日の監視・対応体制を自社で維持することも大きな負担です。 検知後の対応が後手に回れば、攻撃者の横展開を許し、被害範囲が広がるリスクがあります。
平均38分で被害拡大を止める、24時間365日のセキュリティ運用
本セミナーでは、AI活用で加速するサイバー攻撃の動向と、脅威検知の仕組みを導入した後に残る対応・監視運用の課題を解説します。 その上で、専門家が24時間365日体制で監視し、脅威の検知から調査、隔離・駆除、修復までを担うSophos MDRをご紹介します。 脅威検出から修復まで平均38分という迅速な対応に加え、Microsoft Defenderなど他社製品との連携により、既存環境を活かした監視体制の強化が可能です。 また、英文の脅威通知を日本語で把握するための自動通知翻訳プラットフォームについてもご説明します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 AIを悪用したサイバー攻撃、侵入後の被害拡大をどう防ぐ? ~侵入後の横展開を平均38分で封じ込めるフルマネージドMDRとは~
15:45~16:00 質疑応答
主催・共催
ジェイズ・コミュニケーション株式会社(プライバシーポリシー)
ソフォス株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【再放送】【エンドユーザー企業対象】バックアップは最後の砦! ~ランサムウェア・不正アクセス...
日本ビジネスシステムズ株式会社
本セミナーはWebセミナーです
本セミナーは、エンドユーザー企業の方が対象です。該当企業以外の方のお申し込みをお断りする場合がございます。
日本ビジネスシステムズ株式会社による運営のもと、セミナーを開催いたします。
ツールはon24を使います。 なお、「jbs.com」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
多くのご要望をいただきましたので、再放送の開催が決まりました。
バックアップは最後の砦!ランサムウェア・不正アクセス脅威に備えるための Microsoft 365 運用
大手企業だけでなく中小企業も標的とするランサムウェアの脅威は、もはや他人事ではありません。攻撃者の手口は巧妙化しており、多くの企業にとって喫緊の経営課題となっています。このような状況のなか、「データはクラウド環境にあるので安心」、「Microsoft 365/Microsoft Entra ID(以下、Entra ID)はクラウドサービスだから安全」という声をよく耳にします。
本セミナー前半では、Microsoft 365 環境を狙った被害事例や、ユーザーが陥りがちな落とし穴について取り上げます。さらに、攻撃者によるデータ暗号化や Entra ID への不正アクセスなど、実際の攻撃手法を交えながら、クラウド環境においても企業が主体的にデータ保護対策を講じることの重要性について解説します。 また、セミナー後半では、ランサムウェア脅威からビジネスの継続性を守るための「最後の砦」となる効果的なバックアップ戦略について、他社事例を紹介しつつ、対談形式でさまざまな疑問にお答えしていきます。
「いざという時に使える」バックアップや、管理コストを抑えつつ、確実なバックアップ運用を実現する方法について、最適なソリューションを紹介します。 Microsoft 365 のデータ保護対策に不安を持つ IT 部門の方はぜひご参加ください。
※ これまで複数回開催し、いずれもご好評をいただいているセミナーです。
イベント概要
開催日
2026年8月27日(木)12:10-12:45
アジェンダ
1.ランサムウェアの国内事例と攻撃のトレンド 2.実は Microsoft 365 も狙われている 3.最後の砦となるクラウドバックアップ取得の必要性 4.対談セッション ~他社事例から学ぶバックアップあるあるのお悩みと解決策~ 5.JBS 支援サービスの紹介
こんな方におすすめ
・ 情報システム部門でセキュリティを担当、または運用を担当している責任者の方 ・ ランサムウェア対策を強化したいがどこから手を付けてよいかわからない方 ・ バックアップ運用について検討している方 ・ すでにバックアップをとっているが運用面で課題を感じている方
主催
日本ビジネスシステムズ株式会社
個人情報の取り扱いについて
1.記入いただきました個人情報に関しましては、当社“個人情報保護方針・個人情報の取り扱いについて”に則り、厳正に管理します。利用目的に関しましては、同方針の「当社が主催するセミナー・トレーニング参加者の方の個人情報の場合」に限定します。また、本イベント・セミナーの開催・運営に関する案内及び、当社の商品・サービスに関する案内・提案のご連絡の目的で、利用させていただきます。 2.記入いただいた情報を元に商品・サービスの情報や宣伝物等の提供、商品・サービスの提案をさせていただく場合がございます、ご了承ください。
登壇者

齊藤 直哉 日本ビジネスシステムズ株式会社 クラウドマネージドサービス事業本部 テクニカルサポートセンター TS3グループ アシスタントマネージャー

寺田 敬佑 クラウドマネージドサービス事業本部 テクニカルサポートセンター シニアスペシャリスト

千田 航也 クラウドマネージドサービス事業本部 テクニカルサポートセンター TS2グループ アシスタントマネージャー
主催
日本ビジネスシステムズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
サプライチェーンに潜む脆弱性が、グループ全体の命取りに? ~ITセキュリティの現状を可視化し...
3.5 株式会社エクサ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーの講演部分は録画配信形式です。
質疑応答はリアルタイムで、皆様からのご質問にお答えいたします。
ランサムウェア被害をきっかけに、サプライチェーン全体のセキュリティを見直す
ランサムウェアによる工場停止やサービス停止は、企業にとって事業継続を脅かす重大なリスクです。さらに近年では、自社への直接攻撃だけでなく、子会社・関連会社・取引先を起点として、被害がグループ全体へ波及する可能性も高まっています。 そのため、企業が向き合うべき課題は、ランサムウェア対策だけではありません。 自社単体ではなく、子会社や取引先を含むサプライチェーン全体のセキュリティ対策を俯瞰し、どこにリスクが残っているのかを把握することが求められています。 しかし、グループ内で会社規模や事業内容、システム環境が異なれば、対策状況も一様ではありません。経営層や親会社から「グループ全体として本当に大丈夫なのか」と問われても、客観的な根拠を示せず、不安を抱えている企業も少なくないのではないでしょうか。
個別対策を重ねても、セキュリティ全体の方針を描けない
多くの企業では、EDRやバックアップ、多要素認証、脆弱性対策など、必要に応じて個別のセキュリティ施策を進めています。 それでも、次のような状況に陥るケースがあります。 ・子会社・関連会社ごとに対策状況が異なり、グループ全体のリスクを把握できない ・個別施策は実施しているが、セキュリティ全体の中で何を優先すべきか判断できない ・親会社や経営層から対策状況を問われても、客観的な評価軸に基づいて説明できない ・目の前の課題への対応が続き、中長期的なロードマップを描けない ここでの問題は、ランサムウェア対策が足りないことだけではありません。 セキュリティ全体を俯瞰する基準がなく、現状評価・優先順位付け・実行計画がつながっていないことが、本質的な課題です。 ランサムウェア対策も、セキュリティ全体の現状を整理したうえで、必要性や優先度を判断すべき施策の一つです。個別製品の導入から考えるのではなく、まずは自社グループに残る課題を整理することが、実効性のある対策への第一歩となります。
現状の“最も弱い部分”を特定し、実行可能なロードマップへ
本セミナーでは、ランサムウェアをはじめとするセキュリティ脅威の事例を入り口に、子会社・取引先を含めたグループ全体のセキュリティ対策をどのように整理すべきかを考えます。 そのうえで、企業経営におけるセキュリティ対策の“最も弱い部分”を特定し、改善すべき課題を実行可能な計画へ落とし込むアプローチをご紹介します。 単に弱点を可視化するだけではなく、リスクと実現性を踏まえて対策の優先順位を整理し、セキュリティロードマップとして具体化することが重要です。 さらに、ロードマップの中でランサムウェア対策やバックアップなどの施策をどのように位置付け、段階的に実行へつなげていくのかについても触れます。 「セキュリティ対策の必要性は感じているが、どこから手を付けるべきか分からない」という企業が、自社の課題を整理し、次の一歩を考えるきっかけとなる内容です。
こんな立場の方/こんな課題を感じている方におすすめ
・子会社・関連会社・取引先を含むグループ全体のセキュリティ対策を検討している経営層・部長層 ・ランサムウェアによる工場停止や事業停止に危機感を持っている方 ・個別のセキュリティ施策は進めているが、全体方針や優先順位を整理できていない方 ・親会社や経営層から対策状況を問われても、客観的な根拠を示せず不安を感じている方 ・自社グループの現状に合ったセキュリティロードマップを具体化したい方
本セミナーで持ち帰れること
セキュリティ対策は、脅威が発生するたびに個別施策を追加するだけでは、全体最適につながりません。 重要なのは、サプライチェーン全体を視野に入れて現状を評価し、自社グループの“最も弱い部分”を特定したうえで、取り組むべき施策を実行可能なロードマップへ落とし込むことです。 本セミナーでは、ランサムウェア対策を含むセキュリティ全体をどのような順序で考え、どこから着手すべきかを整理します。 「何か施策を進めなければならないと感じているが、判断の軸が持てない」「現在の対策で本当に十分なのか不安がある」という方は、ぜひご参加ください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 サプライチェーンに潜む脆弱性が、グループ全体の命取りに?
~ITセキュリティの現状を可視化し、経営層も納得する「実行計画」を描く~
13:45~14:00 質疑応答
質疑応答タイムはライブ配信にて行います。
主催
株式会社エクサ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【再放送】SCS評価制度まであと1年。「説明できる対策」を用意できていますか? 〜事業停止を...
3.3 株式会社ハイパー
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年05月28日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
SCS評価制度で変わる「サプライチェーン-サイバー対策の新基準」
SCS評価制度への対応は、サプライチェーン全体でサイバー対策の水準が問われる時代において、避けて通れないテーマになっています。制度の実施まで残り時間が限られる中で、「何をどこまで準備しておくべきか」「説明できる形で整備できているか」が、現場だけでなく経営課題としても重くなりつつあります。 一方で、対策を積み上げるほど運用は複雑化し、現場の負担は増えがちです。特に、インシデント対応や検知・防御の体制を強化しようとすると、導入だけでなく継続的な運用まで含めた設計が必要になります。制度対応を“書類上の整備”で終わらせず、事業停止を防ぐ実効性のあるリスク管理につなげることが求められています。
EDRやSOCは高額で、運用コストも課題に
しかし、SCS評価制度に向けてEDRやSOCなどの対策を検討すると、コスト面・運用面のハードルが一気に上がることが少なくありません。ライセンス費用だけでなく、監視・アラート対応、ルール調整、運用手順の整備など、継続的な工数がかかるためです。 また、複数拠点やグループ会社、委託先を含むサプライチェーン全体を視野に入れると、「投資対効果の説明」「優先順位付け」「体制の維持」が難しくなります。結果として、必要性は理解していても判断が進まず、対策が後手に回るケースもあります。限られた予算と人員の中で、制度対応として説明できる対策を、無理なく回せる形で設計することが課題です。
制度対応に向けた最短ルートを提示
本セミナーでは、SCS評価制度対応に向けて「説明できる対策」を整備するための考え方と、事業停止を防ぐためのリスク管理の進め方を整理します。 あわせて、EDRやSOCといった対策を検討する際に、コストと運用負荷を踏まえながら投資を最適化していくための観点(優先順位付け、運用体制、継続的な改善の回し方など)を解説します。そのうえで、制度対応に向けて何をどの順番で整備すべきかを“最短ルート”として分解し、限られた期間でも実行に移せる進め方を紹介します。 SCS評価制度対応をこれから本格化させる方、限られた体制で実効性ある対策を前に進めたい方は、ぜひご参加ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:25 Acronis Cyber Protect Cloudで実現するSCS評価制度★3取得への最短距離(アクロニス・ジャパン)
11:25~11:45 SCS評価制度まであと1年。「説明できる対策」を用意できていますか?〜事業停止を防ぐリスク管理と、EDRによる効率的な投資の最適解〜(ハイパー)
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催・共催
株式会社ハイパー(プライバシーポリシー)
アクロニス・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【500名以上の企業向け】インシデント深刻化時、今のMDR/EDRで対応できますか 〜監視・...
4.0 ラピッドセブン・ジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※本セミナーは、エンドユーザー企業かつ従業員500名以上規模の企業の方を対象としています。該当しない企業の方のお申込みは、場合によってはお断りさせていただくこともございます。あらかじめご了承ください。
サイバー攻撃の有事対応は、検知後の動きまで問われる時代に
ランサムウェアをはじめとするサイバー攻撃が高度化・多様化する中、企業には脅威を検知するだけでなく、検知後にいかに早く対応、調査・封じ込めや復旧へ移れるかが求められています。特に従業員500名以上の企業では、端末、ネットワーク、クラウド、アイデンティティなど管理対象が広がり、SOCやMDRを活用していても、有事の際にどこまで支援を受けられるのかが重要な論点になります。インシデント発生時には、フォレンジック調査、影響範囲の把握、封じ込め、復旧支援、専門家への相談など、検知後の一連の運用が滞りなくつながる体制が、事業継続と被害最小化の鍵を握ります。
フォレンジックや対応が分断されると、初動が遅れる
一般的なSOC/MDRサービスでは、脅威の検知や監視はカバーされていても、フォレンジック調査やインシデント対応は別契約・別ベンダー対応となるケースがあります。その場合、有事の際に依頼先の切り分けや追加契約、情報連携に時間がかかり、最も重要な初動対応の遅れにつながりかねません。また、対応範囲がサービスごとに分断されていると、追加費用の発生やベンダー間調整の負荷が増え、セキュリティ担当者や情報システム部門が本来注力すべき判断・復旧対応に集中しづらくなります。
Rapid7 MDRが、検知後の運用まで一気通貫で支援
本セミナーでは、Rapid7 MDRが提供する運用カバー範囲に焦点を当て、脅威検知後のフォレンジック、インシデント対応、ログ保管、専門家による支援までをどのように一連のプロセスとして支えるのかを解説します。従来のEndpointベースのMDRでは自社Endpoint中心の検知・対応に留まりがちな一方、Rapid7 MDRではEndpoint、アイデンティティ、ネットワーク、クラウドなどを含めた幅広い領域を対象に、ディープライブフォレンジックから本格的な封じ込め・復旧支援までを含めシームレスに進められる点が特徴です。検知して終わりではなく、有事の際にどこまで任せられるのか、追加費用や別ベンダー調整を抑えながら実効性あるインシデント対応体制をどう整えるべきか、実務視点で整理します。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 インシデント深刻化時、今のMDR/EDRで対応できますか〜監視・フォレンジック・封じ込めまでXDRベースのRapid7 MDRのみで完結〜
11:45~12:00 質疑応答
主催
ラピッドセブン・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
サプライチェーンリスク、なぜ可視化したのに改善が進まないのか ~無数の公開資産から優先対応先...
3.8 日鉄ソリューションズ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※本セミナーは、エンドユーザー企業かつ従業員500名以上規模の企業の方を対象としています。該当しない企業の方のお申込みは、場合によってはお断りさせていただくこともございます。あらかじめご了承ください。
サイバー脅威の高まりで問われるサプライチェーン全体の管理
AIの活用拡大により、攻撃者は企業がインターネット上に公開しているIT資産や設定不備、脆弱性の兆候をより効率的に探索できるようになっています。加えて、ゼロデイ脆弱性を含む外部脅威は日々変化しており、自社だけでなく、グループ会社・取引先・委託先を含むサプライチェーン全体で、どこに弱点があるのかを継続的に把握する重要性が高まっています。
可視化しても優先対応先を判断できない現場の課題
一方で、サプライチェーンを構成する企業が多いほど、すべてのリスクに同じ粒度で対応することは現実的ではありません。外部から見えるリスクを把握できたとしても、どの企業・どの公開資産・どの脆弱性から着手すべきか判断できず、限られた人員や予算の中で改善活動が進まないという課題があります。さらに、グループ会社や取引先に対して改善を求める際には、なぜ対応が必要なのかを客観的に説明できる材料も求められます。
外部評価と伴走支援で改善運用までつなげる方法
本セミナーでは、SecurityScorecardを活用し、グループ会社・取引先を含むサプライチェーン全体のサイバー攻撃に繋がりうる外部セキュリティリスクを攻撃者視点で可視化し、優先対応先を見極める方法を解説します。単なる評価やスコアリングにとどまらず、定期的なレポートや報告会を通じて、現在のリスク状況、優先的に対応すべき対象、必要な対策を整理し、改善運用まで継続的に支援する進め方をご紹介します。可視化したリスクを放置せず、実際の改善活動につなげたい企業に向けた内容です。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 サプライチェーンリスク、なぜ可視化したのに改善が進まないのか~無数の公開資産から優先対応先を特定するアプローチ~
10:45~11:00 質疑応答
主催・共催
日鉄ソリューションズ株式会社(プライバシーポリシー)
株式会社ネットワークバリューコンポネンツ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。