セキュリティ
Security
セキュリティの課題を解決するウェビナー
サイバー攻撃・不正アクセス、ランサムウェア・標的型攻撃、マルウェア対策、情報漏洩防止などの各種施策から、WebアプリケーションファイアーウォールやSWGのスキル・ツールなどセキュリティ関連のウェビナー情報です。
ランサムウェア・標的型攻撃
ウェビナーアーカイブ
(動画・資料)
復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜AI時代のデータ資...
3.9 テックウインド株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AI活用で増えるデータ、拡大するバックアップ対象
生成AIをはじめとしたデータ活用が広がるなか、企業が保有・蓄積するデータは着実に増えてきています。 また将来のAI活用まで見据えれば、保存しておきたいデータの範囲はさらに広がっていくことが予想されます。 それに伴って増えるのが、バックアップの対象です。 日常的なバックアップだけでなく、ランサムウェア被害からの復旧に備えて、本番環境とは別に確保する「二次バックアップ」についても、必要な容量や保管方法を考えなければなりません。 限られた予算や人員のなかで、どのデータを、どこに、どのような形で残すのか。 バックアップ環境そのものを見直す必要性が高まっています。
完全防御が難しいランサムウェア、問われる復旧スピード
これまでのバックアップは、機器故障やシステム障害などからデータを復元することを主な目的としてきました。 しかし、ランサムウェアは本番環境だけでなく、復旧に使うバックアップデータそのものを狙い、利用できない状態にすることがあります。 そのため、日頃からバックアップを取得していても、それだけではランサムウェア被害から復旧できるとは限りません。 実際に、バックアップを取得していたにもかかわらず、被害前の状態まで十分に復旧できなかったケースも報告されています。 ランサムウェアの侵入を完全に防ぎきることが難しい以上、重要なのは「バックアップを取っているか」だけではなく、攻撃を受けた後にも復旧に使えるデータを残せているかです。 重要なシステムや業務をどれだけ早く復旧し、停止時間を短くできるか。事業継続(BCP)の観点からも、サイバー攻撃を前提としたバックアップのあり方が問われています。
早期復旧に備える、切り離された二次バックアップの選択肢
本セミナーでは、日常的に利用している一次バックアップに加えて、本番環境から切り離した「二次バックアップ」を持つ考え方について解説します。 クラウド型ではWBCの遠隔バックアップサービス、オンプレミス型ではUltrastar Data60を例に、自社で大きな設備を持たずサービスとして利用する方法と、自社内に二次バックアップ環境を構築する方法の両方をご紹介します。 現在利用している一次バックアップを活かしながら、ランサムウェア被害時にも復旧に使えるデータをどう残すのか。オンプレミス・クラウドそれぞれの特徴や向き不向きを比較し、自社に合った早期復旧の備え方を解説します。 ランサムウェアへの対策を検討中の方は、ぜひこの機会にご参加ください。
このような方におすすめ
・情報システム部門、ネットワーク・セキュリティを担当している方 ・バックアップは取得しているが、ランサムウェア被害時に実際に復旧できるか確認できていない方 ・サイバー攻撃を前提に、現在のバックアップ体制を見直したい方 ・現在のバックアップ環境を活かしながら、オンプレ・クラウドの二次バックアップを比較したい方
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜AI時代のデータ資産を守る、本番環境から分離した二次バックアップ〜
15:45~16:00 質疑応答
主催
テックウインド株式会社(プライバシーポリシー)
協力
ワールドビジネスセンター株式会社(プライバシーポリシー)
Western Digital, Inc.(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか? ~製造業だからこそ押さえるべ...
3.9 アクロニス・ジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?
ランサムウェア被害は、情報システムの停止だけでなく、工場や製造設備の稼働停止にまで影響を及ぼす可能性があります。特に製造業では、OT環境や産業PC、製造装置など事業継続に直結するシステムが多く、被害後に「データを戻せた」だけでは製造再開には至りません。大手企業の被害事例を見て、自社の現在のバックアップや復旧体制で、本当に製造現場を再開できるのか不安を感じている企業も少なくありません。
バックアップがあっても製造を再開できない理由
バックアップを取得していても、実際の被害発生時に復元手順が整理されていない、復旧先の機器を確保できない、バックアップ自体が攻撃の影響を受けているといった状況では、すぐに製造を再開することはできません。さらに製造現場では、Windows XP/7などの旧OS、閉域環境、特殊な産業PC、IT担当者が常駐していない拠点など、一般的なオフィスITとは異なる制約があります。重要なのは、バックアップを「取っていること」ではなく、被害時に「実際に戻せる状態」まで準備しておくことです。
製造業だからこそ押さえるべき復旧対策のポイント
本セミナーでは、ランサムウェア被害に遭った場合でも迅速に製造現場を再開するために、製造業が事前に押さえておくべきバックアップと復旧対策のポイントを解説します。OT環境、閉域環境、旧OSを搭載した産業PCなど、製造現場特有の条件を踏まえ、「バックアップはあるが、本当に戻せるのか」という不安を解消するための復旧設計の考え方をご紹介します。あわせて、Acronis Cyber Protectを活用し、設備障害やサイバー攻撃後の迅速な復旧と事業再開を支援する方法について説明します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?~製造業だからこそ押さえるべき、復旧対策のポイント~
 宮本 裕一
アクロニス・ジャパン株式会社 コーポレートクラウド事業本部 OEMセールスマネージャー
 佐藤 匡史
アクロニス・ジャパン株式会社 ソリューションエンジニアリング統括部 統括部長
15:45~16:00 質疑応答
主催
アクロニス・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは 〜...
3.9 S&J株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2026年8月25日(火)に開催したセミナーと同じ講演内容を含んでおります。
今回は株式会社ソフトクリエイトとの共催となり、同社による講演を追加してお届けします。
生成AIの攻撃脅威により大企業でもランサムウェア被害が続発。EDR導入だけでは防ぎきれない
近年、大手企業を狙ったランサムウェア被害が相次ぎ、業務停止や情報漏えいなど、事業継続に直結する被害が企業規模を問わず現実のものとなっています。多くの企業はすでにEDRを導入していますが、攻撃者はEDRのプロセスを強制終了させたり、検知をすり抜けてから攻撃機能を展開したりと、その防御を回避する手口を年々高度化させています。さらに、脆弱性の発見を得意とする生成AIの登場により、脆弱性が見つかってから攻撃に悪用されるまでの時間は大幅に短縮されつつあり、「EDRを導入しただけ」の状態では、こうした最新の脅威を防ぎきれないケースが増えています。
検知漏れ・人材不足で、対策が十分か確信できず経営層にも説明できない
一方で、EDRなどの製品を導入しても、日々生成される大量のアラートを十分に調査しきれず、侵入の可能性を指摘されても対応が後回しになりがちです。その背景には、セキュリティを担う専任人材の不足があり、深夜や休日に攻撃を受けても即座に動ける24時間の監視体制を自社だけで維持することは容易ではありません。かといって、専任人材の増員や自社SOCの構築には相応のコストがかかり、際限なく投資を増やし続けることも現実的ではありません。結果として、「製品は入れているが、本当に守り切れているのか」「限られた予算の中で、今の対策が十分だと経営層に説明できるのか」という不安を抱えたまま運用を続けている企業は少なくありません。とりわけ従業員1,000名以上の大企業では、守るべき資産やアカウントが多く、わずかな検知漏れが重大な被害に直結するリスクも高まります。
既存EDRを活かし防御力とコストを両立する多層防御・24時間監視体制の作り方
本セミナーでは、実際のインシデント事例や近年の攻撃トレンドを踏まえ、「EDRを導入した後、何を・どう強化すれば守り切れるのか」という考え方の整理からお話しします。具体的には、
- 既存のEDRやセキュリティ製品をリプレイスせず、その
隙間
を補うことで、コストを抑えながら多層防御を実現するか - 大量のアラートや深夜・休日の対応を、限られた人材の中でどう24時間の監視体制へ近づけるか
- Active DirectoryやEntra IDの不審な操作といった「攻撃の予兆」をどう捉えるか
という観点で実践的な対策の組み立て方を解説します。
また、こうした考え方を実践する際の複数のアプローチとして、2社からそれぞれの取り組みをご紹介します。S&J株式会社からは「KeepEye RansomSafe」とAD監視を、株式会社ソフトクリエイトからは「AD設定診断」を取り上げ、検知・監視を補強する視点と、設定面を見直す視点の両面から、既存資産を活かした強化の進め方をお話しします。当日はどう考え、何から手をつけるか
を軸に、人材不足やコストの制約の中でも経営層に自信を持って説明できるセキュリティ運用への近づけ方をお伝えします。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【S&J株式会社× 株式会社ソフトクリエイト 共催セッション】
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは
〜最新のランサムウェア被害対応実績から見えるセキュリティ対策の最適解〜
11:45~12:00 質疑応答
主催・共催
S&J株式会社(プライバシーポリシー)
株式会社ソフトクリエイト(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AIが脆弱性を見つける時代、自社は攻撃対象になっていないと言い切れますか? ~ダークウェブと...
3.9 KELA株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIが脆弱性を見つける時代、攻撃者から見た自社の「侵入口」はどこにあるのか
近年、生成AIやAIエージェントの進化により、脆弱性の発見や公開情報の調査は、かつてないスピードで行われるようになりました。 しかし、本当に警戒すべきなのは、AIが新たな脆弱性を見つけることだけではありません。 攻撃者は、公開WebサイトやVPN、クラウドサービスなどの外部公開資産に加え、ダークウェブ上で流通する認証情報や、企業・組織に関するさまざまな情報を組み合わせ、侵入しやすい対象を探しています。 クラウド移行やリモートワークの拡大に伴い、企業が管理すべき外部公開資産は増え続けています。子会社・関連会社の環境や、管理部門が把握していないサーバー、利用実態が不明なクラウドサービスなどが、攻撃者から見た侵入口となる可能性もあります。 AIによって脆弱性探索や攻撃準備が加速する今、企業には自社が保有する資産を確認するだけでなく、「攻撃者から自社がどのように見えているのか」を把握する視点が求められています。
ダークウェブと公開資産を別々に見ても、自社が攻撃対象か判断できない課題
多くの企業では、EDRやXDR、脆弱性管理、外部公開資産の把握など、複数のセキュリティ対策が進められています。 一方で、社内外に分散する情報を個別に確認しているだけでは、自社への攻撃がすでに準備されているかどうかまでは判断できません。 たとえば、次のような課題が生じています。 ・公開資産や脆弱性は把握しているが、攻撃者が実際に狙っている対象か分からない ・社員やシステムの認証情報がダークウェブ上で流出・売買されていないか確認できない ・大量のアラートやリスク情報の中から、自社への侵入につながる兆候を見極められない ・現在の対策で十分なのか、経営層や関係部門へ根拠をもって説明できない 攻撃者は、公開資産、脆弱性、漏えい認証情報といった情報を別々に捉えるのではなく、侵入可能な経路として組み合わせて検討します。 そのため企業側にも、個々のリスクを単独で確認するだけではなく、ダークウェブ上の攻撃者情報と、自社の外部への露出を関連付けて捉えることが必要です。 今問われているのは、リスクをどれだけ多く見つけられるかではありません。自社がすでに攻撃対象となっている可能性を見極め、侵害前に対応へ移れる状態をつくれるかどうかです。
脅威インテリジェンスとCTEMで、侵入前リスクを継続的に見極めるアプローチ
本セミナーでは、AI時代に変化するサイバー攻撃の実態を踏まえながら、攻撃者がどのような情報を使って侵入対象を探しているのかを解説します。 そのうえで、KELAのサイバー脅威インテリジェンスとUltra Red CTEMソリューションを活用し、ダークウェブ上の漏えい認証情報や攻撃の兆候、外部公開資産への露出を継続的に捉えるアプローチをご紹介します。 単に資産や脆弱性を一覧化するのではなく、 「攻撃者から見た場合、どの資産が侵入口となり得るのか」 「自社への攻撃準備を示す兆候が存在していないか」 という視点から、防御対象を見極めるための考え方を整理します。 侵入後に検知・対応する受動的な運用から、攻撃を受ける前に兆候を捉えて対応する能動的な防御へ移行したい方におすすめの内容です。 講演の最後には、自社環境を攻撃者視点で確認する無償アセスメント/PoCや、現在の課題に応じた個別相談についてもご案内します。
こんな立場の方/こんな課題を感じている方におすすめ
・大企業・グループ企業の情報システム部門、セキュリティ部門、SOC/CSIRTの担当者・責任者 ・EDRやXDR、脆弱性管理などを導入しているが、現在の対策だけで十分か不安を感じている ・自社や社員の認証情報が、ダークウェブ上で流出・悪用されていないか確認したい ・公開資産やシャドーITの中で、攻撃者が実際に狙う可能性のある対象を見極めたい ・侵入後対応だけでなく、攻撃の兆候を捉える能動的な防御へ移行したい
本セミナーで持ち帰れること
AIによって脆弱性探索や攻撃準備が加速する中、企業が確認すべきなのは、自社が把握しているリスクだけではありません。 重要なのは、ダークウェブ上の認証情報や攻撃者の動向、外部公開資産への露出を関連付け、「攻撃者から自社がどのように見えているのか」を継続的に見極めることです。 本セミナーでは、脅威インテリジェンスとCTEMを活用した侵入前リスクの捉え方を通じて、現在の対策をどのように補完し、先回りした防御へつなげるべきかを整理します。自社のリスクを具体的に確認したい方には、無償アセスメント/PoCへ進むための第一歩もお持ち帰りいただけます。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 AIが脆弱性を見つける時代、自社は攻撃対象になっていないと言い切れますか?
~ダークウェブと攻撃者視点から、防御対象を見極める~
14:45~15:00 質疑応答
主催
KELA株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
高度化するランサムウェア、“検知型セキュリティ”では防ぎきれない攻撃 〜侵入されても、マルウ...
3.9 DAIKO XTECH株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIで高度化するランサムウェア、従来の検知型セキュリティでは防御が困難に
ランサムウェアによる被害は、企業規模や業種を問わず後を絶たず、事業停止や情報漏えいに直結する深刻な脅威となっています。近年は生成AIの悪用によって攻撃者が攻撃自体を効率化し、標的とする企業ごとに最適化した攻撃を絶えず展開できるようになりました。定義ファイルを基に脅威を検知する従来型のアンチウイルス(AV)では、超高速に生み出される未知のマルウェアには対処できません。また、攻撃後の早期検知・対処を主目的とするEDRでは、攻撃自体を防ぐことができず、かつ検知を回避・無効化するなどの攻撃手法により、その能力を十分に発揮できません。
未知のマルウェアだけじゃない、AV・EDRだけでは防げない時代へ
様々な脅威に備え、多くの企業はAVやEDRなど複数のセキュリティ製品をすでに導入しています。しかし、検知型セキュリティは「悪意ある挙動をいかに見つけるか」を前提とするため、検知をすり抜けようとする未知の手口に対しては、検知漏れの不安を完全に拭いきれません。加えて、近年ではVPN機器の脆弱性を悪用して社内NWに侵入され、正規のユーザー権限を奪取したり、ダークウェブ上で販売されている無効化ツールを用いて、AVやEDRが容易に無効化される事例も多発しています。ランサムウェア被害のニュースを見るたびに、自社が標的になった際に今の対策で本当に大丈夫なのか自信が持てない。そんな悩みを抱えるセキュリティ担当者の方へ—— 。
米政府を20年以上守るAppGuardが“実行”そのものを封じる
本セミナーでは、米国政府機関で20年以上にわたり採用されてきた「AppGuard(アップガード)」をご紹介します。 AppGuardは、たとえ侵入されても不正な動作を「実行させない」ことに主眼を置いた、OSプロテクト型の防御製品です。「やってはいけないことをさせない」という考え方に基づき、許可されていない挙動そのものを封じ込めることで、既知だけでなく未知のマルウェアの感染を防ぎます。クライアント版・サーバー版の両方を提供しており、Active Directoryや業務アプリケーションサーバーといった、重要サーバーの防御にも有効です。 AppGuardの防御技術は、米国政府機関で20年以上にわたり採用されてきた実績を持ち、これまでに累計で22,000社以上へ導入されています。 当日は、セキュリティを取り巻く社会情勢を整理しながら、“検知型セキュリティの弱点”や“弱点を補うための一つの解決策”を具体的にお伝えします。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:20 社会情勢と検知型セキュリティの限界(DAIKO XTECH講演)
14:20~14:50 AppGuard、AppGuard Serverご紹介(AppGuard Marketing講演)
14:50~15:00 質疑応答
主催・共催
DAIKO XTECH株式会社(プライバシーポリシー)
株式会社AppGuard Marketing(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
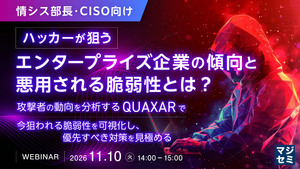
【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握していますか? ~国際機関も...
4.1 S2W Inc.
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
貴社従業員パスワード漏洩状況の確認方法と実施の安全性について
本セミナー参加者限定で、パスワードの漏洩件数を確認できるサービスを無償で提供しております。 貴社のメールアドレスのドメイン名をキーワードに、ダークウェブ上に公開・流出している認証情報がないかをチェックします。調査対象は全てダークウェブなど外部の秘匿性の高いインターネットスペースであり、御社の社内ネットワークへのアクセスは一切ない状態で、外部における流出状況のみを確認させて頂きます。
金融庁・日銀からはフロンティアAIの対策要請も
こうした認証情報の漏えいリスクは、AIの進化によってさらに深刻さを増しています。2026年4月にはアンソロピック社がフロンティアAIモデル「ミュトス」を発表し、脆弱性の発見から攻撃コードの生成までを自律的かつ高速に行える能力が報じられ、国内外に大きな衝撃を与えました。こうした流れを受け、2026年5月には、金融庁が日本銀行と連名で「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請を公表しました。高度な汎用AI(フロンティアAI)の発展に伴い、脆弱性の発見や攻撃コードの生成が高速化し、脆弱性の発見から攻撃に至るまでの期間が大幅に短縮され得ることを背景に、経営層の直接関与のもとで資産管理・脆弱性管理・パッチ適用・監視対応・レジリエンスの強化を、おおむね1か月程度を目途に求める内容です。全国銀行協会も、これを踏まえたサイバーセキュリティ管理態勢の参考例を会員向けに発出しています。 この要請が示す構造的な課題は、金融機関に限らず、あらゆる業種の企業に共通するものです。攻撃のスピードが上がるほど、すでに流出した認証情報は攻撃者にとって脆弱性の悪用すら不要な「近道」となり、被害の起点になりやすくなります。年に一度の点検や事後の対応だけでは、こうした変化に追いつくことは困難です。攻撃者の視点で自社の漏えい・露出状況を継続的に可視化し、先回りして手を打つプロアクティブな備えが、これまで以上に重要になっています。
社内では異常なし。でも、ダークウェブ上では自社情報が出回っているかもしれない
多くの企業では、社内ネットワークや端末の防御には投資していても、ダークウェブ上に流通する自社関連情報までは継続的に監視できていません。
例えば、 ・退職者や委託先のアカウント情報が、不正ログインに悪用される ・顧客情報や機密文書が出回り、二次被害や信用低下につながる ・攻撃者フォーラムで自社名が話題に上がり、攻撃対象として狙われる といったリスクが、知らないうちに進行している可能性があります。
また、ダークウェブ上の情報は日々変化するため、過去に一度調査を実施していたとしても、継続的な確認が欠かせません。「本当に対策済みなのか」「最後に確認したのはいつなのか」「一度きりの調査で終わっていないか」を定期的に見直すことが重要です。
加えて、漏洩情報を把握できても、優先度付けや関係部門・経営層への共有まで整理できていなければ、必要な対策に踏み切れないケースも少なくありません。
インターポールを含む国際機関・政府機関での実績を背景に、ダークウェブリスクを可視化
本セミナーでは、ランサムウェア対策を「被害が起きてからの対応」ではなく、ダークウェブ上の漏洩・流通情報を起点にした先制対処として捉え直します。
具体的には、自社に関連する漏洩アカウント、機密情報、攻撃者コミュニティ上の言及などをどのように検知し、優先度を付け、関係部門や経営層への説明につなげるかを解説します。
あわせて、インターポールを含む国際機関・政府機関での実績を背景に持つQUAXAR(クェーサー)を活用し、ダークウェブ上のリスクを継続的に把握する方法と、関係部門・経営層を巻き込みながら先制的に対応するための実践ポイントを紹介します。
なお、ご希望の企業様には、セミナー後の個別フォローとして、貴社従業員アカウントに関連するパスワード漏洩状況の件数を無償でご確認いただけます。自社の現状把握や、今後の対策検討にお役立てください。
こんな方におすすめ
・自社情報がダークウェブ上に流出していないか不安がある方 ・ランサムウェア対策を強化しているが、社内防御だけで十分か懸念している方 ・漏洩アカウントや外部委託先経由のリスクを把握したい方 ・ダークウェブ上のリスクを経営層に説明できる形で整理したい方 ・CISO、CSIRT、情報システム部門、セキュリティ企画部門の方
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握していますか?~国際機関も採用するQUAXAR(クェーサー)で、漏洩リスクを可視化し、ランサムウェア対策を強化~
14:45~15:00 質疑応答
主催・共催
S2W Inc.(プライバシーポリシー)
株式会社テクノプロ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは ~...
4.0 S&J株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIの攻撃脅威により大企業でもランサムウェア被害が続発。EDR導入だけでは防ぎきれない
近年、大手企業を狙ったランサムウェア被害が相次ぎ、業務停止や情報漏えいなど、事業継続に直結する被害が企業規模を問わず現実のものとなっています。多くの企業はすでにEDRを導入していますが、攻撃者はEDRのプロセスを強制終了させたり、検知をすり抜けてから攻撃機能を展開したりと、その防御を回避する手口を年々高度化させています。さらに、脆弱性の発見を得意とする生成AIの登場により、脆弱性が見つかってから攻撃に悪用されるまでの時間は大幅に短縮されつつあり、「EDRを導入しただけ」の状態では、こうした最新の脅威を防ぎきれないケースが増えています。
検知漏れ・人材不足で、対策が十分か確信できず経営層にも説明できない
一方で、EDRなどの製品を導入しても、日々生成される大量のアラートを十分に調査しきれず、侵入の可能性を指摘されても対応が後回しになりがちです。その背景には、セキュリティを担う専任人材の不足があり、深夜や休日に攻撃を受けても即座に動ける24時間の監視体制を自社だけで維持することは容易ではありません。かといって、専任人材の増員や自社SOCの構築には相応のコストがかかり、際限なく投資を増やし続けることも現実的ではありません。結果として、「製品は入れているが、本当に守り切れているのか」「限られた予算の中で、今の対策が十分だと経営層に説明できるのか」という不安を抱えたまま運用を続けている企業は少なくありません。とりわけ従業員1,000名以上の大企業では、守るべき資産やアカウントが多く、わずかな検知漏れが重大な被害に直結するリスクも高まります。
既存EDRを活かし防御力とコストを両立する多層防御・24時間監視体制の作り方
本セミナーでは、実際のインシデント事例や近年の攻撃トレンドを踏まえ、「EDRを導入した後、何を・どう強化すれば守り切れるのか」という考え方の整理からお話しします。具体的には、
- 既存のEDRやセキュリティ製品をリプレイスせず、その
隙間
を補うことで、コストを抑えながら多層防御を実現するか - 大量のアラートや深夜・休日の対応を、限られた人材の中でどう24時間の監視体制へ近づけるか
- Active DirectoryやEntra IDの不審な操作といった「攻撃の予兆」をどう捉えるか
という観点で実践的な対策の組み立て方を解説します。こうした考え方を実現する解決策の一例として、S&Jが自社開発した「KeepEye RansomSafe」と、Microsoft 365向け監視サービス「My SOC 365」もあわせてご紹介します。いずれも既存資産を活かして検知・監視を補強するアプローチであり、当日はどう考え、何から手をつけるか
を軸に、人材不足やコストの制約の中でも経営層に自信を持って説明できるセキュリティ運用への近づけ方をお伝えします。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは~最新のランサムウェア被害対応実績から見えるセキュリティ対策の最適解~
14:45~15:00 質疑応答
主催
S&J株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
変わるランサムウェア攻撃、企業の対策は追いついているか? 〜外部公開資産、認証情報の悪用、デ...
マジセミ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
マジセミ特選ウェビナーDAY~2026年夏~
本セミナーは、いま注目を集めるテーマについて、より深く理解していただくための特別イベント「マジセミ特選ウェビナーDAY」です。デジタル寺田による最新動向の基調講演に加え、過去に多くの方から支持された人気ウェビナーを厳選して再放送します。最新の全体像を把握しながら、各テーマを具体的に掘り下げていただける構成です。
プログラム
08:45~09:00 受付
09:00~09:05 オープニング(マジセミ)
09:05~09:20 【基調講演】変わるランサムウェア攻撃、企業の対策は追いついているか? 〜外部公開資産、認証情報の悪用、データ窃取、バックアップ破壊への備え〜
マジセミ株式会社 デジタル寺田
ランサムウェア被害が後を絶ちません。攻撃は、不審なメールから端末を感染させるだけのものではなく、VPN機器や外部公開サーバーの脆弱性、窃取された認証情報、委託先との接続環境などを悪用して、企業ネットワークへ侵入する手口へと変化しています。侵入後は社内を横断的に調査し、重要データを窃取したうえで、バックアップや復旧基盤まで破壊し、事業停止へ追い込みます。本基調講演では、近年の被害事例や攻撃手法の変化を整理し、なぜ従来のランサムウェア対策の延長では被害を防ぎきれないのかを解説します。
09:25~10:20 外部公開IT資産を狙うランサムウェア、攻撃者はどう脆弱性を狙う?情シスが把握・対策すべきポイント ~経済産業省の導入ガイダンス解説と、手軽に導入可能なASMツールのご紹介~
本セミナーは、2025年12月5日(金)に開催したセミナーと同じ講演内容を含んでおります。
GMOサイバーセキュリティbyイエラエ株式会社
ランサムウェア被害の8割以上はVPNやリモートデスクトップ機器からの侵入とされています。事業部門が立ち上げたWebサイトや、子会社・グループ会社のIT資産など、情報システム部門が把握しきれていない資産は脆弱性が放置されやすく、サイバー攻撃の入り口として狙われるリスクが高まっています。本講演では、外部から見えるIT資産を継続的に把握・管理するASMの基本と、経済産業省のASM導入ガイダンスを解説。あわせて、国産ならではの使いやすさと導入しやすい価格帯が特徴の「ネットde診断 ASM」をご紹介します。
10:25~11:20 ランサム被害、復旧後にも残る情報漏洩リスクにどう備えるか? 〜盗まれても読ませないデータセキュリティ〜
本セミナーは、2026年7月7日(火)に開催したセミナーと同じ講演内容を含んでおります。
株式会社データクレシス
ランサムウェア対策は、侵入防止やバックアップからの復旧だけでは十分ではありません。近年主流の「二重脅迫型」は、データを暗号化するだけでなく、盗み出した機密情報の公開をちらつかせて企業を脅迫します。たとえ業務を復旧できても、流出した顧客情報、知的財産、契約書などが悪用されるリスクは残り続けます。本講演では、データそのものを暗号化し、保存場所を問わず一元的に管理・制御するアプローチを解説します。個人情報から技術情報まで、ファイルを「盗まれても読ませない」状態にするDataClasysの仕組みを通じて、侵入を防ぎきれなかった場合に備えた強固な情報漏えい対策をご紹介します。
11:25~12:20 (調整中)
12:20~12:30 クロージング
特選ウェビナーとして、他のセミナーも開催しております。
ご興味のあるセミナーがございましたら、下記よりお申込みください。 ・2026年8月12日(水)13:00~16:30 取引先から求められる前に知っておきたい「SCS評価制度」とは?〜創設の背景と、発注側・受注側への影響をわかりやすく解説〜 ・2026年8月13日(木)9:00~13:30 生成AI時代のセキュリティリスクとは?〜サイバー攻撃の巧妙化から、システム開発・業務利用に潜む脅威まで〜 ・2026年8月13日(木)13:00~16:30 2026年、情シスの運用が限界を迎える? 〜増え続けるIT資産、終わらない定型作業、属人化する障害対応〜 ・2026年8月14日(金)9:00~12:30 製品構成管理は、BOMだけで十分か?〜サプライチェーン全体を可視化するBOM・SBOM・AIBOMの考え方〜
主催
マジセミ株式会社(プライバシーポリシー)
協賛
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
株式会社データクレシス(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

グループ企業を含む攻撃対象領域を見える化 EASM+IASMで実現する実践的ASM ~外部公...
4.0 NTTアドバンステクノロジ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AI時代のサイバー攻撃対策に求められる「先回り型」の防御
ランサムウェアによる被害は大手企業でも相次ぎ、業務停止や情報漏えいなど事業継続を脅かす深刻な問題となっています。 さらに近年は生成AIの活用によって、攻撃者による情報収集や脆弱性調査、攻撃コード作成などが効率化され、攻撃の準備から実行までのスピードが大幅に向上しています。その結果、セキュリティ担当者が状況を把握して対応を検討している間に攻撃が開始されるケースも増えています。 こうした時代においては、侵入されてから対応するのではなく、攻撃者の視点で自社やグループ企業が狙われる可能性のある経路を先回りして把握し、継続的に管理する「ASM(Attack Surface Management)」の重要性がますます高まっています。 本セミナーでは、外部公開資産や漏洩情報を可視化するEASMと、Active Directory/Entra ID環境の攻撃経路を可視化するIASMを活用し、組織全体の攻撃対象領域を把握する実践的なアプローチをご紹介します。
自社・グループ会社全体のリスクを見える化するには何が必要か
攻撃者はまず、インターネット上に公開された資産や漏洩した認証情報を調査し、侵入経路を探索します。 しかし多くの企業では、
- 管理者が把握していない公開サーバやクラウド資産
- 設定不備を抱えた公開システム
- ダークウェブ上に流出した認証情報
などを継続的に把握することができていません。また、こうしたリスクは自社だけの問題にとどまりません。グループ会社やサプライチェーンを構成する取引先の外部資産に脆弱性や漏洩があれば、そこを起点に連鎖的な被害へと波及するおそれがあります。 さらに、仮に外部からの侵入を許してしまった場合でも、攻撃者はActive DirectoryやEntra IDの権限関係を悪用して権限昇格や横展開を行い、重要システムへ到達しようとします。 そのため現在のASMでは、
「外部からどこを狙われるのか」 と 「侵入後にどの経路で被害が拡大するのか」
の両方を場合によってはグループ会社やサプライチェーンを含めて把握することが必要です。
外部からの侵入口と、侵入後の攻撃経路を両面から可視化するASM
本セミナーでは、NTTアドバンステクノロジが提供する「XCockpit EASM」と「XCockpit IASM」を活用し、攻撃者視点で継続的にリスクを発見し改善につなげる実践的なASMのアプローチをご紹介します。
【XCockpit EASM】
XCockpit EASMは、非侵入型の継続スキャンとダークウェブ調査を組み合わせ、自社・グループ企業・サプライチェーンに存在する外部公開資産や漏洩認証情報を攻撃者の視点で発見・可視化します。 AIによるリスク分析や優先度判定を行い、対策の優先順位付けまで支援します。
【XCockpit IASM】
XCockpit IASMは、Active DirectoryおよびEntra IDの設定や権限関係を自動解析し、攻撃者が利用可能なAttack Pathを可視化します。 リスク内容や推奨対策を日本語で分かりやすく提示するとともに、導入後の説明会やレポート解説を通じて改善活動を支援します。
本セミナーで学べること
- ASMが求められる背景と最新動向
- ランサムウェア対策および生成AI時代のリスク低減アプローチ
- 自社・グループ企業の外部公開資産の把握方法
- 漏洩認証情報やダークウェブリスクの確認方法
- Active Directory/Entra IDに潜む攻撃経路の発見方法
- EASMとIASMを組み合わせたASMの進め方
外部・内部の両面から攻撃対象領域を可視化し、グループ全体のセキュリティ強化を実現したい方は、ぜひご参加ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 グループ企業を含む攻撃対象領域を見える化 EASM+IASMで実現する実践的ASM~外部公開資産・漏洩ID・AD攻撃経路を一元可視化し、AI時代のサイバー攻撃に備える~
11:45~12:00 質疑応答
主催
NTTアドバンステクノロジ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。