セキュリティ
Security
セキュリティの課題を解決するウェビナー
サイバー攻撃・不正アクセス、ランサムウェア・標的型攻撃、マルウェア対策、情報漏洩防止などの各種施策から、WebアプリケーションファイアーウォールやSWGのスキル・ツールなどセキュリティ関連のウェビナー情報です。
多要素認証・二要素認証・MFA
最新&人気ウェビナー


多要素認証・二要素認証・MFA
ウェビナーアーカイブ
(動画・資料)

【中堅中小企業も必見】SCS評価制度で注目される端末管理とID認証セキュリティ最前線 〜SS...
3.9 株式会社インターナショナルシステムリサーチ(ISR)
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、セキュリティ対策評価制度(以下:SCS評価制度)への対応を検討するエンドユーザー企業、および自社のセキュリティ運用に関わる方を対象としています。
セキュリティ関連サービスを提供する事業者など、情報収集を目的とした同業種の方のお申し込みは、お断りする場合がございます。
SCS評価制度で高まる端末管理とID認証の重要性
ハイブリッドワークやクラウドサービスの利用拡大により、社員が社内環境だけでなく、自宅や外出先から業務システムへアクセスすることが当たり前になりました。一方で、利用する端末やアクセス経路が多様化するほど、ID・パスワードだけに依存した認証では、社外端末からの不正アクセスや情報漏えいリスクを十分に抑えることが難しくなります。SCS評価制度への対応も意識される中、中堅中小規模の企業においても、端末管理とID認証セキュリティを一体で見直すことが重要になっています。
どんな端末があるかだけでなく、誰が使うかの管理が必要
端末を管理するIT資産管理サービスの導入していても、会社が許可していない端末からのアクセスされるリスクは残ります。また、SSOや多要素認証を導入していても、アクセス元の端末が正規端末かどうかを確認できなければ、認証強化だけでは十分とはいえません。さらに、デバイス証明書を活用する場合も、証明書の配付・更新・失効管理を運用に乗せる必要があり、端末管理、ID認証、証明書を一体で運用することが求められます。
SSO・デバイス証明書・IT資産管理を一体で運用
本セミナーでは、SCS評価制度で注目される端末管理とID認証セキュリティの考え方を踏まえ、SSO、多要素認証、デバイス証明書、IT資産管理を組み合わせたセキュアなアクセス環境の構築方法を解説します。これらを一体で運用することで、許可された人と端末だけが安全にクラウドサービスや社内システムを利用できる環境を目指します。証明書の配付から端末の運用管理までをワンストップで整備し、セキュリティ強化と運用負荷の軽減を両立する実践的な方法を紹介します。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 SCS評価制度で注目される端末管理とID認証セキュリティ最前線〜SSOxデバイス証明書xIT資産管理で実現するワンストップのセキュアなアクセス環境〜
10:45~11:00 質疑応答
主催・共催
株式会社インターナショナルシステムリサーチ(ISR)(プライバシーポリシー)
サイバートラスト株式会社(プライバシーポリシー)
株式会社インターコム(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【学校ICT提案向け】職員のセキュリティ理解が進まない中で情報漏えいを防ぐには? ~ガイドラ...
4.1 パスロジ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
GIGAスクール構想・ICT推進でクラウド利用と校外アクセスが進み、教育現場の情報漏えいリスクが現実問題になっている
GIGAスクール構想の進展やICT活用の定着により、教育現場ではクラウドサービスの利用や校外からのアクセスが当たり前になりつつあります。その一方で、教職員・児童生徒が日常的に端末を持ち歩く環境では、端末の遺失や盗難、なりすましログインといった“人と端末”を起点とする情報漏えいリスクが、現実の課題として顕在化しています。 さらに、校務系・学習系のデータが複数のクラウドサービスに分散し、IDやパスワードの管理も複雑になりがちな中で、「現場の利便性」と「安全なクラウド利活用」を両立する設計が重要になります。対策を場当たり的に積み上げると運用が回らず形骸化してしまう恐れがあるため、現場の働き方を前提に、無理なく継続できる対策を設計することが求められています。
不正アクセスへの不安は強いが、現場負担を増やさずに定着させる正解が分からない
とはいえ、教育現場では新しいルールや操作手順を増やすほど負担が増え、定着しにくくなるという難しさがあります。端末紛失への不安や不正アクセスへの懸念は強いものの、過度に厳しい制限をかけると業務が滞り、結果として例外運用が増えて統制が効かなくなるケースも少なくありません。 また、「ガイドラインには沿いたいが、具体的に何をどう進めればよいかが分からない」「クラウド利用を前提に、認証強化や端末対策をどう組み合わせればよいか見えない」といった悩みも起こりがちです。現場負担を増やさずに“守るべきポイント”を押さえ、段階的に多層防御を組み上げる進め方が求められています。
教育情報セキュリティポリシー等、各種ガイドライン準拠の進め方を整理し、認証+データレスで多層防御を実現
本セミナーでは、教育情報セキュリティポリシー等の各種ガイドラインを踏まえつつ、教育現場で「安全なクラウド利活用」を進めるための考え方と進め方を整理します。 具体的には、なりすまし防止に向けた認証の考え方と、端末紛失時の被害を最小化するための端末・データの守り方を組み合わせ、現場の働き方に合わせて無理なく多層防御を実現するポイントを解説します。 「対策は必要だが、現場の負担を増やしたくない」「何から手を付けるべきか整理したい」という教育委員会・学校関係者はもちろん、サービス提案事業者の方は、ぜひご参加ください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:50 【学校ICT提案向け】職員のセキュリティ理解が進まない中で情報漏えいを防ぐには?~ガイドライン準拠で、安全なクラウド利活用を実現~
13:50~14:00 質疑応答
主催・共催
パスロジ株式会社(プライバシーポリシー)
アップデータ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【オンプレ・レガシー環境】「結局パスワードのみ」になってしまう認証、どこから強化すべきか ~...
3.7 株式会社インターナショナルシステムリサーチ(ISR)
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
オンプレ・レガシーシステムや共有端末の運用が残り、アプリMFAやSSOが適用できず認証強化が止まっている
ゼロトラストや多要素認証の重要性が広く浸透する一方で、現場ではオンプレ・レガシーシステムや共有端末の運用が残り、「結局パスワードのみ」で認証せざるを得ないケースが少なくありません。業務アプリが古くSSOやアプリにMFAを適用できない、端末が専用用途で設定変更が難しい、複数人が同一端末を利用しているなど、環境制約が原因で認証強化が止まってしまいます。しかし、なりすましや認証情報の漏えいを起点とした不正アクセスは依然として重大なリスクであり、セキュリティを高めつつ業務を止めない現実的な進め方が求められています。
「誰が・いつ・何に」アクセスしたかを担保しながら、なりすまし/不正利用リスクを下げたいが進め方が分からない
課題は「理想的な認証基盤」を一気に作ることではなく、現場の制約の中で、誰が・いつ・何にアクセスしたかを担保しながら不正利用リスクを着実に下げることです。パスワードに依存した運用を続けると、使い回しや共有、管理の形骸化が起こりやすく、インシデント発生時の原因特定や影響範囲の把握も難しくなります。一方で、全面刷新や大規模なアプリ改修を前提とした計画は進めにくく、結果として「どこから手を付けるべきか分からない」「優先度が決められない」状態に陥りがちです。端末ログオンや入口の認証からスモールスタートでき、段階的に適用範囲を広げられるアプローチが必要です。
Yubi Plus/YubiKeyを軸に、端末1台からスモールスタートできる導入アプローチと、CloudGate UNOの活用ポイントを紹介
本セミナーでは、オンプレ・レガシー環境や共有端末が残る状況でも、現場運用を大きく変えずに認証を強化するための考え方と進め方を解説します。具体的には、Yubi Plus/YubiKeyを軸に、端末1台からスモールスタートできる導入アプローチを整理し、運用設計のポイントや展開時につまずきやすい論点を取り上げます。あわせて、オンプレとクラウドの双方を利用したハイブリッド環境にはCloudGate UNOも組み合わせた適用ポイントについても紹介し、「パスワード×物理鍵」認証への移行を段階的に進めるための実践的なヒントをお伝えします。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 【オンプレ・レガシー環境】「結局パスワードのみ」になってしまう認証、どこから強化すべきか~「パスワード×物理鍵」認証による、現場に負担をかけない認証強化~
12:45~13:00 質疑応答
主催・共催
株式会社インターナショナルシステムリサーチ(ISR)(プライバシーポリシー)
日本情報システム株式会社(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

開催申込テスト
マジセミ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45
13:45~14:00 質疑応答
主催
マジセミ(プライバシーポリシー)
協力
C(プライバシーポリシー)
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

オンプレWebがSAML非対応でSSO/MFAの統一が進まない ~トラストコネクトで、オンプ...
3.5 NTTドコモビジネス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
オンプレWebシステムの継続やハイブリッド環境における統合認証のネック
オンプレミスで稼働してきたWebシステムを継続しながら、SaaSやクラウド基盤も併用する「ハイブリッド環境」は多くの企業で当たり前になりました。一方で認証は、クラウド側はSAML連携を前提にSSOやMFAの統一が進むのに対し、オンプレWeb側はレガシーな方式のまま残り、環境ごとにログイン体験やセキュリティ強度がばらつくケースが少なくありません。利便性と統制の両立を図るうえで、オンプレとクラウドを分断せずに“同じ方針で”認証を設計できることが、運用負荷とリスクを下げる鍵になっています。
SAML非対応で、SSOとMFAを統一できない
しかし現場では、オンプレWebがSAML非対応であることが障壁となり、クラウドで整えたSSO/MFAの仕組みを横展開できないままになりがちです。個別にMFAを導入しても、ユーザーや管理者の負担が増え、運用ルールが複雑化します。 また、アカウント管理や権限変更の手続きがシステムごとに分かれると、退職・異動時の反映遅延や権限残存といったリスクが生じやすくなります。 結果として、利便性向上の取り組みが進まないだけでなく、統一的なセキュリティポリシーを徹底できず、監査対応や運用改善も回りにくくなります。
オンプレWeb/クラウドSAMLを束ねるハイブリッド統合設計を紹介
本セミナーでは、オンプレWebがSAML非対応のまま残ることでSSO/MFAの統一が進まず、運用が複雑化してしまうという課題に対して、現実的に統合を前進させるための考え方を整理します。 ポイントは、クラウド側のSAML連携を活かしつつ、オンプレWebも含めた認証の一元管理をめざし、SSO/MFAを「同じ方針」で適用できる状態へ段階的に近づけることです。その実現手段の一つとしてNTTドコモビジネス提供サービスの「トラストコネクト」を活用し、どのような設計方針で適用範囲を決め、無理なく運用へ落とし込むべきかを解説します。また、想定される課題への対処事例も紹介します。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 オンプレWebがSAML非対応でSSO/MFAの統一が進まない~トラストコネクトで、オンプレWebとクラウドSAMLを統合~
10:45~11:00 質疑応答
主催
NTTドコモビジネス株式会社(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

多要素認証(MFA)で防ぐ、ランサム侵入後の管理者なりすまし ~オンプレADに後付けし簡単に...
3.8 株式会社オーシャンブリッジ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
オンプレミスのActive Directoryを保護する重要性がより顕著になった
大手企業でのランサムウェア被害が報じられた影響もあり、昨年の11~12月頃からオンプレAD環境の認証強化をしたいという相談が増えています。特にハイブリッド環境への移行が増えており、オンプレAD環境については管理者アカウントのみの運用といったケースも多く、「利用ユーザーや予算も少ないから後回しでもよい」と判断されやすい一方で、いったん社内ネットワークに侵入されると、対応が難しいことが現実の被害事例から見えています。
なりすましでログイン後、最終的にADを掌握
ランサムウェア被害の典型は、外部からなりすまし侵入し、その後内部でより強い権限を求めて横方向への移動後、最終的に管理者権限を窃取しADを掌握します。なりすましおよび横方向への移動の対策として認証強化が必須ですが、オンプレADにMFAは機能として搭載しておらず、各社で自主的に対応を進める必要があります。しかしながら、オンプレADに対応している製品が少なかったり、自社のニーズや費用対効果に合わないといった理由で後手にまわりがちな組織が多いのも事実です。
オンプレADに後付けMFAでWindowsログインを保護
本セミナーでは、ランサムウェアの重要対策の1つである、侵入後に被害を拡大させる要因になりやすい「管理者なりすまし」を抑えるためのMFAの考え方と、オンプレADに後付け導入できる「UserLock」の活用ポイントを解説します。UserLockは、ADアカウントのWindowsログイン(対話型セッション)にMFAを実装することができ、管理者アカウントのサーバー・PCのログイン時のMFAはもちろん、一般ユーザーも含めた展開も可能です。オンプレADの認証強化に関心のある方はぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 多要素認証(MFA)で防ぐ、ランサム侵入後の管理者なりすまし~オンプレADに後付けし簡単に導入できる「UserLock」活用方法~
14:45~15:00 質疑応答
主催
株式会社オーシャンブリッジ(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

拠点・委託先VPNがID/パスだけのまま、認証の穴が残っていませんか ~証明書認証で強化し、...
4.0 GMOグローバルサイン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
フィッシング増でVPN認証が狙われる
フィッシングなどにより窃取された認証情報を起点に、社内システムへ到達する“入口”としてVPNが改めて狙われています。リモートワークの常態化に加え、外部委託や協力会社の活用が進んだことで、VPNの利用者は本社だけでなく拠点・委託先まで広がり、管理者が把握しきれない端末やネットワーク環境からも接続される前提になりました。結果として「VPNだけはID/パスのまま」「一部ユーザーだけ例外」といった状態が温存されやすく、対策しているつもりでも“弱い認証の入口”が残ったまま、攻撃者にとって狙いどころの多い環境になってしまっています。
拠点・委託先まで強い認証を広げられない
多要素認証など認証強化をしたいと思っても、端末や利用環境がバラバラな拠点・委託先まで“同じ品質”で展開するのは簡単ではありません。方式選定の段階で、OTPやプッシュ通知、FIDO2、証明書など選択肢が増えた一方、VPN製品や端末管理、運用体制との相性まで考える必要があり、結局「まずは一部だけ」「特定の部門だけ」と例外が増えて「ID/パスのみの」ユーザーが残りがちです。さらに導入後も、配布・更新・失効といった日々の運用がボトルネックになり、退職・契約終了時の剥奪漏れや監査説明の難しさにつながって、統制面のリスクが積み上がります。
証明書認証を運用で回し全社統一へ
本セミナーでは、VPN入口を「ID/パスのみ」から見直し、拠点・委託先まで含めて適用できる認証強化の現実解として“証明書認証”の考え方と進め方を整理します。証明書はフィッシング耐性の観点でも有効な選択肢になり得ますが、自社で運用するにはコストが重くなりやすいため、発行から配布・更新・失効のライフサイクル管理をどう回すかが全社展開の成否を分けます。そこで、GMOグローバルサイン株式会社の「マネージドPKI Lite byGMO」を活用し、これらの運用を一括管理しながら例外を増やさずに展開する設計ポイントと、導入時に詰まりやすい論点などを具体的に解説します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 拠点・委託先VPNがID/パスだけのまま、認証の穴が残っていませんか~証明書認証で強化し、マネージドサービスで配布・更新・失効を一括管理~
13:45~14:00 質疑応答
主催
GMOグローバルサイン株式会社(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

多要素認証の新規導入・SMS認証からの移行。失敗しない選定基準とは? ~高セキュリティ要件に...
3.8 三菱電機デジタルイノベーション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
多要素認証の導入・SMS代替が“検討”から“選定”フェーズへ
現在、オンラインサービスを狙う不正アクセス手法は巧妙化しており、ID/パスワード単体では対策として不十分となるケースがあります。そのため、知識要素・所有要素・生体要素を組み合わせた多要素認証を導入し、リスクを抑える必要性が高まっています。SMSによるワンタイムパスワードは導入が容易で普及しましたが、SIMスワップや中継型フィッシングの現実化により「SMS前提のままでは守り切れない」認識が広がり、重要操作や高額取引を抱える事業者ほど移行判断を迫られています。ただし、自社のユーザー層・運用体制・既存基盤の制約に合う方式を選ぶ必要がありますが、様々な認証方式から、強度・UX・実装負荷・運用のどこを優先すべきかが整理できず、選定が止まってモダナイズが先送りされるケースが増えています。
新規導入・移行が失敗する“選定の落とし穴”
攻撃者は回線乗っ取りでSMSを受け取れる状態を作ったり、偽サイトでコード入力を誘導して即時に中継したりして、本人が気づく前にログインや設定変更、決済などの重要操作へ到達します。対策を急ぐ一方で、既存ログインの大改修は難しく、離脱率や認証成功率を落とせないうえ、例外時のフォールバックや監視・証跡まで含めた運用設計が曖昧なまま方式だけ決めてしまい、現場運用で破綻するのが典型的な失敗パターンです。結果として「比較材料不足で意思決定できない」「移行計画が立たない」状態が続き、リスクと説明責任だけが残ります。
アプリ不要の電話発信認証で手軽に実装
本セミナーでは、電話発信認証サービスTELEOを例に、SMS/パスキー(FIDO)/電話発信認証を「攻撃耐性・UX・実装負荷・運用」の軸で比較し、失敗しない選定基準と判断手順を整理します。整理した情報からTELEOがどういった課題に対して有効的か、選ばれている理由を解説するとともに、セキュリティ要件の高い金融機関、その他業界での活用事例も踏まえ、導入に必要な作業内容とスケジュール感を示し、課題解決・検討推進につながる情報を提供します。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 多要素認証の新規導入・SMS認証からの移行。失敗しない選定基準とは?~高セキュリティ要件に応える、アプリ不要の「電話発信認証」で手軽に実装~
14:45~15:00 質疑応答
主催
三菱電機デジタルイノベーション株式会社(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
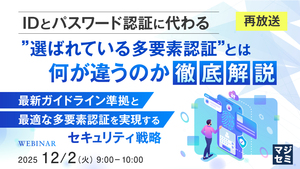
【再放送】IDとパスワード認証に代わる”選ばれている多要素認証”とは何が違うのか徹底解説 〜...
3.9 株式会社インターナショナルシステムリサーチ(ISR)
本セミナーの参加URL変更のお知らせ
本セミナーの参加者URLが変更となりました。再度ご案内いたしましたメールをご確認くださいませ。
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは6月26日に開催されたセミナーの再放送です。好評をいただいたため再放送が決定いたしました。
多要素認証は必須のセキュリティ基盤に
テレワークやクラウド利用の拡大により、IDとパスワードだけの認証では大切な企業情報の防御が困難になっています。近年では、経済産業省や金融庁をはじめとする各省庁・業界の最新セキュリティガイドラインで、多要素認証(MFA)の実装が事実上の必須要件とされるなど、社会全体が認証の高度化を求められています。もはや「MFAを導入するかどうか」ではなく、「どの多要素認証が最適か」が問われる時代に突入しています。今こそ、自社に最適な認証戦略の見直しが求められています。
多要素認証は多すぎる、だから選べない
多要素認証の必要性が高まる一方で、市場には多種多様な認証手法やサービスが溢れています。SMS、アプリ、ハードウェアトークン、デバイス証明書など、それぞれに特徴があり、どれが自社の業務やセキュリティ方針に適しているのか判断が難しいのが実情です。特に運用負荷やユーザビリティ、ガイドライン適合性などを総合的に見極める必要があり、情報が分散している今、最適解にたどり着くのは容易ではありません。誤った選定は、形だけの多要素認証になりかねません。
多要素認証選定の正解がここにある
本セミナーでは、最新ガイドラインに準拠した本当に効果的な多要素認証を選ぶための考え方と、実際の導入事例を交えて具体的な選定ポイントを解説します。デバイス証明書とID管理を連携させるCloudGate UNOとサイバートラスト デバイスIDの組み合わせにより、ユーザーの利便性を損なわずに高水準のセキュリティと運用性を両立する方法を紹介し、数ある多要素認証の中から、なぜこの構成が選ばれているのか、現場視点でわかりやすくお伝えします。最新のガイドライン対応をしつつ、実務で活きる多少素認証の戦略を手に入れる絶好の機会を提供しますので、是非ともご参加ください。
プログラム
08:45~09:00 受付
09:00~09:05 オープニング(マジセミ)
09:05~09:45 IDとパスワード認証に代わる”選ばれている多要素認証”とは何が違うのか徹底解説〜最新ガイドライン準拠と最適な多要素認証を実現するセキュリティ戦略〜
09:45~10:00 質疑応答
※当日いただいたご質問は後日個別に回答いたします。
主催・共催
株式会社インターナショナルシステムリサーチ(ISR)(プライバシーポリシー)
サイバートラスト株式会社(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。