情報セキュリティ
最新&人気ウェビナー
-

ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データを守り、復...
2026/09/24(木)
-
復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜...
2026/09/24(木)
-
【AWS】ランサムウェア対策、何を導入し、どう運用するべきか整理できていま...
2026/09/25(金)
-

【SCS評価制度★3・★4対策】管理者アカウント乗っ取りが事業停止につなが...
2026/09/25(金)
-

海外拠点・中国拠点のセキュリティリスク~日本本社が知るべきITガバナンスと...
2026/09/29(火)
-

【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握しています...
2026/09/29(火)
-

【ランサムウェア対策】SSL VPN/老朽化したネットワーク機器が、攻撃の...
2026/09/30(水)
-

Google Workspaceのデータが消失、必要なときに復旧できますか...
2026/10/01(木)
-

M365のランサムウェア対策、標準機能だけで十分ですか? ~Microso...
2026/10/01(木)
-

M365標準対策だけで十分か?メールに仕込まれた指示でAIが機密情報を漏ら...
2026/10/01(木)
-

【情シス・セキュリティ部門向け】生成AIで攻撃は加速、脆弱性診断は年1回で...
2026/10/06(火)
-

SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか? ...
2026/10/06(火)
-

開発したWebシステム/アプリ、脆弱性診断の水準は十分ですか? ~AIコー...
2026/10/06(火)
-

【事例公開】セキュリティに注力するSIerはなぜ、自社のランサムウェア対策...
2026/10/07(水)
-

AWS WAFを導入以降、継続的な保守運用ができていますか? ~専門知識や...
2026/10/07(水)
-

SCS評価制度、今のシステムと運用で★3・★4取得を目指せるのか ~運用中...
2026/10/07(水)
-

【地方自治体IT担当者・関連IT企業向け】ゼロトラスト時代の地方自治体ネッ...
2026/10/08(木)
-

顧客向けサービスの多要素認証、利用者に負担をかけず強化するには? ~アプリ...
2026/10/08(木)
-

フロンティアAI時代、既存のWebサイト運営で十分か? ~攻撃の高度化と大...
2026/10/08(木)
-
「守り」から「復旧」まで ― Veeam × CrowdStrikeで実現...
2026/10/09(金)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)

【再放送】AIで巧妙化する標的型/CEO詐欺メール対策が情シスの運用負荷に ~低コストで回せ...
3.6 KIS Security株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年05月20日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
AIで巧妙化する標的型/CEO詐欺メールが増加。メール起点の脅威が止まらない
近年、標的型攻撃やビジネスメール詐欺(いわゆるCEO詐欺)に関わるメールは増加し、被害も拡大しています。IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威 2025[組織]」編では、4位に「機密情報等を狙った標的型攻撃」、9位に「ビジネスメール詐欺」が挙げられ、メールを起点としたサイバー攻撃は事業継続の大きな課題となっています。 さらに近年は生成AIの普及により、文面が不自然な日本語のメールは減り、より“本物らしい”メールを誰でも作れてしまう状況です。実在の取引先や経営層になりすました依頼(CEO詐欺)や、業務連絡に紛れた支払い指示・情報持ち出し指示など、見破る難易度は上がっています。 こうした状況を受け、多くの企業で標的型メール訓練を毎年実施していますが、準備・配信・集計・報告など情シスの運用負荷が高く、コストもかさみがちです。結果として訓練が“実施すること自体”が目的化し、形骸化してしまうケースも少なくありません。加えて、実際に従業員から不審メールが報告された際の対応状況を把握・管理しづらいという課題もあります。
コスト・工数・カスタマイズの壁、従来のメール訓練では不十分な理由
多くの企業・組織が標的型攻撃メールへの対策として従業員向けの「メール訓練」を実施しています。 従業員の意識向上や不審メールの識別スキル習得には有効ですが、コストや運用する担当者には大きな負担がかかることが課題です。 また、事前準備や訓練後の確認、メール環境に応じた除外設定、巧妙化する攻撃に対応したシナリオ作成、受信状況やクリック状況の集計などは多くの工数を要します。さらに、対象者別の内容を柔軟にカスタマイズできなかったり、訓練結果の確認が難しいサービスも少なくありません。 高度な訓練や配信数の増加に応じて追加費用が発生するケースもあり、コスト・工数・カスタマイズなどの壁が、継続的なメール訓練の実施を阻む大きな要因となっています。
3か月で150社(累計750社)が導入した「KIS MailMon」で実現する訓練の運用フローと管理のポイントを紹介
本セミナーでは、コストを下げてかつ訓練実施者の負担軽減や従業員のセキュリティ意識向上に役立つ方法として、標的型攻撃メール訓練サービス「KIS MailMon」をご紹介します。 KIS MailMonは、導入実績として2026年1~3月の3か月で150社(2022年10月にサービスリリースしてからは累計750社)が導入しており、300種類以上の訓練シナリオ(編集可)を備え、常に最新の攻撃手法に応じた攻撃メール訓練を継続的に実施できる点が特長です。また、新機能として不審メール報告・管理を強化します。これにより、従業員からの報告を受け付け、対応状況の把握や管理を効率化することで、報告の受け皿と運用フローの整備を支援します。 講演では、「KIS MailMon」で実現する訓練の運用イメージや不審メール報告・管理機能をデモを交えて解説します。 「メール訓練にかかるコストを下げてかつ訓練実施者の運用負荷を下げたい」「不審メールの報告対応を効率化したい」とお考えの企業・組織の担当者の方は、ぜひご参加ください
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 AIで巧妙化する標的型/CEO詐欺メール対策が情シスの運用負荷に~低コストで回せるメール訓練と結果を可視化する仕組み~
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
KIS Security株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

ランサム対策、EDR・SOC導入前に「やるべきこと」とは? 〜専任者不在だからこそ見直したい...
3.7 横河レンタ・リース株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサム対策は、まず足元の見直しから
ランサムウェア被害は、特定の大企業だけでなく、100名以上の企業や地域の中堅企業にも現実的なリスクとなっています。対策強化の必要性を感じる一方で、いきなり高度なセキュリティ対策を導入しても、自社のサーバーや社内ネットワークの弱点を把握できていなければ、十分に活用しきれない可能性があります。まずは脆弱性を把握し、社内ネットワークやサーバー基盤の防御を見直すことが、ランサム対策の第一歩になります。
専任者不在では、高度な対策を運用しきれない
ランサムウェア対策を強化しようとしても、専任のセキュリティ担当者がいない、情報システム担当者が兼務で対応している企業では、日々の確認や設定変更、アラート対応などの運用負荷が大きな壁になります。高機能な製品を導入しても、人手に頼った確認作業が増えれば、運用が属人化し、継続的な対策になりません。さらに、サーバー、社内ネットワーク、脆弱性のどこにリスクがあるのか分からない状態では、何から優先すべきか判断しにくくなります。
脆弱性把握と社内・サーバー防御から見直す
本セミナーでは、専任者不在でもランサムウェア対策を進めるために、複雑な運用に頼りすぎない防御の考え方を解説します。Web・ネットワークの脆弱性診断で自社の弱点を把握し、社内ネットワーク側の防御を強化し、内蔵型セキュリティを備えたサーバー基盤で重要な業務環境を守る流れを紹介します。高額で複雑な対策に踏み切る前に、まずどこを見直し、どのように段階的に対策を進めるべきかを、具体的な製品・サービスを交えてお伝えします。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:50 ランサム対策、EDR・SOC導入前に「やるべきこと」とは?〜専任者不在だからこそ見直したい、脆弱性把握と社内・サーバー防御対策〜
10:50~11:00 質疑応答
主催
横河レンタ・リース株式会社(プライバシーポリシー)
協賛
日本ヒューレット・パッカード合同会社(プライバシーポリシー)
協力
株式会社アルファネット(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

SCS評価制度で問われる、大企業・グループ会社のランサムウェア対策とは?〜VPN・ID悪用に...
3.7 ディーアイエスサービス&ソリューション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度で問われる、大企業・グループ会社におけるID管理・ネットワーク分離・検知体制の実装レベル
ランサムウェアの被害は依然として高水準で推移しており、国内企業の被害報告は年間を通じて止まる気配がありません。感染経路の大半はVPN機器やリモートデスクトップからの侵入が占めており、攻撃者はこうしたネットワーク境界の脆弱性を突いて侵入し、ID・認証情報を窃取しながら組織内部へと横展開していきます。 とりわけ大企業では、拠点やグループ会社が多い分だけVPN機器や認証基盤の数も増え、ID・権限管理が複雑化しがちです。実際に、大企業であってもVPN機器のバージョンを正確に把握できていなかったり、脆弱性が発見された際に対応機器を即時特定できなかったりするケースは珍しくありません。拠点ごとにセキュリティポリシーや運用レベルが異なる環境では、ゼロトラストの実現は容易ではなく、攻撃者にとっては「構造的な弱点」として映ります。
侵入後のラテラルムーブメントを検知・遮断できず、被害が組織全体に拡大する
ランサムウェア攻撃では、初期侵入そのものよりも、侵入後にネットワーク内部を横方向に移動する「ラテラルムーブメント」が被害の規模を決定づけます。攻撃者はVPNやリモートデスクトップ経由で足がかりを得た後、特権IDの窃取や権限昇格を繰り返しながら、重要なサーバやデータベースに到達します。この横展開を検知・遮断できなければ、1つの拠点への侵入が組織全体のシステム停止や情報漏洩に発展します。 しかし、多くの企業ではEDRなどのポイントソリューションを導入しているものの、侵入後の内部移動を横断的に監視する仕組みが整っていません。ID管理・ネットワーク監視・エンドポイント保護がそれぞれ分断されている環境では、ある領域で検知した脅威情報が他の防御層に即座に反映されず、攻撃者の横展開を許してしまうリスクがあります。ラテラルムーブメントを止めるには、ID・ネットワーク・検知の各層を連携させた「被害を局所化する仕組み」が不可欠です。
被害を局所化するための具体的な打ち手と、SCS評価制度にも繋がる対策
本セミナーでは、ランサムウェア攻撃による被害を局所化するための具体的な打ち手として、「ID管理・認証強化」「ネットワークセグメンテーション」「侵入後の検知・対応(XDR)」の3層で防御するアプローチをご紹介します。 1層目の認証強化には、Ciscoのクラウド型認証プラットフォーム「Cisco Duo」を活用します。Cisco Duoは多要素認証(MFA)やデバイスの健全性評価、適応型アクセスポリシーを提供し、IDの窃取や不正アクセスを入口で阻止します。2層目のネットワークセグメンテーションでは、ネットワークを論理的に分割し、万が一侵入を許しても攻撃者の移動範囲を特定のセグメント内に封じ込めます。3層目の侵入後の検知・対応には「Cisco XDR」を活用します。Cisco XDRは、ネットワーク・エンドポイント・メール・クラウド・アイデンティティの各領域を横断して脅威を検知し、ラテラルムーブメントを自動で封じ込める統合プラットフォームです。 また、経済産業省が運用開始を予定しているSCS(サプライチェーン強化に向けたセキュリティ対策)評価制度においても、被害拡大を防ぐための対策が重要な評価項目とされており、本セミナーで紹介する対策はその準備にもつながります。被害を局所化する仕組みの構築を検討されている方は、ぜひご参加ください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 大企業の構造的弱点を突くランサムウェアの侵入経路とは?〜VPN突破・ID悪用・横展開を検知し、被害を局所化する〜
13:45~14:00 質疑応答
主催・共催
ディーアイエスサービス&ソリューション株式会社(プライバシーポリシー)
シスコシステムズ合同会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

社外からのリモートアクセスが""攻撃の入口""になる前に ~外部事業者アクセスの「脱VPN」...
株式会社インターネットイニシアティブ
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 なお、「iij.ad.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ターゲットの抱える課題や市場背景課題への共感
近年、VPNの脆弱性を狙った攻撃が急増しています。海外拠点などセキュリティが比較的弱い拠点を狙った攻撃が増加しています。海外拠点を経由して本社に不正アクセスされ機密情報が窃取されたり、サプライチェーン自体を機能停止させるよう企業のネットワーク境界を守る仕組みとしてVPNは長年活用されてきましたが、近年、VPN機器の脆弱性や認証情報の窃取を狙った攻撃が急増しています。 多くの企業でリモートアクセスをVPNから「ゼロトラスト」への移行する動きが着実に進んでいるものの、各部門で独自で契約した外部事業者が、リモートメンテナンス目的などで構築したVPN環境が情報システム部の目をかいくぐって引き続き運用されているケースが非常に多く存在します。インシデントが発生してからそういったVPN環境の存在が明らかになるケースも少なくなく、こうした見落とされた接続経路がまさに「攻撃の入口」となっていることから、外部事業者の脱VPNは 業種問わず多くの企業にとって優先して対応すべき課題です。
セミナーで分かること
本ウェビナーでは、外部事業者が使い慣れているVPNをどのようなシステムに移行するのがよいのか、セキュリティ強化や利便性などを考慮しつつ、最適な解決策をご紹介します。 ぜひご参加ください。
こんな課題を抱える方におすすめ
●外部事業者のVPN利用に危険を感じている方 ●VPNに変わるリモートアクセス手段を検討している方 ●お客様からVPN以外のアクセス方法を検討してほしいと言われているベンダーの方
開催日時
2026年06月24日(水曜日) 11:00 ~ 11:35(受付開始:10:50)
開催形態/会場
Webセミナー
受講料
無料(事前登録制)
プログラム
11:00~11:15:外部事業者のアクセス管理をどう実現するか?
使い慣れたVPN環境をゼロトラストに移行することは、企業や外部事業者にとって非常に負荷が高いことでしょう。しかし、「社員のリモートアクセス」と「外部事業者のリモートアクセス」を分けて考えることができれば、移行やその後の運用負荷は大幅に減らすこともできます。本セッションではリモートアクセスの運用要件を整理しながら、最適な「外部事業者の脱VPN」方法を解説します。
<<講師>> 株式会社インターネットイニシアティブ グローバル事業本部グローバル企画部 エキスパートプログラムマネージャ 近藤知憲
11:15-11:35:外部事業者の安全なアクセスを実現する「IIJ Safous特権リモートアクセス」のご紹介
前半では、外部事業者アクセスの“構造的なリスク”と専用設計の必要性を整理しましたが、本パートではその解決策として「IIJ Safous特権リモートアクセス」をご紹介します。最低限のIT環境の変更で、外部事業者の権限管理・アクセス制御・操作録画などを同時に実現できるのはなぜか——その仕組みと、実際の導入ステップ、成功事例をご説明します。
<<講師>> 株式会社インターネットイニシアティブ グローバル事業本部 Regional Head of GTM & Solutions 菊池隆吾
主催
株式会社インターネットイニシアティブ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

AWS WAF、初期設定から運用まで自社で対応できますか? ~月額10万円以下で始めるWAF...
3.4 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2025年5月30日(金)に開催したセミナーと同じ講演内容を含んでおります。
AWS WAFは導入して終わりではない
AWS WAFは、Webアプリケーションを狙う攻撃への対策として有効な選択肢ですが、導入しただけで継続的に守れるわけではありません。初期設定では、自社のWebアプリケーションに合ったルール選定が必要であり、導入後も攻撃傾向やアプリケーション変更に応じて、ルールやログを定期的に見直すことが重要です。AWS WAFをこれから導入する企業にとっても、すでに導入している企業にとっても、「正しく設定し、継続的に運用できるか」は避けて通れない課題です。
初期設定と定期運用を自社で担う難しさ
一方で、AWS WAFの設定や運用には一定の専門知識が求められるため、情報システム部門や開発部門が兼任で対応するには負担が大きくなりがちです。必要なルールが分からない、誤遮断が怖くてカウントのままにしている、ログを確認する時間がないといった理由から、結果的に導入したまま放置されてしまうケースも少なくありません。また、WAF自動運用サービスを利用していても、費用や対応品質に不満があり、見直しを検討する企業もあります。
月額10万円以下で始めるWAFエイド活用法
本セミナーでは、AWS WAFの初期設定や定期運用でつまずきやすいポイントを、専門的になりすぎない形で整理しながら、WAF自動運用サービス「WAFエイド」の活用方法を解説します。WAFエイドは、AWS WAFのルール選定や運用を支援し、月額10万円以下から利用できるため、専任担当者を置くことが難しい企業でも継続的に利用しやすいサービスです。さらに、他社のWAF自動運用サービスからWAFエイドへ乗り換えた事例も一部ご紹介し、低価格でありながら継続利用しやすい理由や、運用品質・サービス精度の違いを検討する際のポイントもお伝えします。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 AWS WAF、初期設定から運用まで自社で対応できますか?~月額10万円以下で始めるWAF自動運用、乗り換え事例もご紹介~
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【300名以上の企業向け】退職者・内部不正のファイル持ち出しを見逃していませんか? ~Mic...
3.8 株式会社LogStare
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
Microsoft 365利用拡大で増える情報持ち出しリスク
Microsoft 365の利用が広がるほど、SharePointやOneDrive、Teamsを通じたファイル共有は日常業務に深く入り込みます。一方で、退職者や内部不正によるファイルの持ち出し、外部共有リンクの放置、不審なファイル操作は、管理者が意識して確認しなければ見落とされやすい領域です。特に300名以上の企業では、利用者数やファイル数、共有先が増えるため、「誰が、いつ、どのファイルを、どのように扱ったのか」を手作業で追い続けることは現実的ではありません。
退職者操作や外部共有を手作業で追い切れない
Microsoft 365には監査ログが存在しますが、実際の運用では、ログの検索、確認、集計、報告に手間がかかり、現場担当者や運用ベンダーの勘と手作業に依存しがちです。外部共有や匿名リンク、不審なファイル操作、退職者によるファイルダウンロードの兆候を日常的に確認できていなければ、情報持ち出しのリスクに気づくのは事故後になる可能性があります。標準機能でログは残っていても、運用として継続的に見える状態になっていなければ、管理者が説明責任を果たすことは困難です。
監査ログで不審なファイル操作を可視化する
本セミナーでは、Microsoft 365の監査ログを活用し、退職者や内部不正によるファイル持ち出し、外部共有、不審なファイル操作をどのように可視化するかを解説します。LogStare M365は、Microsoft 365の監査ログを収集し、レポートやアラートを通じて、外部共有やファイルアクセス、ログイン状況などを把握できるログ分析プラットフォームです。退職者の操作確認や外部共有の把握を手作業に頼らず、日常的に確認できる仕組みを作りたい企業に向けて、実務に近い視点で紹介します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【300名以上の企業向け】退職者・内部不正のファイル持ち出しを見逃していませんか?~Microsoft 365監査ログで外部共有と不審なファイル操作を可視化~
13:45~14:00 質疑応答
主催
株式会社LogStare(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

多発するサイバー攻撃、複雑化するセキュリティ運用をどう強化するか?
合同会社ロケットボーイズ
本セミナーはWebセミナーです
参加方法(URL)は後日主催企業より直接メールにてご連絡いたします。 「rocket-boys.co.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
多発するサイバー攻撃、複雑化するセキュリティ運用をどう強化するか?
ランサムウェア、不正アクセス、認証情報の窃取、委託先・取引先を起点としたサプライチェーン攻撃など、企業を取り巻くサイバー攻撃は多様化しています。
一方で、情報システム部門やセキュリティ担当者は、日々のシステム運用、クラウド管理、ID管理、従業員対応、セキュリティ製品の運用、インシデント対応など、幅広い業務を限られた人員で担っているケースも少なくありません。
また、セキュリティ製品を導入していても、実際にインシデントが発生した際に「誰が判断するのか」「どの部門に連絡するのか」「経営層へ何を報告するのか」「復旧や公表をどのように判断するのか」が整理されていなければ、初動対応の遅れや被害拡大につながるおそれがあります。
さらに、EDRやSIEMなどの導入後も、日々発生するアラートの確認、調査、優先順位付け、対応判断が属人化し、運用負荷が増大している企業もあります。
本セミナーでは、多発するサイバー攻撃に備えるために、平時から取り組むべきインシデント対応の考え方と、限られた人員でもセキュリティ運用を継続・強化するための実践ポイントを解説します。
講演プログラム・登壇者紹介
サイバー攻撃発生時、組織は想定通りに動けるか? 机上演習で見直すインシデント対応
ランサムウェア、不正アクセス、メールアカウント乗っ取り、委託先・取引先を起点としたサプライチェーン攻撃など、企業を取り巻くサイバー攻撃は多様化しています。
セキュリティ製品の導入や規程整備を進めていても、実際にインシデントが発生した際に、誰が状況を把握し、どの部門と連携し、経営層へ何を報告し、復旧や公表をどのように判断するのかが整理されていなければ、初動対応の遅れや被害拡大につながる恐れがあります。
本セッションでは、国内外のサイバー攻撃事例を踏まえながら、インシデント対応の実効性を高めるために必要な机上演習の考え方を月間30万PVで国内外のサイバーセキュリティ情報を日々収集・分析するメディア「セキュリティ対策Lab」の執筆者が、解説します。
登壇者
合同会社ロケットボーイズ(セキュリティ対策Lab) 三村
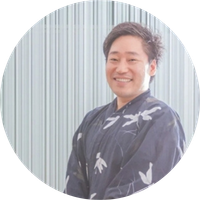
セキュリティ製品導入後の「運用の壁」を越える AIを活用したアラート調査・判断支援の実践ポイント
EDRやSIEMなどのセキュリティ製品を導入しても、日々発生するアラートの確認、調査、真偽判定、優先順位付け、対応判断を継続的に行うには、大きな運用負荷がかかります。
特に、複数のセキュリティ製品を運用している環境では、アラートの多さ、誤検知、対応優先度の判断、調査プロセスの属人化などが課題になりやすく、導入した製品を十分に活用しきれないケースもあります。
本セッションでは、EDR・SIEM導入後に生じやすいセキュリティ運用上の課題を整理し、AIを活用したSOC運用によって、アラート調査や判断支援、対応業務をどのように効率化・高度化できるのかを解説します。
登壇者
株式会社ヤグラ 最高執行責任者 竹次 智優
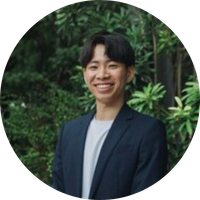
主催・共催
合同会社ロケットボーイズ(プライバシーポリシー)
株式会社ヤグラ (プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【再放送】既存のSASEの課題と、中堅・中小企業の導入パターン ~既存VPN共存やシャドーI...
3.9 かもめエンジニアリング株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年4月16日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
クラウド移行とゼロトラスト化が進む中、SASE導入が中堅・中小企業にも波及
近年、クラウド活用とリモートワークの拡大により、ゼロトラストを基盤としたSASE(Secure Access Service Edge)への関心が高まっています。これまで大企業を中心に導入が進んできましたが、最近では中堅・中小企業においても、セキュリティ強化と運用効率化の両立を求める動きが加速しています。一方で、限られた人員やコスト制約の中で、複雑な構成や高価格なSASEをそのまま導入することは現実的ではありません。今まさに、中堅・中小企業に適した“等身大のSASE”が求められています。
高機能・高価格なSASEが現場運用と乖離
既存のSASEソリューションは高機能である一方、ライセンス費用や構成の複雑さが導入の障壁となっています。特に中堅・中小企業では、既存のVPNを当面は併用せざるを得ないケースなどが多く見られます。また、拠点間やシステム間通信など、現実的な運用要件に対応しきれないSASEも少なくありません。一方中堅・中小企業では「シャドーIT」のリスクが高く、速やかな対応が求められます。結果として「理想的なセキュリティ構想」と「現場で実現可能な仕組み」との間に大きなギャップが生まれています。
既存VPN共存やシャドーITの洗い出しなどを含めた、中堅・中小企業の導入パターンを解説
本セミナーでは、既存のVPN網や共用アカウント運用を維持しながら、段階的にゼロトラスト化を進める、中堅・中小企業向けの現実的なSASE導入パターンを解説します。また、中堅・中小企業に必要な機能に絞り込み、コストを抑えつつセキュリティ水準を高める「KAMOME SASE」を紹介。さらに、拠点間・システム間通信への対応など柔軟な構成例を提示します。理想論ではなく、現場が“今日から取り組めるSASE運用”を具体的に示す内容です。
別日程で開催の再放送の視聴も併せてご検討ください
このWebセミナーは、 6月 18日(木) 11:00~12:00 にも再放送を予定しています。ご都合のよいほうをお選びください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 既存のSASEの課題と、中堅・中小企業の導入パターン ~既存VPN共存やシャドーITの洗い出しなど、中堅・中小企業の実態に合わせたSASEの提案~
13:45~14:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
かもめエンジニアリング株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

外部公開IT資産を狙うランサムウェア、公開資産の放置が攻撃の入口になる 棚卸し・診断・継続監...
3.8 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、 2026年1月29日・3月4日・4月24日・5月29日開催したセミナーと同じ講演内容を含んでおります。
本セミナーは、IT事業者以外のエンドユーザー企業の方を対象に開催します。該当企業以外の方のお申込みをお断りする場合がございます。あらかじめご了承ください。
増え続けるランサムウェアの被害、多様な攻撃に狙われる「アタックサーフェース」
デジタル技術が急速に普及する中、多くの企業・組織がデジタル基盤上で様々なビジネスを展開するようになりました。 インターネットやクラウドサービスの普及、IoT(モノのインターネット)デバイスの増加、ビッグデータやAI(人工知能)などの技術活用が進む一方で、悪質な犯罪者がそれらの脆弱性を狙うサイバー攻撃を日々仕掛けてきます。特に昨今では、サイバー攻撃に狙われる攻撃対象範囲、いわゆる「アタックサーフェース」は増える一方です。
攻撃者は脆弱性をどう狙ってくるのか?
特に、近年はランサムウェア攻撃の被害が急増しています。警察庁サイバー警察局の調査によると、ランサムウェア被害にあった企業・団体の感染経路の8割以上を「VPN やリモートデスクトップ用の機器からの侵入」が占めていました。 多くの攻撃者は、まず初めに公開されている情報やインターネットからアクセス可能な外部に公開しているIT資産から得られる情報を探り攻撃対象や攻撃手法を検討します。 外部に公開されているIT資産としては、事業部門が主導で立ち上げたWebサイトやサーバ、従業員が業務利用するクラウドサービスなど、管理側での情シス担当者が把握しきれないものも含まれています。未把握資産はセキュリティ対策が不十分な状態で放置されていることも多く、サイバー攻撃の入り口として狙われるリスクが増加しています。
子会社やグループ会社などを含め、外部公開IT資産の情報をどう把握すべき?
こうしたサイバー攻撃から自組織を守るためには、外部に公開されているIT資産を特定し「弱点を晒していないか」を継続して定期的に評価する仕組みを構築することが重要です。 ただ、子会社やグループ会社を保有する企業では、外部公開IT資産の棚卸しができていなかったり、大量のIT資産に対する最新の状況を把握できないことが起きています。それらを適切に把握した上で全社的な対策ができなければ、結果的にサイバー攻撃などのセキュリティ・インシデントのリスクを高める原因につながってしまいます。
経済産業省が公開したASM導入ガイダンスの解説と、手軽に導入可能なASMツールのご紹介
そうした状況の中、ランサムウェアなどのサイバー攻撃から自社のIT資産を守るための手法として注目されているのが「ASM(Atack Surface Management)」です。ASMは、増え続けるアタックサーフェースの把握・管理を実現する解決策として導入する機運が高まりつつあります。 2023年には経済産業省から「ASM(Attack Surface Management)導入ガイダンス~外部から把握出来る情報を用いて自組織のIT資産を発見し管理する~」(ASM導入ガイダンス)が公開されました。ASM導入ガイダンスでは、ASMに関連する各種ツールやサービスの特徴や活用方法などがまとめられています。 本セミナーでは、ASM導入ガイダンスにおけるASMの基本的な考え方や特徴、留意点、取り組み事例などを解説するとともに、国産ならではの使いやすさと導入しやすい価格帯が特徴の「ネットde診断 ASM」をご紹介します。特に「組織内の様々な部署が大量のサイト(ドメイン)がある」「子会社やグループ会社など多くの外部公開IT資産の管理に課題がある」という方にお勧めです。セキュリティ強化を図るヒントとしてぜひ参考にしてください。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 外部公開IT資産を狙うランサムウェア、公開資産の放置が攻撃の入口になる 棚卸し・診断・継続監視の進め方~経済産業省の導入ガイダンス解説と、手軽に導入可能なASMツールのご紹介~
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。