システム運用
Operation
システム運用の課題を解決するウェビナー
システムの保守・監視、ITサービスマネジメント、IT 資産管理、インシデント管理など、システムの管理・運用の課題を解決するウェビナーが満載。現場ですぐ活かせるノウハウや最新ツール情報が得られます。
DevOps
最新&人気ウェビナー
該当するセミナーはありません
DevOps
ウェビナーアーカイブ
(動画・資料)
【リアル開催】フロンティアAI悪用の脅威、「マシンスピード」で狙われる脆弱性にどう備える?〜...
SonarSource Japan株式会社
本セミナーはオンサイト開催です
参加に関する詳細は主催企業より直接メールにてご連絡いたします。 「sonarsource.com」「osslabo.com 」「majisemi.com 」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SonarWorld Tour東京開催決定
2026年10月16日(金)13:00-20:00 ザ・プリンス パークタワー東京に是非お越しください。
AIで高度化・高速化するサイバー攻撃、開発現場にも求められる備え
ランサムウェアや不正アクセス、情報漏洩など、企業を狙うサイバー攻撃の被害が相次いでいます。さらに、フロンティアAIをはじめとする高度なAI技術の進化により、脆弱性の探索や攻撃の自動化・高速化が進むことも想定され、攻撃者が「マシンスピード」で標的を探し出す時代への備えが求められています。こうした環境では、セキュリティ部門だけで対策を講じるのではなく、アプリケーションやシステムをつくる開発段階から脆弱性を生み出さないことが、これまで以上に重要になります。
AIがコードを量産する時代、人手のレビューだけで脆弱性を防げるのか?
生成AIやAIエージェントを活用したソフトウェア開発が急速に広がり、コードを生成する量とスピードは飛躍的に高まっています。一方、AIが生成したコードが常に安全とは限らず、セキュリティ上の考慮漏れや不適切な実装、既存アーキテクチャとの不整合などが含まれる可能性があります。生成されるコード量が増える中、人手によるレビューや検証だけでは追いつかず、脆弱性や技術負債を高速に積み上げてしまうリスクが高まっています。
AI時代の開発に必要な「独立した検証レイヤー」とは
本イベントでは、AI駆動開発時代に求められるコード検証、ガバナンス、品質保証について、基調講演やユーザー事例、Sonarの最新製品・ロードマップを通じて解説します。AIエージェントによって生成される大量のコードをどのように検証するのか、品質ゲートをどう設けるのか、既存コードに蓄積した技術負債をどう解消していくのかなど、AI時代の開発組織が直面する課題を具体的に取り上げます。Sonarが提唱する「Guide(ガイド)、Verify(確認)、Solve(解決)」の考え方やSonarQubeをはじめとする各種ソリューションを通じて、開発スピードを活かしながらコード品質とセキュリティを担保するための「独立した検証レイヤー」のあり方をご紹介します。
プログラム
13:00 受付
13:30 開会挨拶
登壇者:Sonar Corporate VP, APJ, Marcus Low
13:35 基調講演: リターンなき開発生産性 〜下がったのは、コードを書くコストだけだった〜
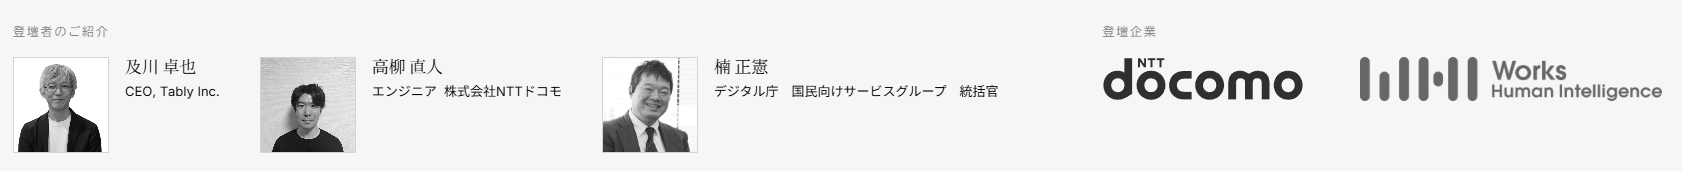
登壇者:Tably株式会社 代表取締役 及川 卓也様 Sonar World Tour Tokyoの講演では、AIが生成するコードをいかに信頼できるものにし、開発現場のスピードと健全性を両立させるかについてROIの視点から紐解いていきます。 さらに当日は、Sonarユーザーによる事例セッションや、Sonarの最新機能・製品ロードマップのご紹介も予定しています。及川氏の講演を起点に、自社の「開発生産性」を見直してみませんか。
14:15 主催者講演: AI時代のコード検証とガバナンス
登壇者:SonarSource Japan株式会社 日本代表 内田 雅彦
14:35 運用30年のプロダクトにおけるSonarQube活用術
登壇者:株式会社Works Human Intelligence 萩田 篤 様 井本 弦輝 様
15:05 コーディングエージェント時代の品質ゲート〜 ドコモ モバイルアプリ開発における SonarQube 活用事例
登壇者:株式会社NTTドコモ 高柳 直人様 AIコーディングを前提に立ち上げた内製開発組織では、開始からわずか1年で週100本を超えるPRが生まれ、人手によるレビューは早々に限界を迎えました。 「生成されるすべてがNew Code」という環境で、品質をどう担保するのか。 NTTドコモ様には、差分だけでなくコードベース全体に基準を課すQuality GateをSonarQube Cloudで運用する実践について、成功例だけでなく、現在も向き合う課題を含めてお話しいただきます。
15:25 休憩
15:40 Sonar製品アップデート及びロードマップ
登壇者:SonarSource Japan株式会社 Wenhan Shi
16:20 ゼロトラスト品質戦略 ─ ウルトラシフトレフトで、AI開発の品質を「仕組み」で担保する
登壇者:株式会社Arent 瀨下 亜蘭 様 Arentは、AIが生成する膨大なコードを「未検証の脅威」として扱う「ゼロトラスト品質戦略」のもと、SonarQubeの決定論的な検証で品質を犠牲にせずAI開発を前に進めてきました。 本セッションでは、AIがコードを書いた瞬間にSonarのルールで検証・修正させる「ウルトラシフトレフト」を紹介します。
16:40 AI駆動開発 100%の現場で、コード品質は誰が守るか
登壇者:三井住友カード株式会社 渡邊 雄 様 AIコーディングを前提に立ち上げた内製開発組織。しかし、開始1年で週100本を超えるPRが生み出され、人手によるレビューは早々に限界を迎えました。 「生成させるすべてがNew Code」という環境下で品質をどう担保するのか。 差分ではなく、コードベース全体に基準を課すQuality GateをSonarQube Cloudで運用しています。うまくいったこと、そして道半ばの課題も含め、AI駆動開発1年目のリアルな軌跡をお話しします。
17:00 サイバー攻撃の脅威ポイントと対策 ~Patching as a Serviceを提供してわかった事実~
登壇者:ソフトバンク株式会社 上原 郁磨様
17:20 特別講演
登壇者:デジタル庁 国民向けサービスグループ 統括官 楠 正憲様 本イベントのハイライトとして、デジタル庁の楠統括官にご登壇いただきます。デジタル庁におけるAI活用の現在地、国として進めるAIガバナンスやProject YATA Shield、そして楠統括官ご自身のAI活用体験を通じて、AIを社会に実装する際に求められる信頼性と統制についてお話しいただく予定です。
17:50 閉会挨拶
18:00 ネットワーク懇親会
20:00 イベント終了
このイベントでお持ち帰りいただける最新情報
Sonarのプラットフォームは現在、エージェンティックサイクル全体をカバーしています。3つのループが連携して機能する様子をぜひご覧ください。
エージェント内でガイドと確認を行う — Sonar Vortex
Vortexは、エージェント自身のコーディングループの内部で動作します。エージェントがコードを書く前に、お客様のアーキテクチャ、標準、セキュリティポリシーを注入し、SonarQubeがCIで実行するものと同じエンジンを用いて、すべての変更をリアルタイムで検証します。リファクタリングタスクを対象とした管理環境下でのベンチマークでは、Vortexは問題を最大92%、トークン消費量を最大36%削減しました。
すべてのプルリクエストをレビューし、修正する — Sonar + Gitar
Gitarはすべてのプルリクエストを精査し、文脈に沿って質問に回答し、修正を適用してレビューを円滑に進めます。CIの失敗を自動的に診断し、自然言語で記述したレビューポリシーを適用し、ビルドが成功した場合にのみコミットを行います。SonarQubeの決定論的でゼロトラストなエンジンの上に、AIネイティブなレビューレイヤーを追加します。
バックグラウンドで技術的負債を解消する — SonarQube Remediation Agent
このエージェントは既存のコードベースをパトロールし、検証済みでマージ可能なプルリクエストを作成します。各修正内容は、表示される前にSonarのエンジンによってスキャン・検証されます。
多くの企業や政府機関がSonarを信頼する理由
独立系ソリューションであること
どの開発担当者やAIエージェントが書いたかに関わらず、全てのコードに対して品質とセキュリティに同一の基準を適用する中立かつ厳格なプラットフォームとなります。
結果が立証されているソリューション
極めて低い3.2%の誤検知率で、決定論的な手法で、透明性が高く監査可能かつゼロトラスト方式の多層的なレビュープロセスを提供します。
信頼性
その効果は本番環境で実証されています。実際の調査結果では、Sonarのユーザーは、AI生成コードに起因するサービス停止の発生リスクが44%低くなりました。
こんな方に参加をおすすめいたします。
組織がエージェント主導のソフトウェア開発へと移行する中で、独立した検証プラットフォームの必要性はかつてないほど高まっています。このカンファレンスでは、次世代のソフトウェア開発ツールチェーンを構築するすべてのチームにとって、Sonarがなぜ不可欠な信頼レイヤーであるのかをご紹介します。
経営層・エンジニアリング部門
● 大規模にAIをガバナンスする。 組織全体でチームが安全にAIコーディングツールを導入できるよう、自動化された基準を設定する方法を学びます。 ● 検証のギャップを埋める。 従来のCIワークフローから脱却し、AIエージェントによるコード生成の量とスピードに対応したモデルへ移行します。 ● コードの健全性とROIの両立: 品質とセキュリティがどのようにビジネスの俊敏性を高め、長期的な技術負債を削減するかをご覧ください。 Gartnerは、2028年までにAIが解消するよりも多くのアーキテクチャ上の技術負債を生み出すと予測しています。 これは、エージェントがコードレベルの技術負債は解消できても、システム全体の設計上の技術負債までは解消できないためです。
開発者・実務者
● Vibeコーディング、そして検証。 SonarQube for IDEでIDE内から基準を維持しながら、AIを活用して自由に開発を進めます。 ● 定型作業の削減:手作業による反復的なレビューから、自動検証へと移行できます。 Sonar World TourではGitarがビルド成功後にのみコードをレビュー・修正・コミットする様子をライブでご覧いただけます。
主催
SonarSource Japan株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

生成AIで増えるコード、レビューはどう変わるべきか 〜開発スピードを落とさず、品質・セキュリ...
3.7 SonarSource Japan株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIでコード量が急増し、人手によるレビューが限界に達している
ChatGPTやGitHub Copilotをはじめとする生成AIの活用により、コーディングのスピードは飛躍的に向上し、開発現場では日々大量のコードが生み出されるようになっています。AIが書いたコードをベースに開発を進める「AI駆動開発」は、多くの企業で急速に広がっています。 一方で、生成されるコードの量が急増する中、それを確認する人手によるレビューは追いつかなくなっています。レビュアーの工数は増える一方で、限られた人員では品質チェックが間に合わず、十分に検証されないコードがそのまま流れてしまうリスクが高まっています。
AI生成コードの品質・脆弱性を、開発フロー内で自動検証できていない
AIが生成したコードは、開発のスピードを高めてくれる反面、その品質やセキュリティを人間が十分に把握できていないという懸念が残ります。プロジェクトのコーディング規約から外れていたり、脆弱性を含んでいたりしても、レビューをすり抜けて本番環境に到達してしまえば、後になって重大な問題につながりかねません。 こうしたリスクを避けるには、AI生成コードを含むすべてのコードを、開発フローの中で継続的かつ自動的に検証する仕組みが必要です。しかし、品質チェックに時間がかかれば開発のスピードは削がれ、生産性・品質・コストのどれを優先すべきか難しい判断を迫られます。速度を落とさずに品質とセキュリティを担保する、開発フロー内での自動検証とガバナンスの仕組みが求められています。
スピード・品質・コスト削減を両立するコード品質ガバナンスとは
本セミナーでは、SonarSource Japanが、コード品質・セキュリティ分析プラットフォーム「SonarQube」を活用し、開発スピードを落とさずに品質とセキュリティを担保する方法をご紹介します。 SonarQubeは、ソースコードを静的に解析し、バグ・脆弱性を開発の早い段階で検出する、業界をリードするコード品質・セキュリティ分析プラットフォームです。IDEに組み込む「SonarQube for IDE」を使えばコードを書きながらリアルタイムに問題を発見でき、CI/CDと連携すればプルリクエスト上で自動レビューを行い、「品質ゲート(Quality Gate)」で基準を満たさないコードのマージを止めることもできます。さらに「AI Code Assurance」により、AIが生成したコードを自動で識別・レビューし、バグや脆弱性、品質上の問題を検出したうえで、AIコード向けの品質ゲートを適用できます。問題箇所とその理由、修正方法までを具体的に示すため、開発者の学習にもつながります。 さらに、コード品質の向上は開発効率だけでなく、AIの実行コストそのものを下げる打ち手になります。SonarSourceの検証では、SonarQubeで保守されたクリーンなコードは、AIエージェントがタスクを実行する際のトークン消費を最大約8%削減できることが示されています。 また、ライセンスが利用ユーザー数ではなく解析するコード行数(LoC)に基づくため、大規模な組織でも展開しやすいことも特徴です。当日は、SonarQube製品一式(SonarQube for IDE/Server/Cloud/Advanced Security)を活用し、IDEからCI/CDまで幅広く解説します。開発の早い段階で問題を検出して手戻りを減らし、スピード・品質・コストのバランスを取りたい開発部門・品質管理部門の方は、ぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 生成AIで増えるコード、レビューはどう変わるべきか〜開発スピードを落とさず、品質・セキュリティ・コストを最適化する方法〜
14:45~15:00 質疑応答
主催
SonarSource Japan株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

生成AI時代に求められるWebサイトの運用管理、「確認」は追いついていますか? ~追加開発を...
3.6 ファストリー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIで更新が加速し、確認・レビューが追いつかないWeb運用の現実
生成AIの活用が広がるにつれ、Webサイトは「作って終わり」ではなく、短いサイクルで更新し続ける前提になっています。LPや導線、表示条件の変更が日常的に増え、更新スピードは上がる一方で、レビュー・確認・影響範囲の洗い出しが追いつかず、確認漏れが起きやすい状況に陥っていないでしょうか。 結果として「一部だけ表示が崩れる」「想定外の出し分けになる」「戻して再調整する」といった手戻りが発生し、改善のための更新が、火消し対応へ変わってしまうケースも少なくありません。
確認漏れが本番に出ると、売上機会損失・広告費・火消し対応が一気に増える
確認漏れが本番に出てしまうと、影響は“社内の手間”だけでは済みません。購入導線の崩れによるCV低下、誤表示や離脱による機会損失、広告で集客しても受け皿が崩れて費用対効果が悪化する、といった形で売上・広告費に直撃します。 さらに、差し戻し・原因調査・関係者確認・再反映が連鎖し、緊急対応の工数が膨らむことで、運用業務の負荷とコストが一気に増えていきます。「確認を完璧にしたいが、スピードは落とせない」――この板挟みが、多くのWeb運用現場で起きているジレンマです。
4つの方法で「戻せる/見える化/効率化/AIネイティブ運用」を実現
本セミナーでは、「確認漏れをゼロにする」ことだけを理想として追うのではなく、更新が加速する現実を前提に、万が一漏れても被害を最小化するためのバージョン管理や、日々の運用を楽にする画像ファイルサイズ最適化やWebサイトモニタリングなど、具体的な“4つの方法”を整理します。 具体的には、①短時間で戻せる運用(切り戻しや段階公開の考え方)、②Observabilityによる見える化で判断を早めるアプローチ、③Image Optimizerで複雑な開発をせずに画像配信を効率化する方法、④エッジの機能を活用したAIネイティブな運用管理(例:bot対策や運用の自動化・省力化の方向性)を取り上げます。 「どこを優先して整えるべきか」「まず何から試すべきか」を持ち帰り、更新を止めずに、本番事故リスクとコストを増やさない運用へつなげるためのヒントをご提供します。
こんな人におすすめ
・生成AI活用で更新頻度が上がり、レビュー・確認が追いつかなくなっている方 ・LP/導線/出し分け変更で、想定外表示や手戻りが繰り返し発生している方 ・本番影響(売上・広告費のムダ、機会損失)を抑えつつ更新スピードを落とせない方 ・監視・可視化が不十分で、異常に気づく/戻す判断が遅れがちな方 ・戻せる運用・段階公開・効率化を組み合わせ、運用負荷とコストを下げたい方
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 生成AI時代に求められるWebサイトの運用管理、「確認」は追いついていますか?~追加開発を最小限に抑え、運用負荷とコストを下げる4つの方法~
15:45~16:00 質疑応答
主催
ファストリー株式会社(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

「動いていればいい」から抜け出す──開発成果物・OSSに潜む“脆弱性の見過ごしリスク”の可視...
4.1 株式会社アスタリスク・リサーチ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2025年9月9日(火)に開催したセミナーと同じ講演内容を含んでおります。
好評につき再講演が決定いたしました。
「動いていればいい」では見過ごしてしまう開発成果物・OSSに潜む脆弱性
「欧州サイバーレジリエンス法(EU CRA)」への対応として「SBOM(ソフトウェア部品表)を出せ」と言われても、何をどう出すべきか、そもそもなぜそうすべきなのか──目的から手段までを一気通貫で理解・運用できている企業は、まだ多くありません。 多くの現場では、社内開発・委託開発を問わず開発成果物は“動いていればOK”として受け入れられ、OSSは「更新が来たから」となんとなくCVSSを見て適用されているのが現状です。しかしその一方で、セキュリティや品質について「なぜこのコードは大丈夫なのか」を説明する責任は、確実にIT部門や品質保証担当の肩にのしかかりはじめています。外部からの要請に備えた体制づくりは、開発手法やコードの入手経路にかかわらず、すべての成果物に対して必要になっているのです。
「説明できる開発」のため、開発成果物・OSSレビューを見直す必要性が高まる
それでも「ちゃんとやろう」とすると、プロセスのどこから手をつければよいのかが見えず、かえって足が止まってしまう──その感覚はよく分かります。脆弱性の深刻さは「CVSS(共通脆弱性評価システム)スコア」だけで判断できるものではありません。PoCコードの流通状況、KEVリストへの掲載、開発者や入手元の信頼性といった要素も、実害の優先順位に直結します。 また、コードそのものの質、たとえば、AI生成によるセキュリティ不在のコードや、デプロイコード(IaC)に含まれる各種シークレット(APIキーや認証情報)など、設定の不備が実害の起点になっていないかにも目を向ける必要があります。
「次年度のソフトウェアセキュリティ体制、どこから整えるべきか」──コード・AI生成・OSS・IaCのレビューから改革する戦術を解説
「なぜ安心できるのか」「なぜ改善できると確信できるか」。その問いに、現場として答えられる状態をどう作ればよいのでしょうか。 本セミナーでは、こうした現場の状況をスタート地点として、GartnerによるMagic Quadrant評価でもLeaderに位置する「Checkmarx CxOne」ツールを実際に動かしながら、セキュリティレビューと改善、ひいてはソフトウェアの透明性/責任追跡性を目指す体制の立て直しに必要な手立てを探っていきます。 「改善の手応えの実現」に着目したソフトウェア・セキュリティ保証体制に必要なことをご提供したいと思います。次年度の有効な組織的、技術的施策に加えられるヒントをお持ち帰りいただければ幸いです。
こんな方に聞いていただきたい
- 開発部門・プロダクトチームの立場から、外部委託コードなどの開発成果物やOSSの受け入れ基準に課題意識を持っている方
- セキュリティ部門・PSIRT・CISO室などで、導入済ツールの活用度やレビュー体制の実効性に疑問を感じている方
- SRE・運用・インフラの立場から、IaCやデプロイコードに潜むリスク管理の強化を検討している方
- 品質保証部門・技術企画部門などで、SBOMやSCAの導入/運用を検討または求められているが、実装の道筋に悩んでいる方
- 情報システム・情報セキュリティ統括部門の立場から、開発のスピードとセキュリティのバランスを再設計したい方
- 次年度の開発・運用体制強化やセキュリティ成熟度向上に向けて、計画・予算の検討責任を担っている方
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 「動いていればいい」から抜け出す──開発成果物・OSSに潜む“脆弱性の見過ごしリスク”の可視化と対策
11:45~12:00 質疑応答
主催
株式会社アスタリスク・リサーチ(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

「動いていればいい」から抜け出す──開発成果物・OSSに潜む“脆弱性の見過ごしリスク”の可視...
4.2 株式会社アスタリスク・リサーチ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーの講演部分は、2025年9月9日(火)に開催したセミナーの録画を配信します。
多数のご要望が寄せられましたので、追加開催させていただくものとなります。 質疑応答タイムはライブ配信にて、皆様からのご質問をお待ちしております。
「動いていればいい」では見過ごしてしまう開発成果物・OSSに潜む脆弱性
「欧州サイバーレジリエンス法(EU CRA)」への対応として「SBOM(ソフトウェア部品表)を出せ」と言われても、何をどう出すべきか、そもそもなぜそうすべきなのか──目的から手段までを一気通貫で理解・運用できている企業は、まだ多くありません。 多くの現場では、社内開発・委託開発を問わず開発成果物は“動いていればOK”として受け入れられ、OSSは「更新が来たから」となんとなくCVSSを見て適用されているのが現状です。しかしその一方で、セキュリティや品質について「なぜこのコードは大丈夫なのか」を説明する責任は、確実にIT部門や品質保証担当の肩にのしかかりはじめています。外部からの要請に備えた体制づくりは、開発手法やコードの入手経路にかかわらず、すべての成果物に対して必要になっているのです。
「説明できる開発」のため、開発成果物・OSSレビューを見直す必要性が高まる
それでも「ちゃんとやろう」とすると、プロセスのどこから手をつければよいのかが見えず、かえって足が止まってしまう──その感覚はよく分かります。脆弱性の深刻さは「CVSS(共通脆弱性評価システム)スコア」だけで判断できるものではありません。PoCコードの流通状況、KEVリストへの掲載、開発者や入手元の信頼性といった要素も、実害の優先順位に直結します。 また、コードそのものの質、たとえば、AI生成によるセキュリティ不在のコードや、デプロイコード(IaC)に含まれる各種シークレット(APIキーや認証情報)など、設定の不備が実害の起点になっていないかにも目を向ける必要があります。
「次年度のソフトウェアセキュリティ体制、どこから整えるべきか」──コード・AI生成・OSS・IaCのレビューから改革する戦術を解説
「なぜ安心できるのか」「なぜ改善できると確信できるか」。その問いに、現場として答えられる状態をどう作ればよいのでしょうか。 本セミナーでは、こうした現場の状況をスタート地点として、GartnerによるMagic Quadrant評価でもLeaderに位置する「Checkmarx CxOne」ツールを実際に動かしながら、セキュリティレビューと改善、ひいてはソフトウェアの透明性/責任追跡性を目指す体制の立て直しに必要な手立てを探っていきます。 「改善の手応えの実現」に着目したソフトウェア・セキュリティ保証体制に必要なことをご提供したいと思います。次年度の有効な組織的、技術的施策に加えられるヒントをお持ち帰りいただければ幸いです。
こんな方に聞いていただきたい
- 開発部門・プロダクトチームの立場から、外部委託コードなどの開発成果物やOSSの受け入れ基準に課題意識を持っている方
- セキュリティ部門・PSIRT・CISO室などで、導入済ツールの活用度やレビュー体制の実効性に疑問を感じている方
- SRE・運用・インフラの立場から、IaCやデプロイコードに潜むリスク管理の強化を検討している方
- 品質保証部門・技術企画部門などで、SBOMやSCAの導入/運用を検討または求められているが、実装の道筋に悩んでいる方
- 情報システム・情報セキュリティ統括部門の立場から、開発のスピードとセキュリティのバランスを再設計したい方
- 次年度の開発・運用体制強化やセキュリティ成熟度向上に向けて、計画・予算の検討責任を担っている方
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 「動いていればいい」から抜け出す──開発成果物・OSSに潜む“脆弱性の見過ごしリスク”の可視化と対策
10:45~11:00 質疑応答
※質疑応答タイムはライブ配信にて行います。
主催
株式会社アスタリスク・リサーチ(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

「動いていればいい」から抜け出す──開発成果物・OSSに潜む“脆弱性の見過ごしリスク”の可視...
3.8 株式会社アスタリスク・リサーチ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
「動いていればいい」では見過ごしてしまう開発成果物・OSSに潜む脆弱性
「欧州サイバーレジリエンス法(EU CRA)」への対応として「SBOM(ソフトウェア部品表)を出せ」と言われても、何をどう出すべきか、そもそもなぜそうすべきなのか──目的から手段までを一気通貫で理解・運用できている企業は、まだ多くありません。 多くの現場では、社内開発・委託開発を問わず開発成果物は“動いていればOK”として受け入れられ、OSSは「更新が来たから」となんとなくCVSSを見て適用されているのが現状です。しかしその一方で、セキュリティや品質について「なぜこのコードは大丈夫なのか」を説明する責任は、確実にIT部門や品質保証担当の肩にのしかかりはじめています。外部からの要請に備えた体制づくりは、開発手法やコードの入手経路にかかわらず、すべての成果物に対して必要になっているのです。
「説明できる開発」のため、開発成果物・OSSレビューを見直す必要性が高まる
それでも「ちゃんとやろう」とすると、プロセスのどこから手をつければよいのかが見えず、かえって足が止まってしまう──その感覚はよく分かります。脆弱性の深刻さは「CVSS(共通脆弱性評価システム)スコア」だけで判断できるものではありません。PoCコードの流通状況、KEVリストへの掲載、開発者や入手元の信頼性といった要素も、実害の優先順位に直結します。 また、コードそのものの質、たとえば、AI生成によるセキュリティ不在のコードや、デプロイコード(IaC)に含まれる各種シークレット(APIキーや認証情報)など、設定の不備が実害の起点になっていないかにも目を向ける必要があります。
「次年度のソフトウェアセキュリティ体制、どこから整えるべきか」──コード・AI生成・OSS・IaCのレビューから改革する戦術を解説
「なぜ安心できるのか」「なぜ改善できると確信できるか」。その問いに、現場として答えられる状態をどう作ればよいのでしょうか。 本セミナーでは、こうした現場の状況をスタート地点として、GartnerによるMagic Quadrant評価でもLeaderに位置する「Checkmarx CxOne」ツールを実際に動かしながら、セキュリティレビューと改善、ひいてはソフトウェアの透明性/責任追跡性を目指す体制の立て直しに必要な手立てを探っていきます。 「改善の手応えの実現」に着目したソフトウェア・セキュリティ保証体制に必要なことをご提供したいと思います。次年度の有効な組織的、技術的施策に加えられるヒントをお持ち帰りいただければ幸いです。
こんな方に聞いていただきたい
- 開発部門・プロダクトチームの立場から、外部委託コードなどの開発成果物やOSSの受け入れ基準に課題意識を持っている方
- セキュリティ部門・PSIRT・CISO室などで、導入済ツールの活用度やレビュー体制の実効性に疑問を感じている方
- SRE・運用・インフラの立場から、IaCやデプロイコードに潜むリスク管理の強化を検討している方
- 品質保証部門・技術企画部門などで、SBOMやSCAの導入/運用を検討または求められているが、実装の道筋に悩んでいる方
- 情報システム・情報セキュリティ統括部門の立場から、開発のスピードとセキュリティのバランスを再設計したい方
- 次年度の開発・運用体制強化やセキュリティ成熟度向上に向けて、計画・予算の検討責任を担っている方
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 「動いていればいい」から抜け出す──開発成果物・OSSに潜む“脆弱性の見過ごしリスク”の可視化と対策
11:45~12:00 質疑応答
主催
株式会社アスタリスク・リサーチ(プライバシーポリシー)
協力
株式会社オープンソース活用研究所(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

クラウドシフトを成功に導くためのDevOpsアプローチ ~導入事例からみるDevOps導入時...
4.0 株式会社DTS
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
急速なクラウドシフトにより、高まるDevOpsの重要性
近年、デジタルトランスフォーメーション(DX)の加速やリモートワークの普及により、急速なクラウドシフトが進む中、企業のビジネス環境が急速に変化しています。
このため、変化する市場や顧客ニーズに迅速に対応し、価値あるサービスをスピーディに提供する必要性が高まっています。こうした状況下で、クラウドネイティブなアプローチを取り入れたDevOpsの重要性がますます増しています。DevOpsを導入することで、品質の向上や自動化が進み、手作業ミスの削減、リリース頻度の向上、開発サイクルの短縮といった多くのメリットが実現できます。
DevOps導入における課題とは
しかしながら、企業がDevOpsを導入し、安定した運用まで軌道に乗せるには、さまざまな課題があります。
開発チームと運用チームの連携やスキルギャップといった組織的な課題の解決、CI/CDツールやオブザーバビリティツールの適切な選定、既存システムとのスムーズな統合、そしてDevSecOps(セキュリティを組み込んだDevOps)のアプローチが不可欠です。
DevOps導入のつまづきポイントとその解決策
本セミナーでは、最新のクラウドトレンドや活用事例を交え、これからDevOpsの導入を検討している方を対象に、具体的なユースケースをもとに、導入時の課題や期待される効果について解説します。
アマゾンウェブサービスジャパンからは、DevOpsを含む最新のクラウドネイティブのトレンドを、株式会社DTSからは、活用事例や「DevOps導入支援サービス」をご紹介します。
次のような方にオススメ
・DevOpsの導入を計画中の方
・DevOpsの導入プロセスを知りたい方
・サービスの生産性や、ユーザへのサービスレベルを向上させたい方
・従業員数500名〜の企業の導入責任者の方
・製造業の方
・運輸業の方
プログラム
9:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:10 イントロダクション
10:10~10:30
「DevOpsを含めた最新のクラウドネイティブのトレンドや活用事例」(アマゾンウェブサービスジャパン)
10:30~10:45
「導入事例からみるDevOps導入時のポイント」(DTS)
10:45~11:00 質疑応答
主催
株式会社DTS(プライバシー・ポリシー)
協力
アマゾン ウェブ サービス ジャパン合同会社(プライバシー・ポリシー)
株式会社オープンソース活用研究所(プライバシー・ポリシー) マジセミ株式会社(プライバシー・ポリシー) ※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

DX推進の鍵「内製化」を難しくする、システム開発現場の理想とギャップを埋めるには? ~ 生産...
3.6 株式会社キャラウェブ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
DX推進にも貢献する「内製化」、ますます高まる期待感
今では一般的な取り組みになりつつある「DX(デジタル・トランスフォーメーション)」ですが、積極化している一方でなかなか成果を実感できない企業・組織も多く存在します。ただ、情報処理推進機構(IPA)が2024年6月に公表した調査リポート「DX動向2024」によると、DXの成果が出ている企業ほどシステム内製化を進めている傾向があることが示されています。 あらゆる業界が目まぐるしく市場が変化する中で、柔軟性やスピード感を持ったシステム開発を実現する必要性が高まっています。また最近では、セキュリティなどに対するガバナンスを効かせて進めることも重視されつつあります。そうした状況下で大きな期待が寄せられているのが「システム開発の内製化」です。
開発現場に見られる「内製化の理想とのギャップ」はなぜ起きるのか?
「内製化によって自組織の開発生産性を高めていきたい」というのが、多くの開発現場の理想ではないでしょうか。一方で、社内のシステム・エンジニアだけでは実装が難しかったり、アジャイルでの開発を経験が不足しているためウォータフォール型での開発を余儀なくされている現場も多く見られます。 また、ガバナンスやセキュリティも考慮する場合、開発サイクルが止まったり手戻りが発生することも起きています。こうした内製化の理想とのギャップを解消しなければ、DX推進の実現には程遠い状況となってしまいます。
生産性向上とセキュリティ・ガバナンス強化を両立 「GitLab」を活用した開発ライフサイクル改善方法を解説
どうすればシステムの内製化を実現できるのでしょうか。本セミナーは、システムの内製化に取り組んでいる、またはこれから実践していきたい企業・組織のシステム開発・運用やセキュリティ担当、DX推進する部門に所属されている方を対象に実施します。 DX推進のカギを握る解決策となる内製化を成功に導くヒントを解説します。また、より安全で信頼性の高いシステム開発における効率化や品質管理の課題を整理し、その解決策として生産性とセキュリティを両立可能な「開発ライフサイクル」の進め方をご紹介。さらに「GitLab」の有効活用を支援する具体的なソリューションもご紹介します。「開発で用いるツールが乱立して非効率になっている」「開発生産性を向上させたいが、どこを改善したらよいのか分からない」「プロジェクト管理や開発の生産性向上の仕組みに加えて、セキュリティやガバナンスの強化を図りたい」など、自社でシステム開発の内製化や開発の効率化、円滑にプロジェクトを進めていきたいと考えている方は、ぜひご参加ください。
講演プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 DX推進の鍵「内製化」を難しくする、システム開発現場の理想とギャップを埋めるには?~ 生産性向上とセキュリティ・ガバナンス強化を両立する「GitLab」の賢い活用法~
11:45~12:00 質疑応答
主催
株式会社キャラウェブ(プライバシー・ポリシー)
協力
株式会社オープンソース活用研究所(プライバシー・ポリシー) マジセミ株式会社(プライバシー・ポリシー) ※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

「DevSecOps」「内製化」を難しくする、システム開発の効率化・品質管理の課題とは? ~...
3.6 株式会社キャラウェブ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
期待感とのギャップ、「内製化」「DevSecOps」推進の現状
DX(デジタル・トランスフォーメーション)の実現には、業種を問わずシステム開発が欠かせない要素となっています。しかし、システム開発を主体事業として行ってこなかった企業にとって、開発の内製化や市場競争力を高めるための開発スピードの向上が大きな課題となっています。 こうした中、開発と運用を一体で進める「DevOps」の実践が注目を集めています。DevOpsを導入することで、市場や顧客のニーズに迅速に対応し、ビジネスの変化に柔軟に適応できるシステム開発体制の構築が期待されています。 また、サイバー攻撃は年々高度化・複雑化しており、安全なシステム運用を継続するためのセキュリティの確保が必須となってきました。そこで、開発チームと運用チームが連携する「DevOps」に、Securityを加えた「DevSecOps」にも関心が高まっています。 ただ、IPA(情報処理推進機構)の『DX白書2023』によると「ITシステムの開発手法・技術の活用状況(開発手法)」において、「DevSecOpsを全社的に活用している」と回答した企業は1.7%で、「DevSecOpsを事業部で活用している」と回答した企業は7.4%にとどまっています。
システム開発に求められる「開発の効率化」と「セキュリティ」の両立
リリース後にデータ漏えいなどのセキュリティインシデントが起きてしまうと、そのビジネスに多大な影響を及ぼします。こうしたトラブルを回避するため、DevSecOpsの考え方を取り入れることで、開発段階でリリース後のセキュリティリスクに備えることが求められています。また最近では、ソフトウェアの部品を「SBOM(ソフトウェア部品管理表)」で管理する取り組みも進められています。 ただ、システム開発に求められる「開発の効率化」と「セキュリティ」の両立を図ろうとしても、セキュリティに関する知識やリソースが不足したり、効率的な開発やセキュリティポリシーに沿った運用を進めることが難しいという現場の声も聞こえています。 その結果、自社における内製化が進まなかったり、システム開発の効率化、円滑なプロジェクトの推進を阻害する要因になりかねないのが現状のようです。
内製化、円滑なプロジェクト推進につながる開発ライフサイクル改善方法を解説
本セミナーでは、DevSecOpsや内製化に取り組んでいる、またはこれから実践していきたい企業・組織のシステム開発・運用やセキュリティ担当、DX推進する部門に所属されている方を対象に実施します。 より安全で信頼性の高いシステム開発における効率化や品質管理の課題を整理し、その解決策として生産性とセキュリティを両立可能な「開発ライフサイクル」の進め方を解説します。また、「GitLab」を基盤とする具体的なソリューションもご紹介します。 「開発で用いるツールが乱立して非効率になっている」「開発生産性を向上させたいが、どこを改善したらよいのか分からない」「プロジェクト管理や開発の生産性向上の仕組みに加えて、セキュリティやガバナンスの強化を図りたい」など、自社でシステム開発の内製化や開発の効率化、円滑にプロジェクトを進めていきたいと考えている方は、ぜひご参加ください。
講演プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 「DevSecOps」「内製化」を難しくする、システム開発の効率化・品質管理の課題とは?~ GitLabを活用した開発の生産性とセキュリティを両立可能な「開発ライフサイクル」の進め方 ~
11:45~12:00 質疑応答
主催
株式会社キャラウェブ(プライバシー・ポリシー)
協力
株式会社オープンソース活用研究所(プライバシー・ポリシー) マジセミ株式会社(プライバシー・ポリシー) ※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。