情報セキュリティ
最新&人気ウェビナー
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
-
オンプレ接続の脱SSL VPN、高額な全社SASE/SSEしか選択肢はない...
2026/10/30(金)
-
そのVPN、侵入口になっていないか? 〜ランサムウェア対策で見直すASMと...
2026/10/30(金)
-
巧妙なメール攻撃、従業員全員への教育・対策に不安を感じていませんか? 〜全...
2026/11/02(月)
-
【工場長・IT/OT管理責任者向け】IT・OTで別々に対処する「ランサム対...
2026/11/04(水)
-
【エンドユーザ向け】ランサムに狙われるVPN、パッチ対応を少人数情シスで抱...
2026/11/04(水)
-
【東京開催】フロンティアAI時代、マシンスピードの攻撃にどう対応する?〜侵...
2026/11/05(木)
-
知らぬ間にネットに晒されたWebサイトやVPNの穴をどう防ぐか? 〜ASM...
2026/11/10(火)
-
脆弱性の公開から悪用まで、わずか5日─ パッチが間に合わない"空白期間"を...
2026/11/10(火)
-
【情シス部長・CISO向け】ハッカーが狙うエンタープライズ企業の傾向と悪用...
2026/11/10(火)
-
VPNを残したまま、SASEは始められる? 〜既存環境を活かしながら、段階...
2026/11/10(火)
-
【再放送】【大企業向け】WSUSに替わる安心・確実なWindowsアップデ...
2026/11/10(火)
-
【大規模オンプレ環境向け】「既知の脅威」が問題になる理由 〜AIによる大量...
2026/11/11(水)
-

相次ぐ国内サイバー被害、自社のセキュリティ対策は十分ですか? ~事例から学...
2026/11/11(水)
-
サイバー攻撃被害の報道が相次ぐ中、Webサイトはどう守る? ~AIで変わる...
2026/11/11(水)
-
SCS評価制度取得の先に・・・企業の実質的なサイバーセキュリティ強化を考える
2026/11/12(木)
-
【再放送】ランサム対策の内製化教育、受講率は100%なのになぜ行動変容につ...
2026/11/12(木)
-
OCI/Oracle環境のバックアップ、ランサムウェア被害時にも本当に復元...
2026/11/12(木)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)
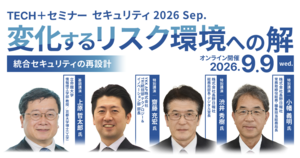
AI・ランサムウェア時代のセキュリティ戦略(ASM、BCP、被害企業が語る教訓)【TECH+...
株式会社マイナビ TECH+セミナー運営事務局
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 なお、「mynavi.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
セミナー概要
急速に変化するリスク環境に対し、自社の守りをどう再設計し、 未来の競争力につなげるのか——その答えを探す。
サイバー攻撃の巧妙化やAI活用による業務構造の変化が進む中、企業のセキュリティ対策は大きな転換点を迎えています。もはや個別製品の導入や単発の強化策を積み重ねるだけでは十分ではなく、事業戦略・人材配置・運用プロセス・可視化基盤を一体で捉え、継続的に成熟する「統合的なセキュリティ・オペレーティングモデル」への転換が求められています。 そこで本セミナーは、経営と現場をつなぐ「体制設計」と「運用モデル」に焦点を当て、セキュリティを点ではなく、線と面として機能させる方法論を扱います。
単発の対策ではなく育つ防御を実現する全体最適のセキュリティ体制を、探すことを目的とした本プログラム。変化のスピードに適応し、組織の守りを再構築したい企業に向けた、戦略的かつ実務的なセッションをぜひご視聴ください。
ひとつでも当てはまる方におすすめ
・経営指標と結びつけたセキュリティ設計に関心がある ・部分最適の積み上げに疲れている ・部門間で役割分担・責任分界が曖昧になっている ・レガシーシステムを触らずに守る方法
プログラム
10:00-10:40 A-1基調講演
経営判断と現場運用をつなぐセキュリティの再構築
ランサム攻撃をはじめとした、サイバー攻撃者にとって金銭的利益の大きい手法が拡がって以来、セキュリティ上の脅威は日々増大しています。日本を代表するような大企業が次々被害に遭っていることが報道され、それを見て危機感を持つ経営者も多いでしょう。ですが、いざとなると経営者は結局、セキュリティ投資を単なる情報システムへの費用と見なしがちです。また業務現場も、セキュリティ対策が打たれれば打たれるほど、仕事を邪魔されたとしか思わないものです。本講演では、この不幸な状態から抜け出すために、AI時代を迎えた企業情シスのあり方について提言します。
 立命館大学
情報理工学部 教授/京都大学博士(工学)
上原 哲太郎 氏
10:50-11:20 A-2スポンサーセッション
生成AI時代のランサムウェア攻撃に備える~「外部公開資産の可視化」とASMの実践
生成AIやOSINTの悪用により標的選定から攻撃までのスピードが飛躍的に高まっている。現在、ランサムウェア攻撃の感染経路は約8割強が外部公開資産経由であり、管理外の資産や設定不備のあるクラウドをAIが24時間探索する現代では、年1回の診断だけではリスクを抑えきれない。本講演では、世界最高峰のコンテスト実績を持つホワイトハッカーの知見を自動化したASMツール「ネットde診断」による最新の防御戦略を公開します。攻撃の「きっかけ」をASMで先回りして潰し、侵入後の「致命傷」を防ぐための、工数をかけない継続的な資産管理と戦略的脆弱性対策のポイントを徹底解説する。
 GMOサイバーセキュリティ byイエラエ株式会社
プロダクトサービス事業部
部長
市川 遼 氏
11:30-12:00 A-3スポンサーセッション
巧妙化するランサムウェアに“万能薬”は存在しない 「技術面」と「人の行動面」の両輪で強化するセキュリティ対策
近年、ランサムウェア攻撃はより巧妙化しており、100%の防御が難しいというのが実情です。セキュリティ強化はもちろんですが、被害発生時の影響を最小限に抑えるための準備も重要視されるようになっています。そのためには、「技術」の面と「人」の行動面の両輪での継続的な対策が必要不可欠。本セミナーでは、現代の脅威に対応するための対策と、組織のルールを継続して守るための環境づくりについてご紹介します。
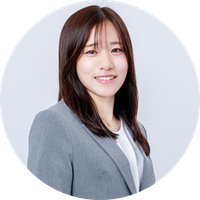 Sky株式会社
ICTソリューション事業本部 カスタマーサポート部 インストラクター課
一般
髙田 帆花 氏
12:00-13:00 休憩
13:00-13:30 A-4特別講演
セキュリティを事業継続力に~全社で取り組むレジリエンス強化~
YKK APではセキュリティを事業継続力に変えるべく、IT-BCMガイドラインの整備やセキュリティインシデント訓練など、サイバーBCPの高度化に取り組んでいます。 本講演では、有事の際に組織全体が連携し、迅速な意思決定を行えるよう推進してきたIT-BCP訓練についてご紹介します。 特にサイバー攻撃を想定したシナリオにおいて、初動対応や情報漏洩対応、記者会見対応の実践的な訓練を通じて、どのようにレジリエンスを強化してきたのか、その要点をお伝えします。
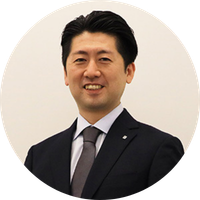 YKK AP株式会社
TRI統括部 テクノロジー&イノベーション部 部長
齋藤 充宏 氏
13:40-14:10 A-5スポンサーセッション
引継ぎ時間が命運を分ける。EDRのIRサービスを一気通貫でそろえる合理性
多くの企業で導入が進むEDR(Endpoint Detection and Response)。しかし、「アラートは検知したものの、次にとるべき具体的な対処がわからない」「社内に専門人材がおらず、対応が遅れてしまった」という課題を抱える企業が少なくありません。 どれだけ優れたEDRを導入しても、それを迅速なインシデント対応(IR)に繋げられなければ、被害の拡大を防ぐことは困難です。 本ウェビナーでは、EDRによる「検知」からIRによる「対処・復旧」までをシームレスに連携させる重要性を解説します。特に、同一ベンダーや一気通貫のサービスで揃えることで、なぜ有事のタイムラグを最小限に抑えられるのか、その具体的なメリットを最新の脅威動向を交えてご紹介します。
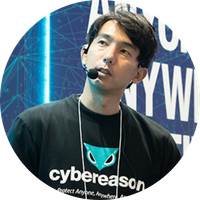 サイバーリーズン合同会社
事業推進部
シニア・ソリューション・スペシャリスト
関 尚文 氏
15:40-16:10 A-8特別講演
ランサムウェア被害への対応と教訓・事業を守る迅速な経営判断
2023年12月19日深夜、新聞製作システムがランサムウェア被害に遭った。 緊急会議の席上、経営陣は何を決め、何を指示したのか―。 新年号製作を進めている繁忙期、保存されていた紙面データのほとんどが消失。 ひとつの部署、社内だけでは解決できない問題が山積される中、連日顔を合わせる会議を開き ながら2カ月に及んだ復旧への道のり。同業他社との日頃からの連携や、読者からの意見の大切さをわかりやすく解説。
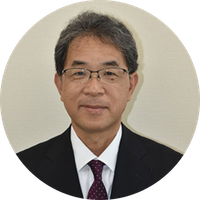 株式会社長野日報社
常務取締役総務・編集担当総務局長
小幡 義明 氏
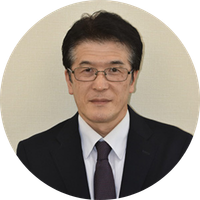 株式会社長野日報社
総務局部長・デジタル室長
渋井 秀樹 氏
主催
株式会社マイナビ TECH+セミナー運営事務局(プライバシーポリシー)
協賛
サイバーリーズン合同会社(プライバシーポリシー)
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
株式会社マクニカ(プライバシーポリシー)
Sky株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
高度化するランサムウェア、“検知型セキュリティ”では防ぎきれない攻撃 〜侵入されても、マルウ...
3.9 DAIKO XTECH株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIで高度化するランサムウェア、従来の検知型セキュリティでは防御が困難に
ランサムウェアによる被害は、企業規模や業種を問わず後を絶たず、事業停止や情報漏えいに直結する深刻な脅威となっています。近年は生成AIの悪用によって攻撃者が攻撃自体を効率化し、標的とする企業ごとに最適化した攻撃を絶えず展開できるようになりました。定義ファイルを基に脅威を検知する従来型のアンチウイルス(AV)では、超高速に生み出される未知のマルウェアには対処できません。また、攻撃後の早期検知・対処を主目的とするEDRでは、攻撃自体を防ぐことができず、かつ検知を回避・無効化するなどの攻撃手法により、その能力を十分に発揮できません。
未知のマルウェアだけじゃない、AV・EDRだけでは防げない時代へ
様々な脅威に備え、多くの企業はAVやEDRなど複数のセキュリティ製品をすでに導入しています。しかし、検知型セキュリティは「悪意ある挙動をいかに見つけるか」を前提とするため、検知をすり抜けようとする未知の手口に対しては、検知漏れの不安を完全に拭いきれません。加えて、近年ではVPN機器の脆弱性を悪用して社内NWに侵入され、正規のユーザー権限を奪取したり、ダークウェブ上で販売されている無効化ツールを用いて、AVやEDRが容易に無効化される事例も多発しています。ランサムウェア被害のニュースを見るたびに、自社が標的になった際に今の対策で本当に大丈夫なのか自信が持てない。そんな悩みを抱えるセキュリティ担当者の方へ—— 。
米政府を20年以上守るAppGuardが“実行”そのものを封じる
本セミナーでは、米国政府機関で20年以上にわたり採用されてきた「AppGuard(アップガード)」をご紹介します。 AppGuardは、たとえ侵入されても不正な動作を「実行させない」ことに主眼を置いた、OSプロテクト型の防御製品です。「やってはいけないことをさせない」という考え方に基づき、許可されていない挙動そのものを封じ込めることで、既知だけでなく未知のマルウェアの感染を防ぎます。クライアント版・サーバー版の両方を提供しており、Active Directoryや業務アプリケーションサーバーといった、重要サーバーの防御にも有効です。 AppGuardの防御技術は、米国政府機関で20年以上にわたり採用されてきた実績を持ち、これまでに累計で22,000社以上へ導入されています。 当日は、セキュリティを取り巻く社会情勢を整理しながら、“検知型セキュリティの弱点”や“弱点を補うための一つの解決策”を具体的にお伝えします。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:20 社会情勢と検知型セキュリティの限界(DAIKO XTECH講演)
14:20~14:50 AppGuard、AppGuard Serverご紹介(AppGuard Marketing講演)
14:50~15:00 質疑応答
主催・共催
DAIKO XTECH株式会社(プライバシーポリシー)
株式会社AppGuard Marketing(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
全国100社以上と話してみえた、SCS評価制度対応のリアルと落とし穴 〜製品導入だけでは進ま...
4.3 株式会社フーバー・クロステクノロジーズ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
全国100社以上との対話からわかった、5つのポイントとその解決策
2026年3月27日にSCS評価制度の大枠が発表されて以後の半年弱、名古屋、札幌、東京各地での展示会、100名近く集客をした複数回のWebinerなどの活動をしてきました。そして、全国100社以上、委託元、委託先、ベンダー、コンサルタントなど関連する様々な企業との対話で得た、SCS現場のリアルを余すことなくお伝えし、SCS評価制度対応で企業が迷いやすい5つの共通課題と、その解決の考え方を解説します。
あらためてSCS評価制度の概要と今後のスケジュール、そしてその進め方を解説
SCS評価制度への関心が高まり、制度概要や評価項目を学ぶ企業が増える一方で、実際の対応は各社の業務、組織、既存システムによって大きく異なります。特に、限られた人員と予算でセキュリティ対策を進める中堅・中小企業では、専任人材や予算が限られる中、取引先から求められる水準を意識しながら、既存対策をどこまで活用し、何を追加すべきかを判断しなければなりません。現在発表されている制度概要と今後のスケジュールを確認し、予算取りが近づき自社の状況に沿った進め方を決める段階へ移った今、他社の検討状況やつまずきやすい点を把握し、自社の現在地を客観的に確認することが重要です。
製品導入だけでは埋まらない、制度要件と現場運用のギャップ
SCS評価制度への対応を製品導入だけで進めようとすると、制度要件と現場運用の間にずれが生じ、導入後も課題が残る可能性があります。共通端末での1人1ID、頻繁な人員の入れ替え、既存製品との役割重複、部門間の責任分担などは、一般的な製品機能だけでは判断しにくく、企業ごとの実態に合わせた設計が必要です。その結果、対策を実施していても「本当に十分なのか」「優先順位は正しいのか」と確信を持てず、社内合意や予算化が進まないことがあります。製品を起点にしながらも、その導入だけで終わらせず、既存環境との整合、運用ルール、推進体制、優先順位までを一体で捉え、自社に合う現実的な進め方を整理し、無料の簡易診断や対策マップ、専門家による伴走支援を通じた、星取得に向けた次の一歩を具体化します。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 全国100社以上と話してみえた、SCS評価制度対応のリアルと落とし穴〜製品導入だけでは進まない5つのポイントと解決策を解説〜
11:45~12:00 質疑応答
主催
株式会社フーバー・クロステクノロジーズ(プライバシーポリシー)
協力
株式会社フーバーブレイン(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AI時代に、自社のアプリケーションセキュリティをどう組み直すべきか ~脅威環境の変化をとらえ...
4.5 株式会社アスタリスク・リサーチ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIによって変わる脅威を前に、アプリケーションセキュリティの前提が変わっている
生成AIの普及は、コード生成や開発効率だけではなく、アプリケーションセキュリティ(以下、AppSec)の前提そのものを変え始めています。
これまでは、攻撃の傾向も、システムを構成する部品も、開発と運用の進め方も、年単位で大きくは変わらないという前提がありました。その前提が、いま崩れています。
影響を受けているのは、「脆弱性を見つける方法」だけではありません。例えば、
- ばらまき型の攻撃が、狙い撃ちの精度を持つようになったこと
- OSSの配布経路や委託先も攻撃を受けており、サプライチェインリスクとなること
- AIを組み込んだシステムや開発環境など、守る対象そのものの変化
- 増し加わる修正対応を担う、開発運用チームの変化
など、システム開発のセキュリティ対応全体に影響が及んでいます。
一方で、多くの企業では、「AI時代にアプリケーションセキュリティをどう見直すべきか」という全体像を整理できないまま、従来と同じ考え方・同じ運用を続けているのが実情ではないでしょうか。
AppSec全体を見直す中で、「脆弱性診断」の役割も変わり始めている
こうした変化の中で、「AI時代に、自社は何を優先して備えるべきなのか」「脆弱性診断も、これまでと同じ発注・同じ診断内容で本当に良いのか」と悩む企業が増えています。
これまでの脆弱性診断は、「欠陥を発見すること」が大きな役割でした。しかし現在は、それだけでは十分ではありません。
AIによって攻撃手法やシステムの構造、サプライチェイン、開発体制まで変化した今、求められるのは、
- 自社が現在どのようなリスクにさらされているのかを把握すること
- 膨大な課題の中から、事業を止めないために優先して改善すべきポイントを見極めること
- その判断を経営や監査、取引先へ説明できる根拠を持つこと
です。つまり、脆弱性診断の役割も、「欠陥を見つけること」から、「改善の優先順位を決め、自社の判断基準を見直すためのもの」へと変わりつつあります。
AIによって変わるAppSecを踏まえ、脆弱性診断をどう組み直すべきか
本セミナーでは、まずAIによって変化したアプリケーションセキュリティの現在地を整理します。攻撃者の変化、サプライチェイン、システム、開発運用チームによる脆弱性対応体制という4つの視点から、企業がどのようなリスクにさらされているのかを俯瞰したうえで、AppSec全体として何を見直すべきかを解説します。
そのうえで、その具体策の一つとして、AI時代における脆弱性診断の新しい役割を取り上げます。単に欠陥を検出するのではなく、
- 自社に必要な診断をどう組み立てるか
- 膨大な指摘の中から改善に集中すべき対象をどう見極めるか
- 診断結果を、自社の判断基準や改善活動へどう生かすか
といった視点から、次回の診断計画や発注内容を見直すための考え方をご紹介します。
こんな立場の方/こんな課題を感じている方におすすめ
- 毎年一定規模の脆弱性診断を発注しており、来年度の計画や予算を検討している方
- AIによる環境変化を踏まえ、自社のAppSec全体をどう見直すべきか整理したい方
- サプライチェインやAI活用など、新しい脅威に対して現状の診断で十分か判断できていない方
- 大量の課題の中から、事業影響を踏まえて優先順位を決めたい方
- 品質保証、PSIRT、製品セキュリティ、開発、情報システム部門などで、診断方針・発注・予算に関与する課長クラス以上の方
※本セミナーは、これから初めて脆弱性診断を導入する方向けではなく、すでに脆弱性診断を実施しており、その役割や活用方法を見直したい方を対象としています。
本セミナーで持ち帰れること
AIによって変わる脅威環境を踏まえ、自社のアプリケーションセキュリティをどのような視点で見直すべきかという全体像を整理できます。
また、AI時代における脆弱性診断を、「欠陥を発見するためのもの」から、「改善の優先順位を決め、自社の判断基準を支えるもの」へと捉え直し、次回の診断計画や発注内容を見直すための判断軸をお持ち帰りいただけます。
そのうえで、この見極めを自社で実践するための選択肢として、アスタリスク・リサーチが提供する脆弱性診断を含むサービスのポートフォリオと、その特徴についてもご紹介します。
登壇者
 アスタリスク・リサーチ 代表取締役
岡田 良太郎
日本のセキュリティリサーチャ。 アプリケーションセキュリティ分野では、PSIRT、生産技術のアプローチから開発と運用の組織がセキュリティを実践できる状態をつくるための技術的・組織的支援に従事。 OWASP Japanリーダー、Hardening Project実行委員である。 2026年、東洋経済オンラインにて、AIのセキュリティリスクについて寄稿中。@okdt
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 AI時代に、自社のアプリケーションセキュリティをどう組み直すべきか
~脅威環境の変化をとらえる4つの視点と、これからの脆弱性診断の活用戦略~
11:45~12:00 質疑応答
主催
株式会社アスタリスク・リサーチ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【再放送】【情シス部門・開発責任者向け】Webサイトの網羅的な脆弱性診断を実現するには? 「...
4.0 株式会社エーアイセキュリティラボ
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年04月07日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
増えるWebサービス、増えない予算と人員
近年、DXの推進によりデジタルサービスが次々と生み出され、機能追加や改修の頻度も高まっています。そんな中、外部委託だけで脆弱性診断に対応すると、サービス数・診断回数ごとに費用がかさみ、診断までの調整(見積・日程調整・再診断など)も重荷となります。それにより、リリースサイクルに合わせて継続的に診断することが難しくなり、セキュリティレベルを落とさざるを得ないことも…。結果として、必要なタイミングで十分な診断ができず、リスクを抱えたままサービスを公開してしまうことにつながります。こうした背景から、ツール活用による診断内製化や、開発工程への組み込み(シフトレフト)を検討する企業が増えています。
内製化の壁。ツール選定・導入・運用の難しさ
ところが、脆弱性診断の内製化を進めようとしても、導入するツールの運用に専門スキルが必要で、診断方法や運用設計の勘所が分からないまま、取り組みが進まないケースもあります。また、Webサイトの画面や機能が増えるほど、セキュリティ部門では全体を把握しきれず、診断対象の抜け漏れ・診断品質のばらつきが起こりやすくなります。あるいは、診断サイト数や診断回数に制限があったり、従量課金になっていたりすると、結局コストの問題で、高頻度な診断が実現できないことも。
AeyeScanで抜け漏れを防ぎ、網羅的・継続的な診断と、シフトレフトの実現へ
本セミナーでは、株式会社エーアイセキュリティラボが提供するWebアプリケーション脆弱性診断ツール「AeyeScan」を取り上げ、外部診断だけに頼らず、内製化(ハイブリッド化)・シフトレフトを進めるためのポイントを解説します。AeyeScanは、誰でも簡単にプロ級の診断品質を可能にしながら、AIなどの自動化技術を駆使することで診断工数の削減を支援します。さらに、診断サイト数・診断回数が無制限の料金体系により、開発中のWebサービスでも頻繁に診断を実施しやすい点も魅力です。 セキュリティ強化のため、脆弱性診断を内製化を検討されている方は、ぜひご覧ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【情シス部門・開発責任者向け】Webサイトの網羅的な脆弱性診断を実現するには?「いつでも・だれでも」診断できる環境・体制づくり
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
株式会社エーアイセキュリティラボ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
特権ID悪用の"見逃しリスク"をどう防ぐか 〜統制を途切れさせない特権ID管理の実践ポイント〜
3.6 サイオステクノロジー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
巧妙化する攻撃と複雑化する特権ID運用の現状
企業システムを取り巻く環境は、クラウドサービスの利用拡大や環境分散により、特権IDの種類と数が増加し続けています。こうした複雑な環境で厳密な特権ID管理を行うのは非常に難しく、内部不正や標的型攻撃による特権IDの悪用が企業に深刻な影響を与える要因となっています。さらに、ログが分散し監査が追いつかない、アクセス制御が不十分になる、現場の運用負荷が増大するなど、管理面での課題が顕在化しています。
特権ID悪用を“止められない”運用リスク
多くの企業は特権IDの利用に関する承認フローやパスワード管理を整備していますが、アクセス権限の付与・剥奪がリアルタイムで行えない、利用時間や範囲を制御できないといった課題を抱えています。こうした制御の不十分さが、悪用発生時に気づけない、発生後に責任の所在を特定できない状況を生み出しています。また、業務継続を最優先とする環境では、セキュリティ強化が作業遅延につながるため、運用担当者が統制より可用性を優先せざるを得ず、構造的にリスクを抱え続ける状況が生まれています。
止められないシステムを守る特権ID管理の考え方と要点
本セミナーでは、特権ID悪用の“リスク”がどのように発生するのかを整理し、アクセス制御・証跡取得の観点から特権ID管理に求められるポイントを具体的に解説します。特に、ゲートウェイ型・エージェントレスで導入しやすく、アクセスの一元管理・利用プロセスの統制・操作記録を実現できる「SecureCube Access Check」を活用し、特権IDの利用を「必要な時に、必要な人だけが、必要な範囲で」行える仕組みを紹介します。また、特権ID管理基盤自体が障害で停止すると統制が失われセキュリティリスクが高まるため、システム可用性を確保する高可用クラスタソフトウェア「LifeKeeper」を用いて、特権ID管理基盤を「止めては困るシステム」として保護するアーキテクチャも併せて解説します。さらに、特権ID管理と高可用性対策を組み合わせ、止められない基盤を守りながら統制と運用効率を両立させる実践的アプローチをお伝えします。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 特権ID悪用の見逃しリスク
をどう防ぐか〜統制を途切れさせない特権ID管理の実践ポイント〜
15:45~16:00 質疑応答
主催・共催
サイオステクノロジー株式会社(プライバシーポリシー)
NRIセキュアテクノロジーズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【工場のサイバー攻撃対策】現場ネットワークにつながる機器をどこまで把握・防御できていますか?...
3.9 岡谷エレクトロニクス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
工場もサイバー攻撃の標的となる時代
製造業を狙ったサイバー攻撃は年々高度化しており、近年では生成AIの進化により、攻撃手法や脆弱性分析も高度化・効率化しています。
一方で、製造業ではDXの推進に伴い、これまで独立して運用されていた工場設備やOT環境もネットワークにつながるようになり、攻撃対象領域は拡大しています。被害は操業停止や情報漏えいにとどまらず、サプライチェーン全体へ波及する可能性もあることから、工場全体を俯瞰したOTセキュリティ対策がこれまで以上に重要となっています。
OT資産の全体像を把握できていますか?
しかしながら、多くの工場では設備の増設や更新が現場単位で進められ、長年にわたり資産管理が属人的に行われてきたことから、「どのような機器がネットワークにつながっているのか」「古いOSを搭載した機器がどれくらい稼働しているのか」を正確に把握できていないケースも少なくありません。
例えば、次のような状況に心当たりはないでしょうか。 ・脆弱性を抱えた機器が把握されないまま稼働している ・インシデント発生時に、影響を受ける機器の特定や隔離に時間がかかる
こうしたリスクを防ぐためには、OT資産の可視化を起点に、脆弱性の把握、不審な通信の監視、端末の保護・隔離までを一貫して実現できるOTセキュリティ対策が求められています。
三菱電機デジタルイノベーションとTXOne Networksが解説するOTセキュリティ対策
本セミナーでは、三菱電機デジタルイノベーション株式会社が提供するOT/ICSセキュリティソリューション「Nozomi Networks」によるOT資産の可視化、脆弱性の把握、不審な通信の検知と、「TXOne Networks」によるサポート終了OSを含む端末の保護やアクセス制御、脅威発生時の端末隔離を組み合わせ、製造現場におけるOTセキュリティ対策を強化する具体的なアプローチをご紹介します。
「まずは現場にどのような機器が存在するのか把握したい」「既存設備を止めずにOTセキュリティを強化したい」とお考えの方におすすめの内容です。
こんな方におすすめ
・工場・製造現場のOTセキュリティ対策を強化したい方 ・工場ネットワークに接続されているOT資産を可視化したい方 ・OT機器の脆弱性や不審な通信を効率的に把握したい方 ・古いOS端末を含め、既存設備を止めずにセキュリティ対策を実施したい方
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【工場のサイバー攻撃対策】現場ネットワークにつながる機器をどこまで把握・防御できていますか? ~OT資産の把握と脆弱性の可視化から、対策の優先順位付け、不審通信の検知、レガシー端末の保護まで~
13:45~14:00 質疑応答
主催・共催
岡谷エレクトロニクス株式会社(プライバシーポリシー)
三菱電機デジタルイノベーション株式会社(プライバシーポリシー)
TXOne Networks Japan 合同会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AI時代のWAF、マネージドルールをどう設定する?~AIボットなどAI時代の脅威に、Clou...
4.2 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
高度化・複雑化するWebへの攻撃、大規模サイトでは事業への影響も拡大
ECサイトやSaaSなど、事業の根幹をWebで支える企業が増えるなか、Webサイトを取り巻く脅威は高度化・複雑化しています。 不正アクセスや脆弱性を狙った攻撃、DDoSなど、対応すべきリスクは多岐にわたります。 特に、月間アクセス数やリクエスト数の多い大規模サイトでは、大量アクセスが発生した際のパフォーマンスや可用性への影響も大きく、安定稼働を維持しながらセキュリティを強化することが重要です。
AIボットの判別や膨大なログへの対応など、運用負荷も増大
大規模サイトでは、日々生成される膨大なログの確認や検知内容の精査、WAFルールの調整にも多くの工数がかかります。 さらに近年は、正規のAIクローラーから不正利用を目的とした悪性ボットまで、さまざまなボットがWebサイトへアクセスしています。 正規のボットであっても、アクセスが集中すればサイトへの負荷となるため、必要な通信と制御すべき通信を適切に判別することが求められます。 また攻撃側もAIをフル活用する昨今、既存の脆弱性を突く攻撃コードがAIによって瞬時に、かつ無数にバリエーション化(多様化)され、自動で送り込まれる時代に突入しています。 既存のWAF/CDNに課題を感じながらも、切り替え後の運用に不安があり、検討を進められていない企業もあるのではないでしょうか。
Cloudflare×WAFエイドで、統合防御と運用負荷の軽減を実現
本セミナーでは、GMOサイバーセキュリティ byイエラエとCloudflare Japanが共催し、 Cloudflareのエンタープライズソリューションと「WAFエイド」を組み合わせた、大規模サイトのセキュリティ対策と運用最適化の方法をご紹介します。 Cloudflareを活用し、WAF、CDN、DDoS対策、ボット対策などを単一基盤で統合管理する考え方に加え、既存サービスからの切り替えメリットや導入効果、移行の進め方を解説します。 あわせて、WAFエイドによるログ確認、検知内容の精査、ルール調整、自動遮断などの運用支援を通じて、Cloudflare導入後の運用負荷や複雑さをどのように軽減できるのかをお伝えします。
こんな方におすすめ
現在、Cloudflareエンタープライズを利用中の方 Cloudflareエンタープライズを検討中の方
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 AI時代のWAF、マネージドルールをどう設定する?~AIボットなどAI時代の脅威に、Cloudflare×WAF自動運用で統合防御と負荷軽減~
12:45~13:00 質疑応答
主催・共催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
Cloudflare Japan株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
見積価格の裏側と「安い診断」の落とし穴 ~上期の選定は正しかったか?下期に活かす、価格差か...
3.9 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2026年6月18日(木)に開催したセミナーと同じ講演内容を含んでおります。
こんな方におすすめ
エンドユーザー企業の情シス部・開発部の責任者 (※上期に診断ベンダーを選定した方、下期の選定・見直しを控えている方は特に)
価格差と品質の違いが分かりにくい理由
上期に「価格」を基準に診断ベンダーを選んだ企業も多いはずです。
しかし、その判断は本当に妥当だったのでしょうか。
下期の選定・予算検討を控えた今、価格差の裏側にある見えない差
を今一度見直しておくことをお勧めします。
予算承認や発注判断に関わる方にとって、「安さ」の意味を正しく理解することは、 インシデント後のコストや対外的な信頼損失を防ぐ上で重要な視点です。
「見積の価格差が大きく、どれを選べばいいか分からない」 「安い診断で本当に問題ないのか判断できない」 こうした問題は、実際に多くの現場で発生しています。
価格差は主に以下の要素で決まります。 ・診断の深さ(どこまで踏み込んで検証するか) ・エンジニアのスキル(攻撃者視点で検証できるか) ・手動検証の有無(ツール任せか、人が試行するか)
しかし、それらの違いは見積書だけでは判断しづらく、 比較の軸を持てないまま、予算や納期だけで判断せざるを得ないケースも多く見られます。
低価格ベンダー選定が招くリスク
コストを優先して低価格の診断を選んだ結果、重要な脆弱性を見逃してしまうケースも少なくありません。 特にツール中心の診断では、ビジネスロジックの欠陥や認可制御の不備、API設計の問題など、 人の視点でなければ発見が難しいリスクが、検知されないまま残ります。
インシデントが発生して初めて、診断の網羅性の差に気づくというケースも実際に起きています。 「安さ」で選んだ判断が後から大きなリスクとなることもあります。
判断軸を整理し、失敗しない選び方を解説
本セミナーでは、価格や提案内容だけでは判断できないポイントや失敗しない選定基準を解説します。 具体的には、診断手法の使い分け、価格差が生まれる構造、安価な診断の落とし穴、ベンダー比較時のチェックポイントを取り上げます。
ホワイトハッカーによる12,600件超の診断実績をもとに、発注前に持つべき現場の視点をお伝えします。 診断ベンダーの選び方に迷っている方や、現在利用中の診断サービスの網羅性に不安を感じている方は、ぜひご参加ください。 本セミナーを通じて、価格差の妥当性と手法の適切さを自分の言葉で説明できる判断軸を持ち帰っていただけます。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 見積価格の裏側と「安い診断」の落とし穴~上期の選定は正しかったか?下期に活かす、価格差から見抜く失敗しない
脆弱性診断の選び方~
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。