情報セキュリティ
最新&人気ウェビナー
-
特権ID管理だけで、不正操作や攻撃リスクまで把握できるか? 〜利用実態から...
2026/10/16(金)
-
拠点・クラウド・リモートが混在する企業ネットワーク、AI時代の攻撃からどう...
2026/10/20(火)
-
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体...
2026/10/20(火)
-
生成AIとどう共存する?利活用促進のためにおさえるべきリスクとポイントとは
2026/10/20(火)
-
内部不正対策の抜け穴「スマホによるPC画面撮影」をどう防ぐか? ~AIが撮...
2026/10/20(火)
-
【再放送】脆弱性診断だけで十分ですか? 〜攻撃シナリオで攻撃耐性を確かめる...
2026/10/21(水)
-
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ...
2026/10/21(水)
-
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージ...
2026/10/22(木)
-
【情シス部長・CISO向け】ハッカーは自社のどこを見て、どの脆弱性から狙う...
2026/10/26(月)
-

AI時代のWebアクセス急増と、いま企業が向き合うべきBot対策 ユーザー...
2026/10/27(火)
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-

サービス立ち上げの裏で積み上がる「認証負債」 〜事業スピードとセキュリティ...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
-
オンプレ接続の脱SSL VPN、高額な全社SASE/SSEしか選択肢はない...
2026/10/30(金)
-
そのVPN、侵入口になっていないか? 〜ランサムウェア対策で見直すASMと...
2026/10/30(金)
-
巧妙なメール攻撃、従業員全員への教育・対策に不安を感じていませんか? 〜全...
2026/11/02(月)
-
【工場長・IT/OT管理責任者向け】IT・OTで別々に対処する「ランサム対...
2026/11/04(水)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)

【再放送】Web攻撃はどう変化しているのか? ~2025年の攻撃傾向からみる、WAF導入後に...
3.8 バルテス株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年05月27日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
2025年のデータからみるWeb攻撃の変化
WebサイトやWebアプリを狙う攻撃は、従来から多いSQLインジェクションやファイルインクルードに加え、パストラバーサルや認証まわりを突く攻撃、自動化ツールを使った探索的なアクセスなど、手口の多様化が進んでいます。とくに中堅・中小企業では、対策の必要性を感じながらも専任人材や十分な予算を確保しにくく、どこまで備えるべきか判断が難しいという声も少なくありません。
導入後に見落としやすいWAF運用の課題
WAFはWeb防御の有効な対策の一つですが、導入しただけであらゆる攻撃に自動的に対応できるわけではなく、得意な領域と苦手な領域を理解したうえで活用することが欠かせません。しかし、実際には、初期設定のまま運用している、アラートやログを十分に確認できていない、誤検知を恐れて調整を後回しにしているといった状態が起こりやすく、守れている範囲を正しく把握できていないケースも見受けられます。未導入企業にとっても、導入前にこうした運用上の論点を知っておくことは、自社に合った対策を選ぶうえで重要な視点になります。
攻撃変化に対応する、WAF運用とチューニングの実践ポイント
本セミナーでは、バルテスが蓄積してきた実データをもとに2025年の攻撃傾向を整理しながら、WAFで防ぎやすい攻撃と追加対策が必要な領域を分かりやすく解説します。あわせて、導入後に見落としやすい運用上のポイント、攻撃傾向に合わせたチューニングの考え方、優先的に守るべき箇所を見極める進め方を、中小企業でも取り組みやすい形でご紹介します。
こんな方におすすめ
WAFを導入済みで、設定やチューニングが適切にできているか不安な方
WAFを導入しているものの、攻撃の変化に合わせた運用見直しのポイントを知りたい方
WAF未導入で、自社に必要なWeb防御の考え方や導入判断の基準を整理したい方
2025年の攻撃傾向を踏まえて、中小企業でも取り組みやすい対策を検討したい方
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:30 Web攻撃はどう変化しているのか?~2025年の攻撃傾向からみる、WAF導入後に侵害される理由とWeb防御の見直しポイント~
13:30~13:45 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
バルテス株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【製造業の生産管理者向け】EOL/EOS機器がランサムウェアの弱点に ~既存ネットワークに機...
4.0 三和コムテック株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害の拡大、EOL/EOS機器が製造現場の弱点に
近年、製造業を狙ったランサムウェア攻撃が増加しており、生産停止や出荷遅延など事業継続に深刻な影響を及ぼす事例が相次いでいます。特に、EOL/EOSを迎えた機器はアップデートやパッチ適用が難しく、ランサムウェア攻撃の侵入口や被害拡大の要因となる可能性があります。そのため、多くの企業がOTセキュリティ強化に取り組んでいますが、OT/IoTプロトコルに完全に対応することが困難であり、セキュリティの専門家のいない生産現場では、設計・導入・運用における現場の負荷が増大しています。
OT/IoT機器を制御し、マルウェア・ランサムウェアから防衛することがなぜ難しいのか
OT/IoT機器の多種多様なプロトコル全てに合わせた制御が困難であり、これを実現するには、既存のTX Oneをはじめとする一般的なIPS製品では、仕組みとしてゼロデイ攻撃に備えるには十分ではないことに加え、アップデート等の作業が大変煩雑になります。また、OT環境では、生産設備や制御システムへの影響を最小限に抑えることが最優先です。そのため、一般的なITセキュリティ対策のようにネットワーク構成を大きく変更することが難しく、セキュリティ対策の実施そのものが課題となっています。セキュリティ強化と安定稼働を両立する方法が求められています。
既存ネットワークに機器を追加するだけ、工場を止めずに実現する新しいOT防御策
本セミナーでは、既存のOTネットワーク構成を大きく変更することなく、機器を追加するだけで実現できる新しいセキュリティ対策について解説します。ランサムウェアをはじめとしたサイバー攻撃リスクへの備えを強化しながら、現場の運用負荷を抑える具体的な手法や導入のポイントを、事例を交えてご紹介します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 【製造業の生産管理者向け】EOL/EOS機器がランサムウェアの弱点に ~既存ネットワークに機器を追加するだけ、工場を止めずに実現する新しい防御策とは~
15:45~16:00 質疑応答
主催
三和コムテック株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

重要性が高まるSIEM/XDR、高額な費用が導入の壁に ~OSS活用で攻撃予兆を検知し、自社...
4.3 株式会社フォーセシステム
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ログは取得しているのに、攻撃の兆候に気づけない─SIEM/XDRによる横断分析の必要性
多くの企業では、AD・VPN・Firewall・Proxyといった主要機器のログを取得しています。しかし、それらのログが個別に管理されているだけでは、攻撃の兆候をひとつの流れとして把握することは困難です。 近年のサイバー攻撃は、短時間で派手に侵入するものだけでなく、数日から数か月にわたって徐々に進行するケースも増えています。1つ1つの挙動は「よくある操作」に見えるため、複数のシステムに分散した痕跡を横断的・時系列で分析しなければ、異常と判断できないことも少なくありません。そのため、収集した複数のログを一元管理し、相関分析によって早期に異常を検知するSIEM/XDRの重要性が高まっています。
ログ統合管理を始めたくても商用SIEM/XDRは「高額な費用」がネックに─中小・中堅企業に立ちはだかる導入の壁
SIEM/XDRの必要性を理解していても、商用製品は高額になりやすく、中小・中堅企業にとっては予算面が大きな壁となります。仮に商用製品を導入できたとしても、ログ取り込みの設計、アラートのチューニング、運用人材の確保といったハードルが高く、「導入しても回らない」という別の課題が残ります。結果として、ログ統合管理の重要性を感じながらも一歩を踏み出せず、対策が止まったままになってしまう企業も少なくありません。 中小・中堅企業に求められているのは、コストを抑えてスモールスタートでき、自社のリソースでも無理なく回せる、現実的な選択肢です。
「導入の壁」を越える、OSS「Wazuh」による低コストなログ一元管理と初動検知の始め方
本セミナーでは、SIEM/XDRの必要性を整理し、商用SIEM/XDRにおける費用感など、ログ統合管理を始めるうえでの課題を解説します。 また、課題の解決策として、低コストで始められるOSS統合セキュリティプラットフォーム「Wazuh」の活用方法を説明します。「Wazuh」による検知事例(ブルートフォース攻撃・DNSトンネリング等)も取り上げ、ログ一元管理と初動検知の具体的な運用イメージを持っていただける内容です。
当社はSIerとして日頃から障害対応や運用の現場を見ているため、単にWazuhを構築するだけでなく、顧客ごとのネットワーク構成や運用体制に合わせた現実的なアラート設計、運用マニュアル作成、ルールチューニング、追加対策の提案まで一貫して支援します。加えて、Wazuh単体ではなくネットワーク全体を踏まえて原因切り分けや改善提案ができることも、フォーセシステムの特長です。
OSS活用とITベンチャーならではの機動力を活かし、低コストで始めやすく、かつ導入後に運用が回る形まで支援できること。 それが、フォーセシステムが提供するWazuh導入・運用支援の価値です。
「自社だけでWazuhを導入・運用するのは不安がある」 「低コストで始めたいが、現場で使い続けられる形まで持っていけるか心配だ」 そのような企業に向けて、導入から運用定着までを見据えた実践的な進め方をお伝えします。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 重要性が高まるSIEM/XDR、高額な費用が導入の壁に ~OSS活用で攻撃予兆を検知し、自社単独導入のハードルを下げる方法を解説~
13:45~14:00 質疑応答
主催
株式会社フォーセシステム(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【再放送】年間数百件に及ぶ委託先のセキュリティ評価、膨大なチェックシート管理の負担をなくす新...
3.8 株式会社アシュアード
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2025年10月16日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
取引先経由の情報漏えいリスクが増加する2025年の現状
近年、サプライチェーンを狙ったサイバー攻撃は深刻化しており、ある調査では、従業員1,000名以上の企業の約6割が「取引先起因の情報漏えい、またはその可能性」があったと回答するなど、堅牢な自社対策だけでは安全を担保できない時代に突入し、セキュリティの脆弱な取引先や委託先が標的となるケースが増加しています。こうした背景から、金融庁や経済産業省のガイドラインでもサードパーティを含めたリスク評価の重要性が強調され、取引先のセキュリティ対策強化は企業にとって喫緊の課題であり、経営上の優先事項となっています。
年間数百件に及ぶ委託先評価が属人化・工数過多を招く
多くの企業では、委託先評価をチェックシートで実施していますが、その作成・更新・回収・確認には膨大な手間と時間がかかります。年間数百件以上の調査を限られた人員で対応するケースも珍しくなく、結果として評価作業が属人化し、判断基準のばらつきや回答の妥当性確認の難しさから品質低下を招いています。本業リソースを圧迫し、対応遅延やリスク見落としに直結する状況は多くの組織で共通の課題となっており、従来の手法では持続性・拡張性に限界が生じています。
第三者評価を活用しチェックシート運用を効率化する新手法
本セミナーでは、アシュアードが提供する「企業評価サービス」を活用し、従来のチェックシート運用の負担を軽減する新しい方法を紹介します。有資格のセキュリティ専門家がISOやNISTなどの国際標準に準拠した基準で評価を代行し、網羅性と客観性を担保します。さらに評価結果はプラットフォームで一元管理され、虚偽回答防止や最新リスクへの迅速な対応が可能となります。これにより、委託先評価にかかる工数を大幅に削減すると同時に、サプライチェーン全体のセキュリティ品質を高めることができます。効率化と信頼性強化を両立した実践的アプローチを具体的な事例を交えてご紹介します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 年間数百件に及ぶ委託先のセキュリティ評価、膨大なチェックシート管理の負担をなくす新しい方法とは
13:45~14:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
株式会社アシュアード(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【BOXのバックアップしてますか?】SaaS任せでは防げない データ損失への備え ~ランサム...
3.5 シスクラウドジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2026年5月27日(水)に開催したセミナーと同じ講演内容を含んでおります。
拡大するSaaS利用でクラウドへのデータ移行が進んでいる
リモートワークの普及やDXの進展を背景に、クラウドサービスやSaaSは企業活動を支える重要な基盤となっています。
Microsoft 365、Google Workspace、Slack、Salesforce、BoxなどのSaaSは、メッセージング、情報共有、ファイル管理、共同編集をクラウド上で実現し、業務効率化を支えています。
こうした利便性を背景に、企業ではこれまでローカルフォルダや社内サーバーで管理していたデータをクラウドへ移行する動きが加速しています。その結果、場所や時間にとらわれない柔軟な業務環境の整備が進んでいます。
高まる「重要データの損失リスク」
しかし、SaaSアプリケーションの活用が広がる一方で、データ損失リスクへの備えは後回しになりがちです。クラウド上で一元管理できることは大きな利点ですが、クラウドに保存しているだけでデータが守られるわけではありません。
ヒューマンエラーや誤削除、内部不正、ランサムウェアなどのサイバー攻撃に加え、SaaSベンダー側の障害やサービス停止によって、重要データの消失や業務停止が発生する可能性があります。さらに、多くのSaaSでは、データ保護の責任は利用者側にあるとされており、十分なバックアップ対策は企業自身が講じる必要があります。
特にBoxのようなファイル共有型SaaSでは、営業資料や契約書など、事業継続に直結する情報を扱うことも多く、内部・外部の両面からリスクを見据えた対策が欠かせません。加えて、SaaSデータのバックアップは、ISMS認証の取得・運用の観点からも重要なテーマとなっています。
データ損失リスクと、今すぐ始めるリスク回避策を解説
本セミナーでは、SaaSバックアップソリューション「SysCloud」を活用し、SaaS環境における重要データ損失リスクをどのように低減すべきかを、具体的な事例を交えて解説します。
「SysCloud」は、企業が利用するSaaSデータを安全にバックアップし、必要な時点へ迅速に復旧できるソリューションです。クリーンなバックアップスナップショットを保持し、ポイントインタイムでの復旧にも対応しているため、SaaS側の障害やデータ損失が発生した場合でも、事業継続性を確保することが可能です。
Box、Microsoft 365、Google Workspace、Slack、HubSpot、Salesforce などのSaaSを利用しており、データ損失やサービス障害に備えたバックアップ対策を検討しているシステム担当者の方に特におすすめです。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【BOXのバックアップしてますか?】SaaS任せでは防げない データ損失への備え~ランサムウェア・誤操作・サービス障害――組織として考える“事業継続性”のポイント~
11:45~12:00 質疑応答
主催
シスクラウドジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【リアル開催】セキュリティのプロが解説! 各ツールの”リアル” 脆弱性診断ツール比較セミナー
株式会社エーアイセキュリティラボ
本セミナーはオンサイト開催です
参加に関する詳細は主催企業より直接メールにてご連絡いたします。 「aeyesec.jp」「osslabo.com 」「majisemi.com 」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
セミナー概要
◆複数の診断ツールを比較し、特徴や違いを整理する
内製化を成功させる上で、重要な意思決定の一つが診断ツール選びです。しかし実際には、「違いがわからない」「結局どれが自社に合うのか判断できない」といったお声が少なくありません。ツール選びでは、コストだけではなく、精度や操作性、運用のしやすさを含め、自社の体制や目的に合ったものを見極めることが大切です。 本セミナーでは、主要な診断ツールを俯瞰しながら、それぞれの特徴や違いを整理し、何を基準に比較すべきかを解説します。根拠を持って選ぶために必要な視点をお持ち帰りいただけます。
◆「手動」と「自動」の両方を体験し、ツールの真価を確かめる
また、クラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」のハンズオンセッションもご用意しています。AeyeScanによる自動診断と手動診断の両方を体験することで、プロの視点やツールの使いこなし方をより実感いただけます。 また、ハンズオンを通じて生じた疑問や不安は、セキュリティエンジニアとして豊富な経験を持つ当社関根に、その場で直接ご質問・ご相談が可能です。「内製化を成功させたい」という方に、次のステップにつながる機会をご提供します。 ぜひご参加ください。
開催日時:2026年6月26日(金) 15:30~17:00(開場・受付15:00~15:30)
会場:神田スクエア(東京都千代田区神田錦町二丁目2番地1 KANDA SQUARE 3階 CONFERENCE B)
※オンラインでの配信はございません。 ※当日の詳細案内については、お申込受付後に別途後日メールにてご案内いたします。
持ち物:
参加受付用QRコード(事前に事務局よりメールにてご案内いたします) お名刺2枚(受付用と名札として使用予定) PC1台 ※スムーズなご体験のため、ご自身のノートPCをご持参ください。 (Webブラウザを使用します。アプリケーションのインストール等は行いません。)
このような方におすすめです
・脆弱性診断の内製化を検討しているセキュリティ担当者 ・内製化の最新アプローチを知りたい方 ・診断ツールの比較検討をしている方 ・脆弱性診断ツールの特徴や実際の操作感を体験したい方 ・セキュリティの専門家に直接質問・相談したい方
■講演者プロフィール
株式会社エーアイセキュリティラボ 執行役員 兼 CX本部長 関根 鉄平
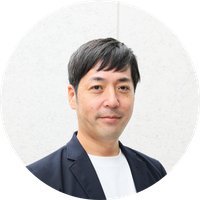
セキュリティエンジニアとして大手金融機関等の脆弱性診断に従事。その後、Webアプリケーション検査ツール・サポートチームの立ち上げをしつつ、アジャイル開発チームでのセキュリティを推進。2020年6月より現職。AeyeScanのカスタマーサクセスチームの責任者として脆弱性診断の自動化を支援。大規模イベントや大手企業での講演活動を多数行っている。『セキュリティエンジニアの知識地図』を共著。
株式会社エーアイセキュリティラボ CX本部プリセールスリーダー 髙橋 貴弘
小売店向けPOSレジサービス等のセールスとして約3年間従事したのち、定期通販向けカートシステム業界にてカスタマーサクセスリーダーを担当。 ECサイトにおけるDX推進を100社以上支援し、業務フロー改善やKPI設計にも深く関わる。 2023年より現職。プリセールスリーダーとしてAeyeScanの導入支援に多数携わり、エンタープライズからSaaSスタートアップまで、さまざまな企業の課題解決を支援している。
ご注意事項
フリーアドレス、携帯キャリアやプロバイダなどの個人アドレスでのお申込みをされる場合、ご参加をお断りすることがあります。 セミナーの内容は事前のお知らせ無く、変更する場合がございます。
プログラム
15:00~ 受付開始
15:30~16:00 知っておきたい「内製化のリアル」と「ツール選定のポイント」
複数のWeb診断ツールの特徴や違いを比較。操作性、検出精度、レポート品質、運用負荷など、選定時に見るべき具体的な観点を整理します。他社のツール選定・内製化の成功事例を交えながら、比較検討を前進させる視点をご提供します。
16:00~16:30 かんたん操作を体験!AeyeScanハンズオンセッション
AeyeScanの操作の両方を実際に体験。AIによる自動診断のスピードや精度、操作性を実感いただけます。また、手動診断も体感いただくことで、自動診断ツール活用のイメージがより具体的に描けるセッションです。ハンズオン形式ですので、診断未経験の方でもご安心ください。
16:30~17:00 操作体験で生まれた疑問をその場で解消―セキュリティの専門家に聞くQ&Aセッション―
操作体験を通じて生まれた皆様の疑問・質問に、ベテランセキュリティエンジニアである関根がその場で直接お答えします。AeyeScanの機能やサービスはもちろん、導入・体制作りや運用法など、実務に直結する課題をすぐに解消できる貴重な機会です。自社の状況に即した具体的な相談もどうぞ。
主催
株式会社エーアイセキュリティラボ (プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【情シス部長・CISO向け】ダークウェブ上に自社の情報が流出していることを経営陣に説明できま...
4.2 S2W Inc.
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア対策は、社内防御だけでは不十分になっている
近年、ランサムウェア攻撃は、単にシステムを暗号化して身代金を要求するだけでなく、窃取した機密情報をダークウェブ上に公開すると脅す「二重恐喝型」へと進化しています。
攻撃者は、脆弱性やマルウェアだけでなく、過去に漏洩した認証情報、顧客情報、取引先情報などを悪用し、侵入経路を探っています。
そのため、ファイアウォールやEDRなど社内側の対策に加え、自社に関する情報がダークウェブ上でどのように流通しているのかを把握することが、ランサムウェア対策の重要な前提になりつつあります。
社内では異常なし。でも、ダークウェブ上では自社情報が出回っているかもしれない
多くの企業では、社内ネットワークや端末の防御には投資していても、ダークウェブ上に流通する自社関連情報までは継続的に監視できていません。
例えば、 ・退職者や委託先のアカウント情報が、不正ログインに悪用される ・顧客情報や機密文書が出回り、二次被害や信用低下につながる ・攻撃者フォーラムで自社名が話題に上がり、攻撃対象として狙われる といったリスクが、知らないうちに進行している可能性があります。
また、ダークウェブ上の情報は日々変化するため、過去に一度調査を実施していたとしても、継続的な確認が欠かせません。「本当に対策済みなのか」「最後に確認したのはいつなのか」「一度きりの調査で終わっていないか」を定期的に見直すことが重要です。
加えて、漏洩情報を把握できても、優先度付けや関係部門・経営層への共有まで整理できていなければ、必要な対策に踏み切れないケースも少なくありません。
インターポールを含む国際機関・政府機関での実績を背景に、ダークウェブリスクを可視化
本セミナーでは、ランサムウェア対策を「被害が起きてからの対応」ではなく、ダークウェブ上の漏洩・流通情報を起点にした先制対処として捉え直します。
具体的には、自社に関連する漏洩アカウント、機密情報、攻撃者コミュニティ上の言及などをどのように検知し、優先度を付け、関係部門や経営層への説明につなげるかを解説します。
あわせて、インターポールを含む国際機関・政府機関での実績を背景に持つQUAXAR(クェーサー)を活用し、ダークウェブ上のリスクを継続的に把握する方法と、関係部門・経営層を巻き込みながら先制的に対応するための実践ポイントを紹介します。
なお、ご希望の企業様には、セミナー後の個別フォローとして、貴社従業員アカウントに関連するパスワード漏洩状況の件数を無償でご確認いただけます。自社の現状把握や、今後の対策検討にお役立てください。
こんな方におすすめ
・自社情報がダークウェブ上に流出していないか不安がある方 ・ランサムウェア対策を強化しているが、社内防御だけで十分か懸念している方 ・漏洩アカウントや外部委託先経由のリスクを把握したい方 ・ダークウェブ上のリスクを経営層に説明できる形で整理したい方 ・CISO、CSIRT、情報システム部門、セキュリティ企画部門の方
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 【情シス部長・CISO向け】ダークウェブ上に自社の情報が流出していることを経営陣に説明できますか?
10:45~11:00 質疑応答
主催・共催
S2W Inc.(プライバシーポリシー)
株式会社テクノプロ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【再放送】AIで巧妙化する標的型/CEO詐欺メール対策が情シスの運用負荷に ~低コストで回せ...
3.6 KIS Security株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年05月20日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
AIで巧妙化する標的型/CEO詐欺メールが増加。メール起点の脅威が止まらない
近年、標的型攻撃やビジネスメール詐欺(いわゆるCEO詐欺)に関わるメールは増加し、被害も拡大しています。IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威 2025[組織]」編では、4位に「機密情報等を狙った標的型攻撃」、9位に「ビジネスメール詐欺」が挙げられ、メールを起点としたサイバー攻撃は事業継続の大きな課題となっています。 さらに近年は生成AIの普及により、文面が不自然な日本語のメールは減り、より“本物らしい”メールを誰でも作れてしまう状況です。実在の取引先や経営層になりすました依頼(CEO詐欺)や、業務連絡に紛れた支払い指示・情報持ち出し指示など、見破る難易度は上がっています。 こうした状況を受け、多くの企業で標的型メール訓練を毎年実施していますが、準備・配信・集計・報告など情シスの運用負荷が高く、コストもかさみがちです。結果として訓練が“実施すること自体”が目的化し、形骸化してしまうケースも少なくありません。加えて、実際に従業員から不審メールが報告された際の対応状況を把握・管理しづらいという課題もあります。
コスト・工数・カスタマイズの壁、従来のメール訓練では不十分な理由
多くの企業・組織が標的型攻撃メールへの対策として従業員向けの「メール訓練」を実施しています。 従業員の意識向上や不審メールの識別スキル習得には有効ですが、コストや運用する担当者には大きな負担がかかることが課題です。 また、事前準備や訓練後の確認、メール環境に応じた除外設定、巧妙化する攻撃に対応したシナリオ作成、受信状況やクリック状況の集計などは多くの工数を要します。さらに、対象者別の内容を柔軟にカスタマイズできなかったり、訓練結果の確認が難しいサービスも少なくありません。 高度な訓練や配信数の増加に応じて追加費用が発生するケースもあり、コスト・工数・カスタマイズなどの壁が、継続的なメール訓練の実施を阻む大きな要因となっています。
3か月で150社(累計750社)が導入した「KIS MailMon」で実現する訓練の運用フローと管理のポイントを紹介
本セミナーでは、コストを下げてかつ訓練実施者の負担軽減や従業員のセキュリティ意識向上に役立つ方法として、標的型攻撃メール訓練サービス「KIS MailMon」をご紹介します。 KIS MailMonは、導入実績として2026年1~3月の3か月で150社(2022年10月にサービスリリースしてからは累計750社)が導入しており、300種類以上の訓練シナリオ(編集可)を備え、常に最新の攻撃手法に応じた攻撃メール訓練を継続的に実施できる点が特長です。また、新機能として不審メール報告・管理を強化します。これにより、従業員からの報告を受け付け、対応状況の把握や管理を効率化することで、報告の受け皿と運用フローの整備を支援します。 講演では、「KIS MailMon」で実現する訓練の運用イメージや不審メール報告・管理機能をデモを交えて解説します。 「メール訓練にかかるコストを下げてかつ訓練実施者の運用負荷を下げたい」「不審メールの報告対応を効率化したい」とお考えの企業・組織の担当者の方は、ぜひご参加ください
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 AIで巧妙化する標的型/CEO詐欺メール対策が情シスの運用負荷に~低コストで回せるメール訓練と結果を可視化する仕組み~
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
KIS Security株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

SCS評価制度で問われる、大企業・グループ会社のランサムウェア対策とは?〜VPN・ID悪用に...
3.7 ディーアイエスサービス&ソリューション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度で問われる、大企業・グループ会社におけるID管理・ネットワーク分離・検知体制の実装レベル
ランサムウェアの被害は依然として高水準で推移しており、国内企業の被害報告は年間を通じて止まる気配がありません。感染経路の大半はVPN機器やリモートデスクトップからの侵入が占めており、攻撃者はこうしたネットワーク境界の脆弱性を突いて侵入し、ID・認証情報を窃取しながら組織内部へと横展開していきます。 とりわけ大企業では、拠点やグループ会社が多い分だけVPN機器や認証基盤の数も増え、ID・権限管理が複雑化しがちです。実際に、大企業であってもVPN機器のバージョンを正確に把握できていなかったり、脆弱性が発見された際に対応機器を即時特定できなかったりするケースは珍しくありません。拠点ごとにセキュリティポリシーや運用レベルが異なる環境では、ゼロトラストの実現は容易ではなく、攻撃者にとっては「構造的な弱点」として映ります。
侵入後のラテラルムーブメントを検知・遮断できず、被害が組織全体に拡大する
ランサムウェア攻撃では、初期侵入そのものよりも、侵入後にネットワーク内部を横方向に移動する「ラテラルムーブメント」が被害の規模を決定づけます。攻撃者はVPNやリモートデスクトップ経由で足がかりを得た後、特権IDの窃取や権限昇格を繰り返しながら、重要なサーバやデータベースに到達します。この横展開を検知・遮断できなければ、1つの拠点への侵入が組織全体のシステム停止や情報漏洩に発展します。 しかし、多くの企業ではEDRなどのポイントソリューションを導入しているものの、侵入後の内部移動を横断的に監視する仕組みが整っていません。ID管理・ネットワーク監視・エンドポイント保護がそれぞれ分断されている環境では、ある領域で検知した脅威情報が他の防御層に即座に反映されず、攻撃者の横展開を許してしまうリスクがあります。ラテラルムーブメントを止めるには、ID・ネットワーク・検知の各層を連携させた「被害を局所化する仕組み」が不可欠です。
被害を局所化するための具体的な打ち手と、SCS評価制度にも繋がる対策
本セミナーでは、ランサムウェア攻撃による被害を局所化するための具体的な打ち手として、「ID管理・認証強化」「ネットワークセグメンテーション」「侵入後の検知・対応(XDR)」の3層で防御するアプローチをご紹介します。 1層目の認証強化には、Ciscoのクラウド型認証プラットフォーム「Cisco Duo」を活用します。Cisco Duoは多要素認証(MFA)やデバイスの健全性評価、適応型アクセスポリシーを提供し、IDの窃取や不正アクセスを入口で阻止します。2層目のネットワークセグメンテーションでは、ネットワークを論理的に分割し、万が一侵入を許しても攻撃者の移動範囲を特定のセグメント内に封じ込めます。3層目の侵入後の検知・対応には「Cisco XDR」を活用します。Cisco XDRは、ネットワーク・エンドポイント・メール・クラウド・アイデンティティの各領域を横断して脅威を検知し、ラテラルムーブメントを自動で封じ込める統合プラットフォームです。 また、経済産業省が運用開始を予定しているSCS(サプライチェーン強化に向けたセキュリティ対策)評価制度においても、被害拡大を防ぐための対策が重要な評価項目とされており、本セミナーで紹介する対策はその準備にもつながります。被害を局所化する仕組みの構築を検討されている方は、ぜひご参加ください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 大企業の構造的弱点を突くランサムウェアの侵入経路とは?〜VPN突破・ID悪用・横展開を検知し、被害を局所化する〜
13:45~14:00 質疑応答
主催・共催
ディーアイエスサービス&ソリューション株式会社(プライバシーポリシー)
シスコシステムズ合同会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。