情報セキュリティ
最新&人気ウェビナー
-
特権ID管理だけで、不正操作や攻撃リスクまで把握できるか? 〜利用実態から...
2026/10/16(金)
-
拠点・クラウド・リモートが混在する企業ネットワーク、AI時代の攻撃からどう...
2026/10/20(火)
-
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体...
2026/10/20(火)
-
生成AIとどう共存する?利活用促進のためにおさえるべきリスクとポイントとは
2026/10/20(火)
-
内部不正対策の抜け穴「スマホによるPC画面撮影」をどう防ぐか? ~AIが撮...
2026/10/20(火)
-
【再放送】脆弱性診断だけで十分ですか? 〜攻撃シナリオで攻撃耐性を確かめる...
2026/10/21(水)
-
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ...
2026/10/21(水)
-
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージ...
2026/10/22(木)
-
【情シス部長・CISO向け】ハッカーは自社のどこを見て、どの脆弱性から狙う...
2026/10/26(月)
-

AI時代のWebアクセス急増と、いま企業が向き合うべきBot対策 ユーザー...
2026/10/27(火)
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-

サービス立ち上げの裏で積み上がる「認証負債」 〜事業スピードとセキュリティ...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
-
オンプレ接続の脱SSL VPN、高額な全社SASE/SSEしか選択肢はない...
2026/10/30(金)
-
そのVPN、侵入口になっていないか? 〜ランサムウェア対策で見直すASMと...
2026/10/30(金)
-
巧妙なメール攻撃、従業員全員への教育・対策に不安を感じていませんか? 〜全...
2026/11/02(月)
-
【工場長・IT/OT管理責任者向け】IT・OTで別々に対処する「ランサム対...
2026/11/04(水)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)
社長を騙る詐欺メール、なぜフィルターもゲートウェイもすり抜けるのか? ~防げない"原因"を解...
3.8 デジタルテクノロジー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
メール対策を導入済みの企業でも、社長・役員を騙る詐欺メール(BEC)の被害・手口が急増
取引先や自社の経営層・役員になりすまし、正規のやり取りを装って送られてくる詐欺メール(BEC:ビジネスメール詐欺)による被害が、企業規模や業種を問わず後を絶ちません。すでに迷惑メールフィルターやメールゲートウェイを導入している企業でも、こうした攻撃を防ぎきれないケースが増えています。近年は生成AIの悪用によって文面がいっそう自然になり、“いつもの取引先”や“自社の役員”を装うメールが日常業務のなかに紛れ込むようになりました。受け取る側が不審だと気づくことは容易ではなく、従業員一人ひとりの注意に頼るだけでは防ぎきれない段階に入っています。
既存フィルターやゲートウェイをすり抜けて検知できず、なぜ止められないのか原因も掴めない
こうしたなりすましメールは、正規の送信元や自然な文面をまとうため、シグネチャや評価情報に基づく従来型のメールフィルターやゲートウェイでは検知が難しく、すり抜けてしまうことが少なくありません。その結果、受信者が危険に気づけないまま、対応が後手に回りがちです。さらに、仮に不審なメールを止められたとしても「なぜ危険だったのか」という理由を把握・説明できず、社内での報告や共有に苦慮する現場も少なくありません。何を追加で補えば守り切れるのか、有効な対処法を定めきれないまま不安を抱える企業は少なくありません。
API連携で実現するAI検知と可視化の仕組み、さらにUIデモ・費用感も含めた導入イメージも紹介
本セミナーでは、デジタルテクノロジーとバラクーダネットワークスジャパンが共催で、既存のメール対策では防ぎきれない社長・役員のなりすましメールやBECをどう止めるのか、その考え方と具体策をご紹介します。 第1部では、デジタルテクノロジーが最近の被害事例と手口の変化を紹介し、既存のフィルターやゲートウェイでは「なぜ防げないのか」という原因を整理します。 第2部では、バラクーダネットワークスジャパンが、メールセキュリティ「Barracuda Impersonation Protection」を活用したアプローチをご紹介します。本製品は、なりすましメールやBEC(ビジネスメール詐欺)、社長を騙る詐欺メールなどの検知を目的としたソリューションです。AIが社内の通信パターンを学習することで、正規の送信元や自然な文面を装い既存対策をすり抜ける異常なメールを検知し、顧客ごとの学習によって誤検知の低減も図ります。Microsoft 365やGoogle WorkspaceとAPIで連携する方式のため、既存のメールゲートウェイを置き換えることなく“追加”する形で導入できる点が特長です。あわせて、検知の状況や理由を可視化するダッシュボードを備え、社内への報告・説明にも活用できます。 当日は、実際の管理画面を用いたUIデモや費用感も交えながら、既存環境を変えずに、すり抜けていた社長・役員のなりすましメールを止めるための、具体的な導入イメージをお持ち帰りいただけます。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 社長を騙る詐欺メール、なぜフィルターもゲートウェイもすり抜けるのか?~防げない原因
を解き明かし、今のメール環境を変えずに止める方法~
13:45~14:00 質疑応答
主催・共催
デジタルテクノロジー株式会社(プライバシーポリシー)
バラクーダネットワークスジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
高度化するランサムウェア、“検知型セキュリティ”では防ぎきれない攻撃 〜侵入されても、マルウ...
3.9 DAIKO XTECH株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIで高度化するランサムウェア、従来の検知型セキュリティでは防御が困難に
ランサムウェアによる被害は、企業規模や業種を問わず後を絶たず、事業停止や情報漏えいに直結する深刻な脅威となっています。近年は生成AIの悪用によって攻撃者が攻撃自体を効率化し、標的とする企業ごとに最適化した攻撃を絶えず展開できるようになりました。定義ファイルを基に脅威を検知する従来型のアンチウイルス(AV)では、超高速に生み出される未知のマルウェアには対処できません。また、攻撃後の早期検知・対処を主目的とするEDRでは、攻撃自体を防ぐことができず、かつ検知を回避・無効化するなどの攻撃手法により、その能力を十分に発揮できません。
未知のマルウェアだけじゃない、AV・EDRだけでは防げない時代へ
様々な脅威に備え、多くの企業はAVやEDRなど複数のセキュリティ製品をすでに導入しています。しかし、検知型セキュリティは「悪意ある挙動をいかに見つけるか」を前提とするため、検知をすり抜けようとする未知の手口に対しては、検知漏れの不安を完全に拭いきれません。加えて、近年ではVPN機器の脆弱性を悪用して社内NWに侵入され、正規のユーザー権限を奪取したり、ダークウェブ上で販売されている無効化ツールを用いて、AVやEDRが容易に無効化される事例も多発しています。ランサムウェア被害のニュースを見るたびに、自社が標的になった際に今の対策で本当に大丈夫なのか自信が持てない。そんな悩みを抱えるセキュリティ担当者の方へ—— 。
米政府を20年以上守るAppGuardが“実行”そのものを封じる
本セミナーでは、米国政府機関で20年以上にわたり採用されてきた「AppGuard(アップガード)」をご紹介します。 AppGuardは、たとえ侵入されても不正な動作を「実行させない」ことに主眼を置いた、OSプロテクト型の防御製品です。「やってはいけないことをさせない」という考え方に基づき、許可されていない挙動そのものを封じ込めることで、既知だけでなく未知のマルウェアの感染を防ぎます。クライアント版・サーバー版の両方を提供しており、Active Directoryや業務アプリケーションサーバーといった、重要サーバーの防御にも有効です。 AppGuardの防御技術は、米国政府機関で20年以上にわたり採用されてきた実績を持ち、これまでに累計で22,000社以上へ導入されています。 当日は、セキュリティを取り巻く社会情勢を整理しながら、“検知型セキュリティの弱点”や“弱点を補うための一つの解決策”を具体的にお伝えします。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:20 社会情勢と検知型セキュリティの限界(DAIKO XTECH講演)
14:20~14:50 AppGuard、AppGuard Serverご紹介(AppGuard Marketing講演)
14:50~15:00 質疑応答
主催・共催
DAIKO XTECH株式会社(プライバシーポリシー)
株式会社AppGuard Marketing(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AI時代に、自社のアプリケーションセキュリティをどう組み直すべきか ~脅威環境の変化をとらえ...
4.5 株式会社アスタリスク・リサーチ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIによって変わる脅威を前に、アプリケーションセキュリティの前提が変わっている
生成AIの普及は、コード生成や開発効率だけではなく、アプリケーションセキュリティ(以下、AppSec)の前提そのものを変え始めています。
これまでは、攻撃の傾向も、システムを構成する部品も、開発と運用の進め方も、年単位で大きくは変わらないという前提がありました。その前提が、いま崩れています。
影響を受けているのは、「脆弱性を見つける方法」だけではありません。例えば、
- ばらまき型の攻撃が、狙い撃ちの精度を持つようになったこと
- OSSの配布経路や委託先も攻撃を受けており、サプライチェインリスクとなること
- AIを組み込んだシステムや開発環境など、守る対象そのものの変化
- 増し加わる修正対応を担う、開発運用チームの変化
など、システム開発のセキュリティ対応全体に影響が及んでいます。
一方で、多くの企業では、「AI時代にアプリケーションセキュリティをどう見直すべきか」という全体像を整理できないまま、従来と同じ考え方・同じ運用を続けているのが実情ではないでしょうか。
AppSec全体を見直す中で、「脆弱性診断」の役割も変わり始めている
こうした変化の中で、「AI時代に、自社は何を優先して備えるべきなのか」「脆弱性診断も、これまでと同じ発注・同じ診断内容で本当に良いのか」と悩む企業が増えています。
これまでの脆弱性診断は、「欠陥を発見すること」が大きな役割でした。しかし現在は、それだけでは十分ではありません。
AIによって攻撃手法やシステムの構造、サプライチェイン、開発体制まで変化した今、求められるのは、
- 自社が現在どのようなリスクにさらされているのかを把握すること
- 膨大な課題の中から、事業を止めないために優先して改善すべきポイントを見極めること
- その判断を経営や監査、取引先へ説明できる根拠を持つこと
です。つまり、脆弱性診断の役割も、「欠陥を見つけること」から、「改善の優先順位を決め、自社の判断基準を見直すためのもの」へと変わりつつあります。
AIによって変わるAppSecを踏まえ、脆弱性診断をどう組み直すべきか
本セミナーでは、まずAIによって変化したアプリケーションセキュリティの現在地を整理します。攻撃者の変化、サプライチェイン、システム、開発運用チームによる脆弱性対応体制という4つの視点から、企業がどのようなリスクにさらされているのかを俯瞰したうえで、AppSec全体として何を見直すべきかを解説します。
そのうえで、その具体策の一つとして、AI時代における脆弱性診断の新しい役割を取り上げます。単に欠陥を検出するのではなく、
- 自社に必要な診断をどう組み立てるか
- 膨大な指摘の中から改善に集中すべき対象をどう見極めるか
- 診断結果を、自社の判断基準や改善活動へどう生かすか
といった視点から、次回の診断計画や発注内容を見直すための考え方をご紹介します。
こんな立場の方/こんな課題を感じている方におすすめ
- 毎年一定規模の脆弱性診断を発注しており、来年度の計画や予算を検討している方
- AIによる環境変化を踏まえ、自社のAppSec全体をどう見直すべきか整理したい方
- サプライチェインやAI活用など、新しい脅威に対して現状の診断で十分か判断できていない方
- 大量の課題の中から、事業影響を踏まえて優先順位を決めたい方
- 品質保証、PSIRT、製品セキュリティ、開発、情報システム部門などで、診断方針・発注・予算に関与する課長クラス以上の方
※本セミナーは、これから初めて脆弱性診断を導入する方向けではなく、すでに脆弱性診断を実施しており、その役割や活用方法を見直したい方を対象としています。
本セミナーで持ち帰れること
AIによって変わる脅威環境を踏まえ、自社のアプリケーションセキュリティをどのような視点で見直すべきかという全体像を整理できます。
また、AI時代における脆弱性診断を、「欠陥を発見するためのもの」から、「改善の優先順位を決め、自社の判断基準を支えるもの」へと捉え直し、次回の診断計画や発注内容を見直すための判断軸をお持ち帰りいただけます。
そのうえで、この見極めを自社で実践するための選択肢として、アスタリスク・リサーチが提供する脆弱性診断を含むサービスのポートフォリオと、その特徴についてもご紹介します。
登壇者
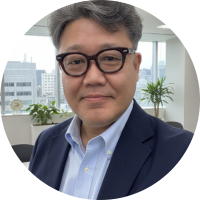 アスタリスク・リサーチ 代表取締役
岡田 良太郎
日本のセキュリティリサーチャ。 アプリケーションセキュリティ分野では、PSIRT、生産技術のアプローチから開発と運用の組織がセキュリティを実践できる状態をつくるための技術的・組織的支援に従事。 OWASP Japanリーダー、Hardening Project実行委員である。 2026年、東洋経済オンラインにて、AIのセキュリティリスクについて寄稿中。@okdt
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 AI時代に、自社のアプリケーションセキュリティをどう組み直すべきか
~脅威環境の変化をとらえる4つの視点と、これからの脆弱性診断の活用戦略~
11:45~12:00 質疑応答
主催
株式会社アスタリスク・リサーチ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【再放送】【情シス部門・開発責任者向け】Webサイトの網羅的な脆弱性診断を実現するには? 「...
4.0 株式会社エーアイセキュリティラボ
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年04月07日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
増えるWebサービス、増えない予算と人員
近年、DXの推進によりデジタルサービスが次々と生み出され、機能追加や改修の頻度も高まっています。そんな中、外部委託だけで脆弱性診断に対応すると、サービス数・診断回数ごとに費用がかさみ、診断までの調整(見積・日程調整・再診断など)も重荷となります。それにより、リリースサイクルに合わせて継続的に診断することが難しくなり、セキュリティレベルを落とさざるを得ないことも…。結果として、必要なタイミングで十分な診断ができず、リスクを抱えたままサービスを公開してしまうことにつながります。こうした背景から、ツール活用による診断内製化や、開発工程への組み込み(シフトレフト)を検討する企業が増えています。
内製化の壁。ツール選定・導入・運用の難しさ
ところが、脆弱性診断の内製化を進めようとしても、導入するツールの運用に専門スキルが必要で、診断方法や運用設計の勘所が分からないまま、取り組みが進まないケースもあります。また、Webサイトの画面や機能が増えるほど、セキュリティ部門では全体を把握しきれず、診断対象の抜け漏れ・診断品質のばらつきが起こりやすくなります。あるいは、診断サイト数や診断回数に制限があったり、従量課金になっていたりすると、結局コストの問題で、高頻度な診断が実現できないことも。
AeyeScanで抜け漏れを防ぎ、網羅的・継続的な診断と、シフトレフトの実現へ
本セミナーでは、株式会社エーアイセキュリティラボが提供するWebアプリケーション脆弱性診断ツール「AeyeScan」を取り上げ、外部診断だけに頼らず、内製化(ハイブリッド化)・シフトレフトを進めるためのポイントを解説します。AeyeScanは、誰でも簡単にプロ級の診断品質を可能にしながら、AIなどの自動化技術を駆使することで診断工数の削減を支援します。さらに、診断サイト数・診断回数が無制限の料金体系により、開発中のWebサービスでも頻繁に診断を実施しやすい点も魅力です。 セキュリティ強化のため、脆弱性診断を内製化を検討されている方は、ぜひご覧ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【情シス部門・開発責任者向け】Webサイトの網羅的な脆弱性診断を実現するには?「いつでも・だれでも」診断できる環境・体制づくり
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
株式会社エーアイセキュリティラボ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
特権ID悪用の"見逃しリスク"をどう防ぐか 〜統制を途切れさせない特権ID管理の実践ポイント〜
3.6 サイオステクノロジー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
巧妙化する攻撃と複雑化する特権ID運用の現状
企業システムを取り巻く環境は、クラウドサービスの利用拡大や環境分散により、特権IDの種類と数が増加し続けています。こうした複雑な環境で厳密な特権ID管理を行うのは非常に難しく、内部不正や標的型攻撃による特権IDの悪用が企業に深刻な影響を与える要因となっています。さらに、ログが分散し監査が追いつかない、アクセス制御が不十分になる、現場の運用負荷が増大するなど、管理面での課題が顕在化しています。
特権ID悪用を“止められない”運用リスク
多くの企業は特権IDの利用に関する承認フローやパスワード管理を整備していますが、アクセス権限の付与・剥奪がリアルタイムで行えない、利用時間や範囲を制御できないといった課題を抱えています。こうした制御の不十分さが、悪用発生時に気づけない、発生後に責任の所在を特定できない状況を生み出しています。また、業務継続を最優先とする環境では、セキュリティ強化が作業遅延につながるため、運用担当者が統制より可用性を優先せざるを得ず、構造的にリスクを抱え続ける状況が生まれています。
止められないシステムを守る特権ID管理の考え方と要点
本セミナーでは、特権ID悪用の“リスク”がどのように発生するのかを整理し、アクセス制御・証跡取得の観点から特権ID管理に求められるポイントを具体的に解説します。特に、ゲートウェイ型・エージェントレスで導入しやすく、アクセスの一元管理・利用プロセスの統制・操作記録を実現できる「SecureCube Access Check」を活用し、特権IDの利用を「必要な時に、必要な人だけが、必要な範囲で」行える仕組みを紹介します。また、特権ID管理基盤自体が障害で停止すると統制が失われセキュリティリスクが高まるため、システム可用性を確保する高可用クラスタソフトウェア「LifeKeeper」を用いて、特権ID管理基盤を「止めては困るシステム」として保護するアーキテクチャも併せて解説します。さらに、特権ID管理と高可用性対策を組み合わせ、止められない基盤を守りながら統制と運用効率を両立させる実践的アプローチをお伝えします。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 特権ID悪用の見逃しリスク
をどう防ぐか〜統制を途切れさせない特権ID管理の実践ポイント〜
15:45~16:00 質疑応答
主催・共催
サイオステクノロジー株式会社(プライバシーポリシー)
NRIセキュアテクノロジーズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【工場のサイバー攻撃対策】現場ネットワークにつながる機器をどこまで把握・防御できていますか?...
3.9 岡谷エレクトロニクス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
工場もサイバー攻撃の標的となる時代
製造業を狙ったサイバー攻撃は年々高度化しており、近年では生成AIの進化により、攻撃手法や脆弱性分析も高度化・効率化しています。
一方で、製造業ではDXの推進に伴い、これまで独立して運用されていた工場設備やOT環境もネットワークにつながるようになり、攻撃対象領域は拡大しています。被害は操業停止や情報漏えいにとどまらず、サプライチェーン全体へ波及する可能性もあることから、工場全体を俯瞰したOTセキュリティ対策がこれまで以上に重要となっています。
OT資産の全体像を把握できていますか?
しかしながら、多くの工場では設備の増設や更新が現場単位で進められ、長年にわたり資産管理が属人的に行われてきたことから、「どのような機器がネットワークにつながっているのか」「古いOSを搭載した機器がどれくらい稼働しているのか」を正確に把握できていないケースも少なくありません。
例えば、次のような状況に心当たりはないでしょうか。 ・脆弱性を抱えた機器が把握されないまま稼働している ・インシデント発生時に、影響を受ける機器の特定や隔離に時間がかかる
こうしたリスクを防ぐためには、OT資産の可視化を起点に、脆弱性の把握、不審な通信の監視、端末の保護・隔離までを一貫して実現できるOTセキュリティ対策が求められています。
三菱電機デジタルイノベーションとTXOne Networksが解説するOTセキュリティ対策
本セミナーでは、三菱電機デジタルイノベーション株式会社が提供するOT/ICSセキュリティソリューション「Nozomi Networks」によるOT資産の可視化、脆弱性の把握、不審な通信の検知と、「TXOne Networks」によるサポート終了OSを含む端末の保護やアクセス制御、脅威発生時の端末隔離を組み合わせ、製造現場におけるOTセキュリティ対策を強化する具体的なアプローチをご紹介します。
「まずは現場にどのような機器が存在するのか把握したい」「既存設備を止めずにOTセキュリティを強化したい」とお考えの方におすすめの内容です。
こんな方におすすめ
・工場・製造現場のOTセキュリティ対策を強化したい方 ・工場ネットワークに接続されているOT資産を可視化したい方 ・OT機器の脆弱性や不審な通信を効率的に把握したい方 ・古いOS端末を含め、既存設備を止めずにセキュリティ対策を実施したい方
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【工場のサイバー攻撃対策】現場ネットワークにつながる機器をどこまで把握・防御できていますか? ~OT資産の把握と脆弱性の可視化から、対策の優先順位付け、不審通信の検知、レガシー端末の保護まで~
13:45~14:00 質疑応答
主催・共催
岡谷エレクトロニクス株式会社(プライバシーポリシー)
三菱電機デジタルイノベーション株式会社(プライバシーポリシー)
TXOne Networks Japan 合同会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AI時代のWAF、マネージドルールをどう設定する?~AIボットなどAI時代の脅威に、Clou...
4.2 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
高度化・複雑化するWebへの攻撃、大規模サイトでは事業への影響も拡大
ECサイトやSaaSなど、事業の根幹をWebで支える企業が増えるなか、Webサイトを取り巻く脅威は高度化・複雑化しています。 不正アクセスや脆弱性を狙った攻撃、DDoSなど、対応すべきリスクは多岐にわたります。 特に、月間アクセス数やリクエスト数の多い大規模サイトでは、大量アクセスが発生した際のパフォーマンスや可用性への影響も大きく、安定稼働を維持しながらセキュリティを強化することが重要です。
AIボットの判別や膨大なログへの対応など、運用負荷も増大
大規模サイトでは、日々生成される膨大なログの確認や検知内容の精査、WAFルールの調整にも多くの工数がかかります。 さらに近年は、正規のAIクローラーから不正利用を目的とした悪性ボットまで、さまざまなボットがWebサイトへアクセスしています。 正規のボットであっても、アクセスが集中すればサイトへの負荷となるため、必要な通信と制御すべき通信を適切に判別することが求められます。 また攻撃側もAIをフル活用する昨今、既存の脆弱性を突く攻撃コードがAIによって瞬時に、かつ無数にバリエーション化(多様化)され、自動で送り込まれる時代に突入しています。 既存のWAF/CDNに課題を感じながらも、切り替え後の運用に不安があり、検討を進められていない企業もあるのではないでしょうか。
Cloudflare×WAFエイドで、統合防御と運用負荷の軽減を実現
本セミナーでは、GMOサイバーセキュリティ byイエラエとCloudflare Japanが共催し、 Cloudflareのエンタープライズソリューションと「WAFエイド」を組み合わせた、大規模サイトのセキュリティ対策と運用最適化の方法をご紹介します。 Cloudflareを活用し、WAF、CDN、DDoS対策、ボット対策などを単一基盤で統合管理する考え方に加え、既存サービスからの切り替えメリットや導入効果、移行の進め方を解説します。 あわせて、WAFエイドによるログ確認、検知内容の精査、ルール調整、自動遮断などの運用支援を通じて、Cloudflare導入後の運用負荷や複雑さをどのように軽減できるのかをお伝えします。
こんな方におすすめ
現在、Cloudflareエンタープライズを利用中の方 Cloudflareエンタープライズを検討中の方
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 AI時代のWAF、マネージドルールをどう設定する?~AIボットなどAI時代の脅威に、Cloudflare×WAF自動運用で統合防御と負荷軽減~
12:45~13:00 質疑応答
主催・共催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
Cloudflare Japan株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【再放送】【エンドユーザー企業対象】コスト vs 機能?!SASE・SSE ソリューション徹...
日本ビジネスシステムズ株式会社
本セミナーはWebセミナーです
本セミナーは、エンドユーザー企業の方が対象です。該当企業以外の方のお申し込みをお断りする場合がございます。
日本ビジネスシステムズ株式会社による運営のもと、セミナーを開催いたします。
ツールはon24を使います。 なお、「jbs.com」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
多くのご要望をいただきましたので、再放送の開催が決まりました。
コスト vs 機能?!SASE・SSE ソリューション徹底比較
従来の境界型ネットワークセキュリティでは対応しきれない課題が表面化する中、次世代のセキュリティ対策として注目を集めているのが SASE(Secure Access Service Edge)と SSE(Security Service Edge)です。 これらのソリューションは、セキュリティと利便性を両立し、クラウド環境にあるアプリへの安全なアクセスを提供します。その一方で、各ソリューションは機能面やコスト面で異なった特徴を持っており、特に「コスト」は多くの成長企業にとって重要な選定基準となっています。
本セミナーでは、Cato Networks や Cisco Secure Connect といった主要ソリューションを比較しながら、コストを抑えつつ自社に最適な SASE・SSE ソリューションを選定するための具体的なポイントをわかりやすく解説します。また、最新のユースケースを通して、SASE・SSE を導入することで得られる具体的なメリットや導入後の効果、ソリューション選定に向けた秘訣などをリアルにお伝えします。
SASE・SSE の導入検討中の方はもちろん、導入中の製品を見直して他のソリューションへの切り替えを検討している方には必見の内容となっています。ぜひご参加ください。
※ 2025年5月に開催し、ご好評をいただいたセミナーのリピート開催です。 ※ 同業の方の参加をお断りさせていただく場合があります。あらかじめご了承ください。
セミナー概要
開催日
2026年09月03日(木)12:10~12:45
アジェンダ
1.SASE・SSE とは? 2.なぜいま SASE・SSE なのか? - 現状の課題と SASE・SSE で解決できること - 3.SASE・SSE ソリューション比較 - コスト、機能面で比較してみる - 4.具体的なユースケースと選択のポイント 5.JBS 支援サービスの紹介
こんな方におすすめ
● 情報システム部門・セキュリティ部門の責任者・担当者 〇 セキュリティ業務を担当する方 〇 運用業務を担当する方
セミナー登壇者
古谷 果穂 日本ビジネスシステムズ株式会社 パートナーアライアンス本部 ハイブリッドクラウド部 ネットワーク&セキュリティ課
個人情報の取り扱いについて
1.記入いただきました個人情報に関しましては、当社“個人情報保護方針・個人情報の取り扱いについて”に則り、厳正に管理します。利用目的に関しましては、同方針の「当社が主催するセミナー・トレーニング参加者の方の個人情報の場合」に限定します。また、本イベント・セミナーの開催・運営に関する案内及び、当社の商品・サービスに関する案内・提案のご連絡の目的で、利用させていただきます。 2.記入いただいた情報を元に商品・サービスの情報や宣伝物等の提供、商品・サービスの提案をさせていただく場合がございます、ご了承ください。
主催
日本ビジネスシステムズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
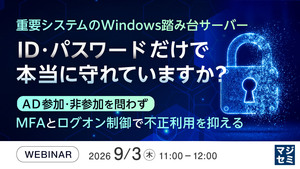
重要システムのWindows踏み台サーバー、ID・パスワードだけで本当に守れていますか? ~...
4.0 株式会社オーシャンブリッジ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
重要システムへの入口となる踏み台サーバー
基幹システムや業務サーバーなど重要システムへ接続する際、セキュリティを確保するために踏み台サーバーを経由させる企業も多いかと思います。踏み台サーバーはアクセスを集約し接続経路を限定するうえで有効ですが、その端末自体の認証がID・パスワードだけではセキュリティとしては弱く、サイバー攻撃などの危険にされされてしまいます。踏み台サーバーやオンプレミス環境(閉域網含む)に対して、MFAやログオン管理の実装について選択肢が少なかったり、重要システムへの入口であるにもかかわらず、そもそもセキュリティ強化にあまり費用をかけられないといったケースも多くあります。
ID・パスワードだけでは防げない不正ログイン
複雑なパスワードや定期変更を徹底していても、正規の利用者になりすましたログインを見分けることは困難です。また、踏み台サーバーにアクセスできるユーザー、端末、接続元、時間帯などの条件が整理されていない場合、通常とは異なる場所や時間からのログインを制限できず、不審な利用を発見するまでに時間を要します。さらに、ログイン履歴が十分に記録・確認されていなければ、インシデント発生時に誰が、いつ、どこから利用したのかを追跡できず、原因調査や監査対応にも影響します。
AD参加・非参加を問わないMFAとログオン制御
本セミナーでは、重要システムへの入口となる踏み台サーバーに対し、UserLockを活用してMFA、ログオン制御、利用状況の可視化を追加する方法をご紹介します。UserLockはAD参加・非参加問わず踏み台サーバーの認証強化として費用対効果の高いMFAや各種ログイン制御をWindowsログインに対して、コストを抑えて簡単に実装することができます。また、完全オンプレミスの仕組みのため閉域網でも利用が可能です。技術的な仕組みから、具体的なユースケースまで実践的な内容でお届けします。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 重要システムの踏み台端末、ID・パスワードだけで本当に守れていますか?~AD参加・非参加を問わず、MFAとログオン制御で不正利用を抑える~
11:45~12:00 質疑応答
主催
株式会社オーシャンブリッジ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。