情報セキュリティ
最新&人気ウェビナー
-
特権ID管理だけで、不正操作や攻撃リスクまで把握できるか? 〜利用実態から...
2026/10/16(金)
-
拠点・クラウド・リモートが混在する企業ネットワーク、AI時代の攻撃からどう...
2026/10/20(火)
-
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体...
2026/10/20(火)
-
生成AIとどう共存する?利活用促進のためにおさえるべきリスクとポイントとは
2026/10/20(火)
-
内部不正対策の抜け穴「スマホによるPC画面撮影」をどう防ぐか? ~AIが撮...
2026/10/20(火)
-
【再放送】脆弱性診断だけで十分ですか? 〜攻撃シナリオで攻撃耐性を確かめる...
2026/10/21(水)
-
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ...
2026/10/21(水)
-
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージ...
2026/10/22(木)
-
【情シス部長・CISO向け】ハッカーは自社のどこを見て、どの脆弱性から狙う...
2026/10/26(月)
-

AI時代のWebアクセス急増と、いま企業が向き合うべきBot対策 ユーザー...
2026/10/27(火)
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-

サービス立ち上げの裏で積み上がる「認証負債」 〜事業スピードとセキュリティ...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
-
オンプレ接続の脱SSL VPN、高額な全社SASE/SSEしか選択肢はない...
2026/10/30(金)
-
そのVPN、侵入口になっていないか? 〜ランサムウェア対策で見直すASMと...
2026/10/30(金)
-
巧妙なメール攻撃、従業員全員への教育・対策に不安を感じていませんか? 〜全...
2026/11/02(月)
-
【エンドユーザ向け】ランサムに狙われるVPN、パッチ対応を少人数情シスで抱...
2026/11/04(水)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)
【再放送】【エンドユーザー企業対象】コスト vs 機能?!SASE・SSE ソリューション徹...
日本ビジネスシステムズ株式会社
本セミナーはWebセミナーです
本セミナーは、エンドユーザー企業の方が対象です。該当企業以外の方のお申し込みをお断りする場合がございます。
日本ビジネスシステムズ株式会社による運営のもと、セミナーを開催いたします。
ツールはon24を使います。 なお、「jbs.com」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
多くのご要望をいただきましたので、再放送の開催が決まりました。
コスト vs 機能?!SASE・SSE ソリューション徹底比較
従来の境界型ネットワークセキュリティでは対応しきれない課題が表面化する中、次世代のセキュリティ対策として注目を集めているのが SASE(Secure Access Service Edge)と SSE(Security Service Edge)です。 これらのソリューションは、セキュリティと利便性を両立し、クラウド環境にあるアプリへの安全なアクセスを提供します。その一方で、各ソリューションは機能面やコスト面で異なった特徴を持っており、特に「コスト」は多くの成長企業にとって重要な選定基準となっています。
本セミナーでは、Cato Networks や Cisco Secure Connect といった主要ソリューションを比較しながら、コストを抑えつつ自社に最適な SASE・SSE ソリューションを選定するための具体的なポイントをわかりやすく解説します。また、最新のユースケースを通して、SASE・SSE を導入することで得られる具体的なメリットや導入後の効果、ソリューション選定に向けた秘訣などをリアルにお伝えします。
SASE・SSE の導入検討中の方はもちろん、導入中の製品を見直して他のソリューションへの切り替えを検討している方には必見の内容となっています。ぜひご参加ください。
※ 2025年5月に開催し、ご好評をいただいたセミナーのリピート開催です。 ※ 同業の方の参加をお断りさせていただく場合があります。あらかじめご了承ください。
セミナー概要
開催日
2026年09月03日(木)12:10~12:45
アジェンダ
1.SASE・SSE とは? 2.なぜいま SASE・SSE なのか? - 現状の課題と SASE・SSE で解決できること - 3.SASE・SSE ソリューション比較 - コスト、機能面で比較してみる - 4.具体的なユースケースと選択のポイント 5.JBS 支援サービスの紹介
こんな方におすすめ
● 情報システム部門・セキュリティ部門の責任者・担当者 〇 セキュリティ業務を担当する方 〇 運用業務を担当する方
セミナー登壇者
古谷 果穂 日本ビジネスシステムズ株式会社 パートナーアライアンス本部 ハイブリッドクラウド部 ネットワーク&セキュリティ課
個人情報の取り扱いについて
1.記入いただきました個人情報に関しましては、当社“個人情報保護方針・個人情報の取り扱いについて”に則り、厳正に管理します。利用目的に関しましては、同方針の「当社が主催するセミナー・トレーニング参加者の方の個人情報の場合」に限定します。また、本イベント・セミナーの開催・運営に関する案内及び、当社の商品・サービスに関する案内・提案のご連絡の目的で、利用させていただきます。 2.記入いただいた情報を元に商品・サービスの情報や宣伝物等の提供、商品・サービスの提案をさせていただく場合がございます、ご了承ください。
主催
日本ビジネスシステムズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【従業員数500名以上向け】ガイドライン対応のログ分析が進まないのは、なぜ? ~SIEM×S...
3.6 三菱電機デジタルイノベーション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ガイドラインで求められるログ分析が進まない
SaaSの利活用促進や、ゼロトラストアーキテクチャの浸透により、認証・端末・NW・アプリなどのログ量は増加傾向にあります。こうした中、ログの保管や、SIEM等を用いたログの収集・可視化に取り組む企業が増えています。しかし、各種ガイドラインで推奨される「ログを継続的に分析し、運用監視する」段階まで到達できていないケースも少なくありません。さらに、経済産業省および内閣官房国家サイバー統括室では、サプライチェーン全体のセキュリティ対策状況を共通基準で可視化する「SCS評価制度」の検討が進められており、今後は自社の対策状況を説明できる体制づくりも重要になります。加えて、フロンティアAIの進展により、脆弱性の発見や攻撃手法の高度化・高速化が進む可能性も指摘されています。こうした環境変化を踏まえると、ログを単に保管・可視化するだけでは不十分であり、脅威の兆候を継続的に分析し、運用監視につなげることが求められます。特に従業員数500名以上の企業では、対象システムやログの種類が多く、SIEM活用の難易度が上がりやすい傾向にあります。
ログは揃っているのに、分析・運用監視へつながらない
ログ分析を成果に繋げるには、SIEM を効果的に活用し、ログ収集から判断・対応までを一貫して運用できる体制づくりが重要です。しかし実際には、SIEM未導入でログの保管のみ実施しているケースや、SIEM導入済みでも分析の進め方やルール設計が定まらず、インシデントの予兆把握や適切な監視に繋げられないケース等、企業によって様々な課題があります。さらにSOC運用を担う人材不足により、分析・運用監視が属人化したり、重要な兆候の見逃しや対応遅れに繋がったりするリスクが高まっています。
SIEM×SOC 連携で“可視化”の先へ進める
企業にとって、限られたリソースの中で効果的な SIEM 活用・運用をどのように整備すべきかは、いま大きな課題となっています。 本セミナーでは、その課題感を整理したうえで、解決策として三菱電機デジタルイノベーション株式会社が提供する「セキュリティログ分析サービス」をご紹介します。各種ガイドラインで求められるログ分析を、専門人材の新規確保や複雑な基盤構築を行うことなく、実現するためのアプローチをお伝えします。ガイドライン対応を進めたい方、運用監視がうまく回らず課題を感じている方、また、サイバー攻撃対策として SIEM をどう始めるか悩んでいるセキュリティ運用部門・担当者の方は、ぜひご参加ください。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 ガイドライン対応のログ分析が進まないのは、なぜ?~SIEM×SOC 連携で“可視化”の先へ進める~
10:45~11:00 質疑応答
主催
三菱電機デジタルイノベーション株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
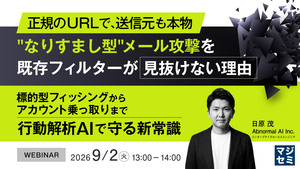
正規のURLで、送信元も本物、"なりすまし型"メール攻撃を既存フィルターが見抜けない理由 ~...
3.9 Abnormal AI
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
なりすまし・標的型フィッシングが巧妙化し、デバイスコードフィッシング等の新たな脅威も拡大
取引先や社内の担当者になりすまし、正規のやり取りを装って送られてくる標的型フィッシングは、年々巧妙化しています。攻撃者は実在する人物や過去のメールの文脈を巧みに利用するため、受け取る側が不審だと気づくことは容易ではありません。さらに近年は、正規のURLも送信元も本物を使用して認証情報を窃取する「デバイスコードフィッシング」のように、正規の仕組みそのものを悪用する新たな手口も広がっています。こうした攻撃は、メールの見た目だけでは判別が難しく、従業員一人ひとりの注意に頼るだけでは防ぎきれない段階に入っています。
正規ルートを装う攻撃は既存のメール対策では見抜けず、有効な対処法も定まらない
こうした攻撃は明確な悪意の痕跡を持たず、シグネチャや評価情報に基づく従来型のメールフィルターでは検知が困難です。Microsoft 365やGoogle Workspaceの標準的なセキュリティ機能を利用していても、正規の認証フローを悪用する攻撃や、乗っ取られた正規アカウントからのメールはすり抜けてしまうことがあります。その結果、日々大量に届くメールの確認やアラート対応に追われ、セキュリティ担当者の運用負荷は増す一方です。何を追加で補えば守り切れるのか、有効な対処法を定めきれないまま不安を抱える企業は少なくありません。
AIが正常な行動を学習し異常メールを即時検知し、主要なメール基盤に即日連携
本セミナーでは、Abnormal AIが、AIによる行動解析を基盤としたクラウドメールセキュリティ「Inbound Email Security」を活用し、従来型フィルターでは見抜けない高度なメール攻撃を検知するアプローチをご紹介します。 Inbound Email Securityは、組織内のユーザーやコミュニケーションの「正常な振る舞い」をAIが学習し、そこから逸脱する異常なメールを検知するソリューションです。正規のURLも送信元も本物の成りすましやBEC(ビジネスメール詐欺)など、明確な悪意の痕跡を持たず既存の対策をすり抜ける攻撃にも対応します。検知したメールは自動でメールボックスから除去できるため、担当者による手作業の確認・対応の負荷を軽減します。加えて、同社の行動解析AIは、サインインやデバイスなどの振る舞いの変化から、正規アカウントの乗っ取り(アカウントテイクオーバー)の検知にも対応します。 また、Microsoft 365やGoogle WorkspaceとAPIで連携する方式のため、既存のメール環境を変更することなく、短時間で導入できる点も特長です。当日は、従来型フィルターやMicrosoft Defenderでは防ぎきれない攻撃に対し、行動解析AIがどのように異常を捉えるのかを、具体的にお伝えします。
登壇者
 Abnormal AI Inc.
エンタープライズセールスエンジニア
日原 茂
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 正規のURLで、送信元も本物、なりすまし型
メール攻撃を既存フィルターが見抜けない理由~標的型フィッシングからアカウント乗っ取りまで、行動解析AIで守る新常識~
13:45~14:00 質疑応答
主催
Abnormal AI(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
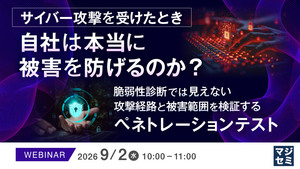
サイバー攻撃を受けたとき、自社は本当に被害を防げるのか? ~脆弱性診断では見えない攻撃経路...
4.1 パナソニック デジタル株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、非製造業の方が対象です。
サイバー攻撃が高度化する一方、自社がどこまで守れるかは見えにくい
金融・保険、流通・小売、物流、不動産、サービス業など、顧客情報や個人情報を扱う企業では、ランサムウェアや情報窃取を目的としたサイバー攻撃が深刻化しています。 EDR導入や脆弱性診断の実施など対策を講じていても、「実際に攻撃を受けた場合、本当に被害を防げるのか」「侵入された場合にどこまで影響が広がるのか」まで把握できている企業は多くありません。 脆弱性の有無を確認するだけではなく、攻撃者の視点で侵入可能性や被害範囲を検証することが重要になっています。
実際に攻撃されたら、自社の防御は本当に通用するのか
脆弱性診断は、システムに存在する脆弱性や設定上の問題を網羅的に把握するために有効です。 一方で、発見された弱点が実際に悪用できるのか、複数の弱点を組み合わせた場合にどこまで侵入・横展開されるのか、重要システムや情報にどの程度の影響が及ぶのかまでは分かりません。診断結果を受け取るだけでは、対策の実効性や、優先して対応すべき課題を判断しきれないこともあります。 実害につながるリスクを見極め、限られたリソースを効果的に配分するためには、攻撃者の視点から検証することが重要です。
攻撃者の視点で検証する、対策の有効性と侵入後の影響範囲
本セミナーでは、脆弱性診断とペネトレーションテストの違いを整理し、対策が機能するかを検証しないまま運用を続けた場合に、どれほどの被害につながり得るのかを解説します。 その上で、攻撃シナリオに基づき、侵入の可否や侵入後の影響範囲・被害規模をどのように検証するのか、その進め方をご紹介します。 また、パナソニック デジタルが提供するペネトレーションテストサービスの特徴や、診断事例・報告イメージも説明しますので、自社の防御を一度検証しておきたい方は、ぜひご参加ください。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 サイバー攻撃を受けたとき、自社は本当に被害を防げるのか? ~脆弱性診断では見えない攻撃経路と被害範囲を検証するペネトレーションテスト~
10:45~11:00 質疑応答
主催
パナソニック デジタル株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
知らぬ間にネットに晒されたWebサイトやVPN、ランサム攻撃の穴をどう防ぐか? 〜人手に頼ら...
3.9 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
生成AIとOSINTの悪用で攻撃準備は自動化・高速化し侵入経路が拡大
近年、企業が公開するWebサイトやVPN、クラウドサービスといった外部公開資産は、事業のデジタル化とともに増え続けています。一方で攻撃者は、生成AIやOSINT(公開情報の調査)を悪用し、こうした資産に潜む脆弱性の発見から攻撃の準備までを自動化・高速化させています。その結果、脆弱性が公開されてから悪用されるまでの時間は短くなり、狙われる侵入経路も広がり続けています。とりわけ、社内で把握しきれていない外部公開資産は、攻撃者にとって格好の入口になりかねません。
日々公開される膨大な脆弱性。全資産の精密診断は人員も予算も足りない
こうした脅威に対し、多くの企業ではすでに脆弱性診断を実施しています。しかし、日々公開される脆弱性は膨大で、どれから対応すべきか優先順位をつけられず、対応が後手に回りがちです。加えて、各部署が立ち上げたキャンペーンサイトなど、情報システム部門が把握・管理しきれていない資産も少なくありません。すべての資産に人手で精密な診断を行うには人員も予算も足りず、どこまで対策すればよいのか判断基準を持てないまま、不安を抱えるセキュリティ担当者は少なくありません。
見えていないIT資産が攻撃の入口にASMで実践するランサムウェア対策
本セミナーでは、ランサムウェア対策で見落とされがちな「侵入前の入口管理」に焦点を当て、ASM(Attack Surface Management)を活用した外部公開IT資産(Webサイト・VPN・クラウドサービス等)の棚卸しと、継続的な脆弱性診断の考え方を解説します。ドメインやIPアドレス、社名などのキーワードを入力するだけで関連する外部公開資産を自動で検出し、継続的に監視することで、診断の死角をなくすアプローチをご紹介します。 講演では、外部から到達可能なドメイン、サブドメイン、IPアドレス、公開ポート、VPN、クラウド上の公開サービス、証明書、EOL製品などを対象に、攻撃面の発見・情報収集・リスク評価・対応までをどのように運用に落とし込むかを整理します。 年1回の診断だけでは不安がある方、自社やグループ会社の外部公開資産を把握しきれていない方、ランサムウェア対策を「侵入される前」から見直したい方におすすめです。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 知らぬ間にネットに晒されたWebサイトやVPN、ランサム攻撃の穴をどう防ぐか?〜人手に頼らずASMで攻撃の入口を自動棚卸し、リスクの高い資産から優先的に診断・対処〜
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

AIを悪用したサイバー攻撃、侵入後の被害拡大をどう防ぐ? ~侵入後の横展開を平均38分で封じ...
3.7 ジェイズ・コミュニケーション株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIの活用でフィッシングや侵入活動が高度化・高速化
AIの進化により、サイバー攻撃は巧妙化・高速化しています。攻撃者は、標的の企業に関する情報収集や、自然な文面のフィッシングメール作成、脆弱性の探索などを効率化できるようになりました。侵入を許した後も、短時間で他の端末やサーバーへ攻撃を広げ、情報窃取やランサムウェア実行へ進むおそれがあります。 被害が全社へ広がれば、業務停止や情報漏えいなど、事業に深刻な影響を及ぼしかねません。 サイバー攻撃対策では、侵入を防ぐだけでなく、侵入後の被害拡大をいかに早く止めるかが重要です。
攻撃の検知はできても、後手に回る自社の対応
脅威を検知する仕組みを導入すれば、不審な挙動をいち早く捉えられます。 しかし、アラート発生後には、重要度の判断、影響範囲の調査、端末の隔離・駆除など、専門知識を要する対応が必要です。 限られた人員で通常業務と並行して運用する企業では、全てのアラートに速やかに対応することは容易ではありません。 夜間・休日を含めた24時間365日の監視・対応体制を自社で維持することも大きな負担です。 検知後の対応が後手に回れば、攻撃者の横展開を許し、被害範囲が広がるリスクがあります。
平均38分で被害拡大を止める、24時間365日のセキュリティ運用
本セミナーでは、AI活用で加速するサイバー攻撃の動向と、脅威検知の仕組みを導入した後に残る対応・監視運用の課題を解説します。 その上で、専門家が24時間365日体制で監視し、脅威の検知から調査、隔離・駆除、修復までを担うSophos MDRをご紹介します。 脅威検出から修復まで平均38分という迅速な対応に加え、Microsoft Defenderなど他社製品との連携により、既存環境を活かした監視体制の強化が可能です。 また、英文の脅威通知を日本語で把握するための自動通知翻訳プラットフォームについてもご説明します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 AIを悪用したサイバー攻撃、侵入後の被害拡大をどう防ぐ? ~侵入後の横展開を平均38分で封じ込めるフルマネージドMDRとは~
15:45~16:00 質疑応答
主催・共催
ジェイズ・コミュニケーション株式会社(プライバシーポリシー)
ソフォス株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

送信元調査が終わらず、DMARCがp=noneで止まっていませんか 〜品質管理手法でp=re...
4.0 株式会社Spelldata
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
他社の侵害事例から学ぶ、p=none放置のリスク
なりすましメール対策としてDMARCを導入していても、ポリシーがp=noneのままでは、攻撃メールを監視できても拒否することはできません。 実際の侵害事例を見ると、正規のメール送信経路や委託先、外部サービスを十分に把握できていないことが、対応の遅れや被害拡大につながります。 また、今年は、p=noneのドメインを利用した、なりすましメールを送る手法が流行しており、使われたドメインの評価が下がる事象が発生しています。 DMARC対応は、設定の有無ではなく、p=rejectまで移行し、継続的に運用できる状態をつくることが重要です。
全送信元を追うほど調査が長期化し、p=rejectへ進めない
DMARCレポートには、自社の正規送信元だけでなく、転送メールや把握していないIPアドレスも継続的に現れるため、すべてを個別に調査しようとすると対応が終わりません。 その結果、正規メールが届かなくなる不安からポリシーを強化できず、p=noneのまま数カ月から1年以上停滞するケースが生まれます。 課題は担当者の知識不足ではなく、調査範囲と優先順位を定めない進め方そのものにあります。
品質管理手法で対象を絞り、3カ月で移行を完遂する
本セミナーでは、品質管理手法の考え方を用いて、DMARCでp=rejectを達成するための分析する方法を解説します。 自社で制御できる直送メールと、制御できない転送メールを切り分け、調査対象を有限化することで、品質を落とさずp=rejectへの移行を進めます。 現在まで多種多様な企業様の分析支援で蓄積した知見を踏まえ、3カ月で完遂するための具体的な工程と判断基準を紹介します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 送信元調査が終わらず、DMARCがp=noneで止まっていませんか〜品質管理手法でp=reject移行を3カ月で完遂する方法〜
13:45~14:00 質疑応答
主催
株式会社Spelldata(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【再放送】見えない生成AI利用リスク、情シスはどう統制すべきか ~既存SASEでは捉えきれな...
3.7 チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年6月23日に開催されるセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
生成AI活用が現場で先行し、既存SASEでは想定していない利用が広がる現実
生成AIの業務活用が急速に広がる中、多くの企業で現場主導の利用が先行しています。ChatGPTなどの生成AIは手軽に業務へ取り込める一方で、従来のセキュリティ設計では想定されていない使われ方が増えており、既存のSASE環境だけでは十分に対応しきれないケースが増えています。AI活用は今後さらに拡大することが見込まれる中で、情報システム部門には「どこまで許容し、どのように統制すべきか」という判断が求められています。
ChatGPTなどへの入力内容が把握できず、機密情報の流出有無が分からない課題
生成AIの利用において特に問題となるのが、従業員がどのような情報を入力しているか把握できない点です。業務効率化のために活用が進む一方で、機密情報や個人情報が意図せず入力されている可能性を否定できず、情報漏えいリスクが“見えないまま”存在している状態にあります。既存のSASEでは通信の可視化や制御が限定的で、「許可するか、遮断するか」という二択にとどまり、現実的な運用との乖離が生じています。その結果、情シスとしてリスクをどこまで許容し、どのように統制すべきか判断できないまま、運用が続いている企業も少なくありません。
既存SASEを活かしたまま、生成AI利用の実態を可視化・制御する現実的な進め方を解説
本セミナーでは、こうした課題を踏まえ、既存のSASE環境を大きく変更することなく、生成AI利用の実態を可視化・制御するアプローチについて解説します。Check Point Browser Securityを活用することで、ブラウザを起点にAI利用の実態を把握し、リスクに応じた柔軟なポリシー制御を行う方法をご紹介します。従来の「許可/拒否」の二択ではなく、AI活用を止めることなくセキュリティを担保するための考え方を整理し、「まず何を把握すべきか」「どこまで制御すべきか」といった、情シスが判断するための軸を持ち帰っていただける内容です。
このような方におすすめ
・生成AIの業務利用が広がる中で、情シスとして統制のあり方に不安を感じている方 ・ChatGPTなどへの入力内容を把握できず、情報漏えいリスクに課題を感じている方 ・既存SASEではAI利用の可視化・制御が不十分だと感じている方 ・AI活用を止めずに、現実的な統制方法を検討したい方 ・SASEを更改せずに、追加施策でAI対応を実現したいと考えている
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 見えない生成AI利用リスク、情シスはどう統制すべきか~既存SASEでは捉えきれないAI利用の実態を可視化・制御する現実的アプローチ~
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握していますか? ~国際機関も...
4.1 S2W Inc.
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
貴社従業員パスワード漏洩状況の確認方法と実施の安全性について
本セミナー参加者限定で、パスワードの漏洩件数を確認できるサービスを無償で提供しております。 貴社のメールアドレスのドメイン名をキーワードに、ダークウェブ上に公開・流出している認証情報がないかをチェックします。調査対象は全てダークウェブなど外部の秘匿性の高いインターネットスペースであり、御社の社内ネットワークへのアクセスは一切ない状態で、外部における流出状況のみを確認させて頂きます。
金融庁・日銀からはフロンティアAIの対策要請も
こうした認証情報の漏えいリスクは、AIの進化によってさらに深刻さを増しています。2026年4月にはアンソロピック社がフロンティアAIモデル「ミュトス」を発表し、脆弱性の発見から攻撃コードの生成までを自律的かつ高速に行える能力が報じられ、国内外に大きな衝撃を与えました。こうした流れを受け、2026年5月には、金融庁が日本銀行と連名で「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請を公表しました。高度な汎用AI(フロンティアAI)の発展に伴い、脆弱性の発見や攻撃コードの生成が高速化し、脆弱性の発見から攻撃に至るまでの期間が大幅に短縮され得ることを背景に、経営層の直接関与のもとで資産管理・脆弱性管理・パッチ適用・監視対応・レジリエンスの強化を、おおむね1か月程度を目途に求める内容です。全国銀行協会も、これを踏まえたサイバーセキュリティ管理態勢の参考例を会員向けに発出しています。 この要請が示す構造的な課題は、金融機関に限らず、あらゆる業種の企業に共通するものです。攻撃のスピードが上がるほど、すでに流出した認証情報は攻撃者にとって脆弱性の悪用すら不要な「近道」となり、被害の起点になりやすくなります。年に一度の点検や事後の対応だけでは、こうした変化に追いつくことは困難です。攻撃者の視点で自社の漏えい・露出状況を継続的に可視化し、先回りして手を打つプロアクティブな備えが、これまで以上に重要になっています。
社内では異常なし。でも、ダークウェブ上では自社情報が出回っているかもしれない
多くの企業では、社内ネットワークや端末の防御には投資していても、ダークウェブ上に流通する自社関連情報までは継続的に監視できていません。
例えば、 ・退職者や委託先のアカウント情報が、不正ログインに悪用される ・顧客情報や機密文書が出回り、二次被害や信用低下につながる ・攻撃者フォーラムで自社名が話題に上がり、攻撃対象として狙われる といったリスクが、知らないうちに進行している可能性があります。
また、ダークウェブ上の情報は日々変化するため、過去に一度調査を実施していたとしても、継続的な確認が欠かせません。「本当に対策済みなのか」「最後に確認したのはいつなのか」「一度きりの調査で終わっていないか」を定期的に見直すことが重要です。
加えて、漏洩情報を把握できても、優先度付けや関係部門・経営層への共有まで整理できていなければ、必要な対策に踏み切れないケースも少なくありません。
インターポールを含む国際機関・政府機関での実績を背景に、ダークウェブリスクを可視化
本セミナーでは、ランサムウェア対策を「被害が起きてからの対応」ではなく、ダークウェブ上の漏洩・流通情報を起点にした先制対処として捉え直します。
具体的には、自社に関連する漏洩アカウント、機密情報、攻撃者コミュニティ上の言及などをどのように検知し、優先度を付け、関係部門や経営層への説明につなげるかを解説します。
あわせて、インターポールを含む国際機関・政府機関での実績を背景に持つQUAXAR(クェーサー)を活用し、ダークウェブ上のリスクを継続的に把握する方法と、関係部門・経営層を巻き込みながら先制的に対応するための実践ポイントを紹介します。
なお、ご希望の企業様には、セミナー後の個別フォローとして、貴社従業員アカウントに関連するパスワード漏洩状況の件数を無償でご確認いただけます。自社の現状把握や、今後の対策検討にお役立てください。
こんな方におすすめ
・自社情報がダークウェブ上に流出していないか不安がある方 ・ランサムウェア対策を強化しているが、社内防御だけで十分か懸念している方 ・漏洩アカウントや外部委託先経由のリスクを把握したい方 ・ダークウェブ上のリスクを経営層に説明できる形で整理したい方 ・CISO、CSIRT、情報システム部門、セキュリティ企画部門の方
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握していますか?~国際機関も採用するQUAXAR(クェーサー)で、漏洩リスクを可視化し、ランサムウェア対策を強化~
14:45~15:00 質疑応答
主催・共催
S2W Inc.(プライバシーポリシー)
株式会社テクノプロ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。