
ウェビナーアーカイブ(動画・資料)

SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか? ~中小企業も年内に...
3.8 デジタルテクノロジー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度は、10月以降で対応期限が意識され始める
サプライチェーン全体を狙ったサイバー攻撃が深刻化するなか、経済産業省は、企業のセキュリティ対策の実施状況を可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築を進めています。2026年3月には制度構築方針が公表され、★3・★4については2026年度末頃の制度開始(申請受付の開始)が目指されています。 さらに、要求事項・評価基準を満たす具体的な実装例などをまとめた評価ガイド等は、2026年秋頃を目途に公表される予定です。「何を、どこまで実装すれば良いのか」が具体的に示されることで、10月以降は自社の対応検討が一気に動き出すと見込まれます。発注元が取引の条件として一定のセキュリティ水準を求める場面も想定されており、受注側の企業にとっては、制度開始までの残り期間を逆算して「いつまでに、どこまで対応するのか」を具体的に決める時期に入ります。
特権IDの台帳管理や未活用のログのままでは証跡を提示できず、大手製品は高額で手が出ない
しかし、いざ着手しようとすると、現状の運用のままでは説明できない領域が見えてきます。管理者アカウントなどの特権IDが複数の担当者で使い回されていたり、Excelの台帳で管理されているままでは、「誰が、いつ、どのサーバーで何をしたのか」を後から証明することができません。 ログについても、機器やサーバーごとに出力されてはいるものの、収集・保管や確認の仕組みがなく、活用されないまま蓄積されているケースは少なくありません。求められた際に証跡として提示できる状態にはなっていない、というのが実情です。 一方で、対策のためのツールを検討すると、大手の製品は機能が多く高額であり、中小企業・中堅企業の予算や体制では手が出しにくいという声もあります。専任のセキュリティ担当を置けない企業では、導入後に運用しきれるのかという不安も残り、検討が前に進まないまま時間が過ぎてしまいます。
SCSの要件を整理したうえ、Password Manager ProとLog360で年内に対応を揃える進め方を知る
本セミナーでは、冒頭にデジタルテクノロジーがSCS評価制度の概要と評価の考え方をわかりやすく整理してお伝えします。 メインセッションでは、ゾーホージャパンがSCS評価制度が求める要求事項を幅広くカバーするManageEngineシリーズの全体像をご紹介します。なかでも特権ID管理とログ証跡の整備において注目度の高い「Password Manager Pro」と「Log360」について、実際の製品画面を交えたデモ形式で詳しくご紹介します。Password Manager Proは特権ID管理ツールで、申請・承認フローに基づく特権IDの貸し出し、操作画面の録画、利用履歴のレポート作成に対応します。Log360はSIEMソフトで、ネットワーク機器のSyslog収集やActive Directoryの変更監査、Microsoft 365監査などにより、ログの収集・分析・保管とレポート出力を行えます。 年内導入をご検討のみなさまを応援する特別価格キャンペーンも予定しています。 その他、無料トライアルや個別デモ、簡単なアンケートにご回答いただくことで、貴社の状況に合わせた製品情報をまとめてご案内する仕組みもご用意しています。 SCS対応を何から始めるべきか判断できずにいる方、特権ID管理とログ証跡の整備を年内に着手したい方は、ぜひご参加ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか?~中小企業も年内に対策が間に合う、特権ID管理とログ証跡の実装ステップ~
11:45~12:00 質疑応答
主催・共催
デジタルテクノロジー株式会社(プライバシーポリシー)
ゾーホージャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
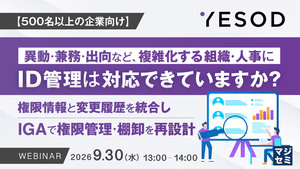
【500名以上の企業向け】異動・兼務・出向など、複雑化する組織・人事にID管理は対応できてい...
4.0 株式会社イエソド
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※本セミナーは、エンドユーザー企業かつ従業員500名以上規模の企業の方を対象としています。該当しない企業の方のお申込みは、場合によってはお断りさせていただくこともございます。あらかじめご了承ください。
異動・兼務・転籍、SaaS増加で複雑化するID管理
企業規模の拡大やグループ経営の進展に伴い、入退社だけでなく、異動・兼務・転籍・出向など人と組織の変化は複雑さを増しています。さらに、部門や子会社ごとにSaaSの利用が広がり、オンプレミスのActive Directoryや既存システムも併存することで、人事情報・組織情報・ID・権限情報が複数のシステムや台帳に分散し、情報システム部門が全体像を把握することが難しくなっています。既存のID管理基盤を導入していても、構築当時から組織構造や利用サービスが大きく変化し、現在の運用に十分対応できていない企業も少なくありません。
既存ID管理では権限情報と変更履歴が分断される
こうした環境では、人事異動のたびに各システムの権限を個別に変更したり、複数の管理画面や台帳を突き合わせて棚卸ししたりする運用が残りやすく、誰が、いつ、どの権限を持ち、どのように変更されたのかを一貫して説明できない状態が生まれます。特にグループ会社をまたぐ異動や兼務、SaaSとオンプレミスが混在する環境では、権限情報と変更履歴が分断され、剥奪漏れや過剰権限を防ぎながら継続的に統制することが困難です。結果として、棚卸しや監査のたびに担当者が情報を収集・確認する属人的な運用となり、既存ID管理の仕組みそのものを見直す必要性が高まります。
人・組織マスタを起点にIGAで権限管理を再設計
本セミナーでは、既存のID管理環境を前提に、人・組織情報を信頼できる統合マスタとして整備し、権限情報と変更履歴を結び付けて管理するIGAの考え方と具体的な再設計方法を解説します。YESODディレクトリサービスとYESODアカウントコントロールを活用し、人事情報、SaaS、IDaaS、Active Directoryなどを各社の環境に合わせて連携しながら、異動・兼務・転籍に伴うアカウント・権限変更や棚卸しを継続的に運用できる仕組みをご紹介します。既存システムをすべて置き換えることを前提とせず、自社環境に合わせてIGAへ刷新していくための具体的な進め方をお伝えします。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 異動・兼務・出向など、複雑化する組織・人事にID管理は対応できていますか?〜権限情報と変更履歴を統合し、IGAで権限管理・棚卸を再設計〜
13:45~14:00 質疑応答
主催
株式会社イエソド(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【ランサムウェア対策】SSL VPN/老朽化したネットワーク機器が、攻撃の侵入口に ~専任者...
3.8 株式会社ハイパー
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサム攻撃への備えとして、ネットワーク機器の見直しが求められている
ランサムウェアによる被害が相次ぐなか、企業には端末やサーバーだけでなく、社内外の通信をつなぐネットワーク機器まで含めた対策が求められています。なかでも、リモートアクセスに利用するSSL VPNや、長期間使い続けているファイアウォール、UTMなどは、脆弱性や設定不備が残れば攻撃の侵入口となりかねません。 また、2021~2022年頃に導入した機器が更新時期を迎えつつある企業では、保守期限や性能、現在の利用環境との適合性を見直す必要もあります。ランサムウェアへの備えを強化し、安全なネットワーク環境を維持するためには、老朽化した機器をそのまま使い続けるのではなく、自社の規模や要件に合った次世代機器への更新を計画的に進めることが重要です。
設定・運用が属人化し、現行要件の整理や次世代機器の比較検討が進まない
しかし、ネットワーク機器の設定や運用が特定の担当者に依存していると、現行環境の構成や設定内容、必要な機能を整理するだけでも大きな負担がかかります。日常業務と兼任する情報システム担当者や、専任のネットワーク・セキュリティ担当者がいない企業では、更新の必要性を認識していても、比較検討に必要な情報を揃えられないケースも少なくありません。 さらに、次世代ファイアウォールやUTMには複数の機種や機能、ライセンスがあり、セキュリティ性能だけでなく、通信性能、操作性、運用負荷、導入後のサポートまで含めて判断する必要があります。既存機器からどのように移行し、現在のネットワーク構成や設定を新しい環境へ引き継ぐのかも検討しなければならず、自社だけでは適切な選定基準や更新手順を定められないまま、リプレースが先送りされがちです。
企業規模ごとに最適化されたオールインワン機器とID管理、運用支援を紹介
本セミナーでは、ランサムウェア攻撃の動向を踏まえ、SSL VPNや老朽化したネットワーク機器を見直す必要性と、リプレース時に確認すべきセキュリティ機能、通信性能、運用性、サポート体制の比較軸を解説します。 具体策として、株式会社宝情報が取り扱うSMB向けUTM「Check Point Spark Firewall」を紹介します。ファイアウォールに加え、IPS、アンチウイルス、URLフィルタリング、アプリケーション制御などを一台に集約し、企業規模に応じたラインナップを備えています。また、日本語レポートによる運用状況の確認や、宝情報による既存環境からの移行、初期設定、ネットワーク構成に応じた導入支援も取り上げます。 さらに、クラウドRADIUS、クラウドLDAP、SAMLに対応し、ネットワーク機器からクラウドサービスまでのID管理・認証を支援する「SingleID」も紹介します。機器更新の比較軸を整理したい方、設定・運用の属人化や移行に課題を感じている方は、是非ご参加ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【ランサムウェア対策】SSL VPN/老朽化したネットワーク機器が、攻撃の侵入口に~専任者がいなくても回る運用支援と更新負担の軽い次世代UTMでセキュアな環境を実現~
11:45~12:00 質疑応答
主催・共催
株式会社ハイパー (プライバシーポリシー)
株式会社宝情報(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。