情報セキュリティ
最新&人気ウェビナー
-
知らぬ間にネットに晒されたWebサイトやVPNの穴をどう防ぐか? 〜ASM...
2026/11/10(火)
-
脆弱性パッチをすぐ適用できない現場事情とは?~修正・テスト・システム停止の...
2026/11/10(火)
-
【情シス部長・CISO向け】ハッカーが狙うエンタープライズ企業の傾向と悪用...
2026/11/10(火)
-
VPNを残したまま、SASEは始められる? 〜既存環境を活かしながら、段階...
2026/11/10(火)
-
【再放送】【大企業向け】WSUSに替わる安心・確実なWindowsアップデ...
2026/11/10(火)
-
【大規模オンプレ環境向け】「既知の脅威」が問題になる理由 〜AIによる大量...
2026/11/11(水)
-

相次ぐ国内サイバー被害、自社のセキュリティ対策は十分ですか? ~事例から学...
2026/11/11(水)
-
サイバー攻撃被害の報道が相次ぐ中、Webサイトはどう守る? ~AIで変わる...
2026/11/11(水)
-
SCS評価制度取得の先に・・・企業の実質的なサイバーセキュリティ強化を考える
2026/11/12(木)
-
【再放送】今さら聞けない「セキュリティ教育」の考え方〜形だけの教育から脱却...
2026/11/12(木)
-
SCS評価制度を前に、既知の脆弱性から未知の脅威まで対策できていますか? ...
2026/11/12(木)
-
【リアル開催】脆弱性診断 超入門
2026/11/12(木)
-
OCI/Oracle環境のバックアップ、ランサムウェア被害時にも本当に復元...
2026/11/12(木)
-
【情報システム・セキュリティ担当者向け】AIでユーザーの不審な行動をどう検...
2026/11/13(金)
-
「安い診断」脆弱性見逃しのリスク ~"失敗しない"脆弱性診断の選び方と下期...
2026/11/13(金)
-
【ユーザー企業向け】ログを収集・保存しているだけで、不正アクセスの兆候を見...
2026/11/17(火)
-
AIフィッシング、BEC、QRコード詐欺――巧妙化するメール攻撃の最新動向...
2026/11/17(火)
-
セキュリティ対策評価制度 ★3・★4への対応状況、見えていますか? 〜AI...
2026/11/17(火)
-
侵入される前提から、侵入させない前提へ ~AI時代に見直すゼロデイ対策~
2026/11/18(水)
-
徹底解説:SCS評価制度★取得に向けた準備と具体的な進め方 ~対取引先視点...
2026/11/18(水)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)
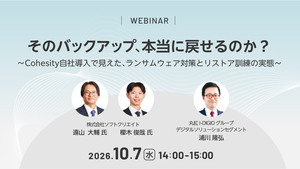
そのバックアップ、本当に戻せるのか? 〜Cohesity自社導入で見えた、ランサムウェア対...
丸紅情報システムズ株式会社
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「marubeni-idigio.com」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※ウェビナーツール「Zoom」を利用して開催します。 ※上記でご登録いただく個人情報の一部(氏名・メールアドレス)は、Zoom Video Communications, Incに提供いたします。
侵入防御だけでは足りない、今求められる「復旧力」
ランサムウェア攻撃が巧妙化する中、侵入を完全に防ぐことだけを前提とした対策には限界があります。万が一被害を受けた場合でも、データやシステムを速やかに復旧し、事業への影響を最小限に抑えるためには、「侵入させない」ための対策に加えて「侵入されても事業を止めない」ための備えが欠かせません。こうした背景から、バックアップにも単なるデータ保管ではなく、BCPやサイバーセキュリティを支える「復旧基盤」としての役割が求められています。
バックアップはある。でも本当に「戻せる」のか?
定期的にバックアップを取得していても、実際の障害やランサムウェア被害を想定した復旧確認まで十分に実施できていない企業も少なくありません。バックアップデータ自体を攻撃から守れるのか、必要なデータを正しく復元できるのか、担当者が有事の手順に沿って復旧できるのかといった点は、事前に確認しておく必要があります。「バックアップは取っているが、最後にリストアしたのはいつか分からない」「復旧手順はあるものの、実際に試したことがない」という状態では、いざという時に想定どおり復旧できないリスクが残ります。
自社導入事例で学ぶ、Cohesityとリストア訓練
本セミナーでは、セキュリティインテグレーターであるソフトクリエイトが、自社グループへのCohesity導入事例をもとに、ランサムウェア被害を想定したバックアップと復旧の考え方を具体的に解説します。Cohesityのイミュータブルバックアップや高速リストアといった特長に加え、実際の導入背景やバックアップ基盤を見直す際のポイントをご紹介します。さらに、自社導入を通じて見えてきた運用上のポイントや、有事に備えて実施するリストア訓練についても、現場での取り組みに即してお伝えします。
講演者

株式会社ソフトクリエイト ITソリューション技術部 部長 遠山 大輔 氏

株式会社ソフトクリエイト セキュリティサービス部 セキュリティサービスG 櫻木 俊哉 氏

丸紅I-DIGIOグループ デジタルソリューションセグメント デジタルプラットフォーム事業本部 アーキテクチャー技術部 技術第二課 浦川 隆弘
概要
開催日時 | 10月7日(水)14:00-15:00 開催場所 | オンライン(Zoom) ※途中入退室可 参加費 | 無料(事前登録制) 視聴方法 | 本セミナーはZoomウェビナーを使用して実施します。 本ページからのご登録後、会期当日までにZoomの登録URLをお送りしますので、 メール内のURLより参加をお願いします。 主催 | 丸紅I-DIGIOグループ デジタルソリューションセグメント デジタルプラットフォーム事業本部 お問合せ先 | ご不明な点等ございましたら、以下宛先までご連絡頂けますと幸いです。 丸紅I-DIGIOホールディングス株式会社 経営戦略本部 事業戦略部 E-Mail:DM@marubeni-idigio.com
主催・共催
丸紅情報システムズ株式会社(プライバシーポリシー)
株式会社ソフトクリエイト(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

AWS WAFを導入以降、継続的な保守運用ができていますか? ~専門知識や運用リソースがなく...
3.8 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
Web攻撃は増加の一方、WAFは導入して終わりではない
Webサイトやアプリケーションへの攻撃は年々増加しており、多くの企業がWAF(Web Application Firewall)を導入してセキュリティ対策を進めています。しかし、WAFは導入すれば安心というわけではなく、攻撃の傾向やアプリケーションの変更に応じてルールを継続的に見直す必要があります。誤検知を減らすためのチューニングや新たな攻撃パターンへの対応など、導入後の運用には専門的な知識と一定の工数が求められ、この負担は軽視できないものとなっています。
ルール調整・誤検知対応に追われ、脆弱性対策全体が後手に回る
情報システム部門の担当者が一人で複数のWebアプリケーションの運用を担っているケースでは、WAFのルール調整や誤検知対応に多くの時間を取られ、他の脆弱性対策にまで手が回らなくなってしまうという声が聞かれます。また、ルールの設定が複雑で自社に合った調整ができず、導入したまま運用を放置してしまっているケースも少なくありません。誤検知への対応に追われるあまり、本来注力すべきセキュリティ業務が後回しになってしまうことが、多くの現場で共通の課題となっています。
調査・ルール作成は専門家に任せ、すり合わせと最終判断だけでよい運用へ
本セミナーでは、GMOサイバーセキュリティ byイエラエが提供する「WAFエイド」をご紹介します。WAFエイドは、既存のAWS WAFをそのまま活かしながら、誤検知のチューニングや検知ルールの作成を専門家が代行するサービスです。24時間365日体制で専門家が監視・対応にあたり、お客様は検知ルールのすり合わせと最終判断を行うだけでよいため、複雑な運用にかかる工数を大幅に削減できます。WAFの運用負担を軽減し、他の脆弱性対策にもリソースを振り向けたい方は、ぜひご参加ください。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 AWS WAFを導入以降、継続的な保守運用ができていますか?~専門知識や運用リソースがなくても、継続的なルール調整・誤検知対応を実現する方法~
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

SCS評価制度、今のシステムと運用で★3・★4取得を目指せるのか ~運用中のガバナンスを活か...
4.5 株式会社インターネットプライバシー研究所
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
制度情報が出揃わない状態で下期突入、予算確保済みの企業にも判断材料が足りない
サプライチェーン全体のセキュリティ対策を可視化するSCS評価制度について、★3・★4は2026年度末頃の制度開始が目指され、具体的な実装例を示す評価ガイド等は2026年秋頃の公表が予定されています。制度対応を見据えて下期予算を確保し、準備に着手しようとする企業も増えています。 一方、制度開始が近づくなかでも、取得方法や具体的な要求事項に関する情報は段階的に示されている状況です。すでに対応方針を決めた企業にとっても、自社が★3・★4のどちらを目指すべきか、今あるシステムや運用でどこまで対応できるのかを判断する材料が十分に揃わず、具体的な計画へ落とし込めないケースがあります。
追加投資はいくら必要か、いつ動けば取得に間に合うか見通せない
判断が難しいまま対策を進めると、既存のソフトウェアや社内ルールで対応できる項目まで新たな製品導入の対象としてしまい、必要以上の投資につながる可能性があります。反対に、不足する対策の把握が遅れれば、要求事項が具体化した後に追加対応や手戻りが生じ、取得までのスケジュールが逼迫しかねません。 特に、ISMSやPマークなどの既存認証、社内で運用しているガバナンスと、SCS評価制度で求められる対応との関係を整理するには専門的な知見が必要です。制度開始から逆算して、いつまでに現状を棚卸しし、どの対策を優先し、追加予算をどこに配分するのか。製品の選定に注力してしまい、自社の現状を起点にした道筋を描けないことが大きな課題です。
既存のソフトウェアとガバナンスを起点に、不足する対策と道筋を整理
本セミナーでは、SCS評価制度の概要を要点に絞って整理し、★3・★4の選定、取得までのスケジュール、既存のソフトウェア・システム・ガバナンスを活用できる範囲、不足する対策の見極め方を解説します。 第1部では、インターネットプライバシー研究所が、現状の棚卸しから対応方針・アーキテクチャの整理、追加投資の要否判断までを支援する考え方をご紹介します。 第2部では、電通総研テクノロジーが、先行アセスメントの実例をもとに、追加投資の要否をどう見極めるか、その進め方をご紹介します。 予算は確保したものの具体的な進め方が見えない方、自社で着手した対策が適切か確認したい方は、ぜひご参加ください。 なお、開催日までに評価ガイド等が公表された場合、当日は最新の公表内容を反映して解説します。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 SCS評価制度、今のシステムと運用で★3・★4取得を目指せるのか~運用中のガバナンスを活かし、不足分を補うシステム対策の選定から取得までを支援~
10:45~11:00 質疑応答
主催・共催
株式会社インターネットプライバシー研究所(プライバシーポリシー)
株式会社電通総研テクノロジー(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【情シス・セキュリティ部門向け】生成AIで攻撃は加速、脆弱性診断は年1回でよいのか? ~AI...
3.8 株式会社エーアイセキュリティラボ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
「攻撃者はAIで見逃さない」時代に、DXとAI開発の加速で守るべき対象は増え続ける
生成AIの普及により、攻撃者は情報収集や攻撃手法の検証を効率化し、脆弱な箇所を見逃さずに突いてくるようになっています。一方で、DXの進展に伴い企業が管理すべきWebサイトやシステムは増加の一途をたどり、AIを活用した開発スピードの加速がその流れをさらに後押ししています。 「攻撃側は見逃してくれない」のに「守るべき範囲は際限なく広がる」——この非対称性こそが、いま情シス・セキュリティ部門が抱える新たな不安の正体です。
「網羅的・継続的・高頻度」に対策したくても、情シス単独では抱えきれない
この状況に対応するには、脆弱性診断を場当たり的に行うのではなく、網羅的かつ継続的に、かつ高頻度で実施する体制が求められます。 しかし情報システム部門だけでこれを回そうとすると、慢性的な人手不足がすぐにボトルネックになります。開発部門を巻き込もうとしても、セキュリティの専門的なスキルや知見が必要と思われてしまい、なかなか協力してもらうのも難しい実情があります。 情シス主導で抱え込むには荷が重く、開発部門に頼むにはハードルが高い。多くの企業で起きているこの板挟みが、セキュリティ対策の強化を妨げる大きな要因になっています。
専門集団が磨き上げたAeyeScanで、情シス主導のまま「いつでも・誰でも・好きなだけ」診断できる体制をつくる
本セミナーでは、生成AIによって攻撃側の効率が高まる一方、DXとAI開発の加速で守るべき対象が増え続けるという環境変化を踏まえ、情シス部門が開発部門と協力しながら、網羅的・継続的な脆弱性診断を実現する方法を解説します。 長年セキュリティと向き合い続けてきた、株式会社エーアイセキュリティラボ。同社が開発するクラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」は、誤検知や診断精度のばらつきといった従来の自動診断ツールの弱点を克服し、高度な専門知識をもたない担当者でも日常的に使いこなせるプロダクトです。対象URLを登録するだけで診断を開始でき、回数無制限のため費用や工数を気にせず「いつでも・誰でも・好きなだけ」診断できる環境を構築できます。 情シス部門に過度に依存することなく、開発部門も自分たちのペースで網羅的・継続的な診断をどのように実現するのか、製品デモを交えてご紹介します。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 【情シス・セキュリティ部門向け】生成AIで攻撃は加速、脆弱性診断は年1回でよいのか?~AIの自動巡回で、回数・価格を気にせず「いつでも・だれでも」診断できる体制へ~
14:45~15:00 質疑応答
主催
株式会社エーアイセキュリティラボ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか? ~中小企業も年内に...
3.8 デジタルテクノロジー株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度は、10月以降で対応期限が意識され始める
サプライチェーン全体を狙ったサイバー攻撃が深刻化するなか、経済産業省は、企業のセキュリティ対策の実施状況を可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の構築を進めています。2026年3月には制度構築方針が公表され、★3・★4については2026年度末頃の制度開始(申請受付の開始)が目指されています。 さらに、要求事項・評価基準を満たす具体的な実装例などをまとめた評価ガイド等は、2026年秋頃を目途に公表される予定です。「何を、どこまで実装すれば良いのか」が具体的に示されることで、10月以降は自社の対応検討が一気に動き出すと見込まれます。発注元が取引の条件として一定のセキュリティ水準を求める場面も想定されており、受注側の企業にとっては、制度開始までの残り期間を逆算して「いつまでに、どこまで対応するのか」を具体的に決める時期に入ります。
特権IDの台帳管理や未活用のログのままでは証跡を提示できず、大手製品は高額で手が出ない
しかし、いざ着手しようとすると、現状の運用のままでは説明できない領域が見えてきます。管理者アカウントなどの特権IDが複数の担当者で使い回されていたり、Excelの台帳で管理されているままでは、「誰が、いつ、どのサーバーで何をしたのか」を後から証明することができません。 ログについても、機器やサーバーごとに出力されてはいるものの、収集・保管や確認の仕組みがなく、活用されないまま蓄積されているケースは少なくありません。求められた際に証跡として提示できる状態にはなっていない、というのが実情です。 一方で、対策のためのツールを検討すると、大手の製品は機能が多く高額であり、中小企業・中堅企業の予算や体制では手が出しにくいという声もあります。専任のセキュリティ担当を置けない企業では、導入後に運用しきれるのかという不安も残り、検討が前に進まないまま時間が過ぎてしまいます。
SCSの要件を整理したうえ、Password Manager ProとLog360で年内に対応を揃える進め方を知る
本セミナーでは、冒頭にデジタルテクノロジーがSCS評価制度の概要と評価の考え方をわかりやすく整理してお伝えします。 メインセッションでは、ゾーホージャパンがSCS評価制度が求める要求事項を幅広くカバーするManageEngineシリーズの全体像をご紹介します。なかでも特権ID管理とログ証跡の整備において注目度の高い「Password Manager Pro」と「Log360」について、実際の製品画面を交えたデモ形式で詳しくご紹介します。Password Manager Proは特権ID管理ツールで、申請・承認フローに基づく特権IDの貸し出し、操作画面の録画、利用履歴のレポート作成に対応します。Log360はSIEMソフトで、ネットワーク機器のSyslog収集やActive Directoryの変更監査、Microsoft 365監査などにより、ログの収集・分析・保管とレポート出力を行えます。 年内導入をご検討のみなさまを応援する特別価格キャンペーンも予定しています。 その他、無料トライアルや個別デモ、簡単なアンケートにご回答いただくことで、貴社の状況に合わせた製品情報をまとめてご案内する仕組みもご用意しています。 SCS対応を何から始めるべきか判断できずにいる方、特権ID管理とログ証跡の整備を年内に着手したい方は、ぜひご参加ください。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 SCS評価制度に向け、特権ID管理・ログ証跡の対策準備は出来ていますか?~中小企業も年内に対策が間に合う、特権ID管理とログ証跡の実装ステップ~
11:45~12:00 質疑応答
主催・共催
デジタルテクノロジー株式会社(プライバシーポリシー)
ゾーホージャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

開発したWebシステム/アプリ、脆弱性診断の水準は十分ですか? ~AIコーディングやローコー...
4.1 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
規模や知名度は関係ない!サイバー攻撃者に狙われる「Webアプリ」、ローコード化、AIコーディングの裏で広がる“潜在的脆弱性”
Webアプリケーションはインターネットに常時接続され、攻撃者にとって最もアクセスしやすい入口であり、今やサイバー攻撃の主要標的です。 実際、DX推進やクラウドシフトで社内外からアクセス可能なWebアプリやスマホアプリが急増する一方、 自社開発やローコード/ノーコード、AIコーディングによる内製化が進み、セキュリティレビューや品質管理が不十分なままリリースされる事例も散見されます。 エンジニアがセキュリティを専門的に学んでいないケースも多く、脆弱なコードが放置されやすい状況です。 経済産業省やIPAのガイドラインでは診断実施を推奨し、製造・医療・金融などの業界では事実上の義務化が進行しています。 加えて、取引先からのサプライチェーン全体でのセキュリティ強化要請も高まっています。
正しく質の高い「脆弱性診断」を実施するには?
Webアプリやサーバーの脆弱性診断をベンダーに任せきりにしていませんか? 診断範囲や深さが不明確なままでは重要なリスクを見落とす危険があり、予算や期間の制約から対策が後手に回るケースも目立ちます。 「過去にツール診断を行ったが十分か不安」 「1年以上診断を実施していない」 「ECサイトや個人情報・決済機能を扱っており、リスクを抑えたい」 サービス拡大や新機能追加の局面で求められるのは、リスクを可視化し、優先順位を明確に示す“正しく、質の高い”脆弱性診断です。
世界No.1ホワイトハッカーも所属、“攻撃者視点”の脆弱性診断サービスが「可視化と優先順位付け」の課題を解決
本セミナーは「脆弱性診断を実施したいが、どこから始めるべきか」という企業・組織の情報システム部門、システム/アプリケーション開発部門、セキュリティ推進部門、DX推進部門などの担当者に向けて開催します。 脆弱性診断で重要なのは、単なるチェックリストではなく「攻撃者視点」でリスクを洗い出し、優先順位を付けることです。 その実践に欠かせないソリューションとして、GMOサイバーセキュリティ byイエラエが提供する「Webアプリケーション診断」をご紹介します。 同サービスでは世界No.1ホワイトハッカーも所属する診断チームがツールでは検出困難な論理的脆弱性まで手動で評価。1万6000件以上の実績をもとに実行可能な対策を提示します。 また、第三者の専門家による客観的評価により、自社システムのセキュリティリスクを可視化し、どの領域の対策が急務かを明確化に役立ちます。 自組織のセキュリティレベルを本気で見直すきっかけとして、ぜひ本セミナーへご参加ください。あわせて、目的や予算に応じた新たな診断プランの概要もご案内します。
来期の診断導入を検討している方、生成AIによるコード生成やローコード開発のセキュリティを見直したい方は、ぜひご参加ください。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 開発したWebシステム/アプリ、脆弱性診断の水準は十分ですか?~AIコーディングやローコードの落とし穴も解決、Webアプリ向けの新たな診断プランをご紹介~
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

Google Workspaceのデータが消失、必要なときに復旧できますか? ~SaaSのデ...
4.1 ヒビノグラフィックス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※ 本セミナーは、情報システム部門または同等の業務をご担当の方向けです。
Google Workspaceのデータにも、さまざまな消失リスクがある
メールやファイル、カレンダーなど、日々の業務に欠かせないデータが蓄積されるGoogle Workspace。 クラウド上のデータは安全だと思われがちですが、ユーザーによる誤削除や設定ミス、内部不正、ランサムウェアをはじめとするサイバー攻撃など、さまざまな要因によって重要なデータが失われる可能性があります。 こうした事態を未然に防ぐためのセキュリティ対策は重要です。しかし、あらゆるデータ消失を完全に防ぐことは困難です。
BCP・データレジリエンスの観点から重要になる「復旧できる仕組み」
だからこそ、「どう守るか」と同時に、「何か起きても、必要なデータを復旧できるか」という視点が重要になります。 BCPを考えるうえでも、業務に欠かせないSaaS上のデータを、万一の際に復旧できる状態にしておくことが重要です。 インシデントの発生を防ぐだけではなく、何か起きた場合にも必要なデータを取り戻し、業務を継続・再開できる状態を整えておく。こうした「データレジリエンス」の考え方が、SaaSの利用が拡大する中で重要になっています。
Google Workspaceのデータ保護・復旧のポイントを解説
本セミナーでは、Google Workspaceを利用する企業の情シス・セキュリティ担当者に向けて、SaaSデータを取り巻くリスクを整理するとともに、BCP・データレジリエンスの観点から、データ保護と復旧について考えておきたいポイントを解説します。 さらに、SaaSデータ保護「Keepit」を取り上げます。主要なSaaSを単一の基盤で保護し、SaaS本体から独立した環境にデータを保管することで、高度な専門知識を必要とせず、必要なデータを取り戻せる仕組みをご紹介します。
こんな方におすすめ
Google Workspaceを利用している企業の情シス・IT担当者 情報セキュリティやデータ保護を担当している方 Google Workspaceのデータ保護や復旧方法に課題や不安を感じている方 SaaSを含めたBCP対策やデータレジリエンス強化を検討している方
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 Google Workspaceのデータが消失、必要なときに復旧できますか?~SaaSのデータ消失に備える、データ保護と復旧の考え方~
13:45~14:00 質疑応答
主催
ヒビノグラフィックス株式会社(プライバシーポリシー)
協力
Keepit A/S(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

M365のランサムウェア対策、標準機能だけで十分ですか? ~Microsoft任せにしない「...
4.1 Hornetsecurity株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害が続く中、M365のデータ保護は十分か
Microsoft 365は、メール、ファイル共有、チャットなど日々の業務を支える重要な基盤となっていますが、ランサムウェア攻撃によるデータの暗号化や窃取が発生した場合、その影響は一部の端末にとどまらず、業務継続そのものに及ぶ可能性があります。入口対策やEDRなどを導入していても侵入リスクを完全になくすことは難しく、Microsoft 365を利用する企業には、被害を防ぐだけでなく「重要なデータを確実に復元できるか」「必要以上に情報へアクセスできる状態になっていないか」まで含めて、データ保護の設計を見直すことが求められています。
バックアップだけでは防げない、復旧不能と情報漏えいのリスク
バックアップを取得していても、本番環境と同じ権限や管理経路に依存していれば、攻撃時にバックアップまで影響を受ける可能性があり、「バックアップがあるから大丈夫」とは言い切れません。また、SharePointやOneDriveなどでアクセス権や外部共有が適切に管理されていなければ、重要なデータが意図しない相手から閲覧できる状態になるなど、情報漏えいにつながるリスクも残ります。Microsoft 365のランサムウェア対策では、バックアップの有無だけでなく、被害後のデータ復元と日頃のアクセス権管理まで含めて考える必要があります。
M365の「データ復元・情報漏えい対策」をどう実践するか
本セミナーでは、Microsoft 365におけるランサムウェア対策を「侵入を防ぐ」だけで終わらせず、被害発生時のデータ復元と、アクセス権管理による情報漏えい対策の両面から解説します。Microsoft 365とは独立した環境でデータを保護する365 Total Backupと、SharePointやOneDriveなどのアクセス権の可視化・棚卸しを支援する365 Permission Managerを例に、バックアップだけではカバーしきれないMicrosoft 365のデータ保護について、具体的な対策方法を紹介します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 M365のランサムウェア対策、標準機能だけで十分ですか?~Microsoft任せにしない「データ復元・情報漏えい対策」の実践~
15:45~16:00 質疑応答
主催
Hornetsecurity株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

M365標準対策だけで十分か?メールに仕込まれた指示でAIが機密情報を漏らす“AIハイジャッ...
4.0 チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIがメールを読むことで生まれた、“AIハイジャック”という新たな攻撃経路
フィッシングやBEC、なりすましメールなど、メールを起点とした攻撃は巧妙化を続けています。Microsoft 365の標準対策やメールセキュリティ製品を導入し、「不審なメールを開かない」「怪しいURLをクリックしない」といった利用者への注意喚起を行っている企業も多いでしょう。 しかし、Microsoft 365をはじめとする業務環境でAIがメールや社内情報を参照・処理するようになることで、メールに仕込まれた悪意ある指示をAIに読み取らせる「AIハイジャック」という新たな攻撃経路が生まれています。 その手法の一つが、メールなどに悪意ある指示を埋め込む「間接的プロンプトインジェクション」です。こうした新たな脅威では、利用者がメールを開いたり、リンクをクリックしたりしなくても、AIによる処理を起点として攻撃が進み得る点が、これまでの利用者への注意喚起だけでは捉えにくい特徴です。 AI活用が業務に広がる中、「怪しいメールは人が見抜く」という前提だけでは捉えきれないリスクが生まれています。メールセキュリティにも、こうした新たな攻撃経路を踏まえた備えが求められています。
クリックや開封をしなくても進む攻撃に、M365標準対策だけでどこまで備えられるのか
Microsoft 365の標準対策や既存のメールセキュリティをすでに利用している企業にとって、問題は「何も対策していない」ことではありません。現在の対策でどこまで守れており、AIハイジャックなどの新たな脅威を踏まえて追加対策が必要なのか判断しにくいことにあります。 ・現在のM365標準対策やメールセキュリティで、どこまでメール攻撃に備えられているのか ・AIがメールや社内情報を参照・処理することで生じる新たなリスクに、どう備えるべきなのか ・クリックや開封を必要としない攻撃に、利用者への注意喚起だけで十分なのか ・新たな脅威を踏まえ、自社では受信対策をさらに強化すべきなのか こうした点を整理できないままでは、新しい攻撃手法を知っても、それが自社にとってどのようなリスクになるのか、現在のメールセキュリティを見直す必要があるのかを判断できません。 だからこそ今、M365標準対策や既存メールセキュリティを利用している企業こそ、新たなメール脅威を踏まえて受信対策のあり方を見直すことが重要になっています。
最新のメール脅威と、Check Point Email Securityによる受信対策を解説
本セミナーでは、チェック・ポイント・ソフトウェア・テクノロジーズより、最新のメール脅威・攻撃動向を取り上げ、AIハイジャックやプロンプトインジェクションなど、クリックや開封を必要とせず進み得る新たなメール起点の脅威について解説します。 後半では丸紅I-DIGIOより、最新のメール脅威に対する受信対策として「Check Point Email Security」を紹介します。既存環境への導入イメージにも触れながら、新たなメール脅威に対して受信段階のセキュリティをどのように強化できるのかを解説します。 Microsoft 365の標準対策や既存メールセキュリティを導入済みでありながら、新たなメール脅威に対して現在の対策で十分なのか、追加対策を検討すべきなのかを判断したい方におすすめのセミナーです。
こんな立場の方/こんな課題を感じている方におすすめ
・従業員500名以上の企業で、情報システム/セキュリティ/IT運用に関わる管理職・決裁関与者 ・Microsoft 365の標準対策や既存メールセキュリティを導入済みで、現在の対策で十分なのか確認したい方 ・AIハイジャックやプロンプトインジェクションなど、新たなメール起点の脅威を把握したい方 ・クリックや開封を必要としない攻撃を踏まえ、受信対策を強化すべきか検討している方 ・Check Point Email Securityによる受信対策や、自社環境への導入を検討している方
本セミナーで持ち帰れること
AIハイジャックで重要なのは、AIそのものについて広く知ることではありません。AIがメールや社内情報を参照・処理する環境では、人がメールを見抜き、クリックしないことだけでは捉えきれない新たな攻撃経路が生まれていることを理解し、自社のメールセキュリティを見直すことです。 本セミナーを通じて、AIハイジャックなど新たなメール起点の脅威を理解するとともに、M365標準対策や既存メールセキュリティを利用する自社にとって、受信対策をさらに強化する必要があるのかを検討するためのポイントを持ち帰っていただけます。
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 M365標準対策だけで十分か?メールに仕込まれた指示でAIが機密情報を漏らす“AIハイジャック”
~人のクリックを必要としない攻撃に、受信段階で求められるメールセキュリティ対策~
10:45~11:00 質疑応答
主催・共催
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社 (プライバシーポリシー)
丸紅I-DIGIOグループ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。