情報セキュリティ
最新&人気ウェビナー
-
拠点・クラウド・リモートが混在する企業ネットワーク、AI時代の攻撃からどう...
2026/10/20(火)
-
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体...
2026/10/20(火)
-
生成AIとどう共存する?利活用促進のためにおさえるべきリスクとポイントとは
2026/10/20(火)
-
内部不正対策の抜け穴「スマホによるPC画面撮影」をどう防ぐか? ~AIが撮...
2026/10/20(火)
-
【再放送】脆弱性診断だけで十分ですか? 〜攻撃シナリオで攻撃耐性を確かめる...
2026/10/21(水)
-
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ...
2026/10/21(水)
-
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージ...
2026/10/22(木)
-
【情シス部長・CISO向け】ハッカーは自社のどこを見て、どの脆弱性から狙う...
2026/10/26(月)
-

AI時代のWebアクセス急増と、いま企業が向き合うべきBot対策 ユーザー...
2026/10/27(火)
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-

サービス立ち上げの裏で積み上がる「認証負債」 〜事業スピードとセキュリティ...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
-
オンプレ接続の脱SSL VPN、高額な全社SASE/SSEしか選択肢はない...
2026/10/30(金)
-
そのVPN、侵入口になっていないか? 〜ランサムウェア対策で見直すASMと...
2026/10/30(金)
-
巧妙なメール攻撃、従業員全員への教育・対策に不安を感じていませんか? 〜全...
2026/11/02(月)
-
【工場長・IT/OT管理責任者向け】IT・OTで別々に対処する「ランサム対...
2026/11/04(水)
-
【エンドユーザ向け】ランサムに狙われるVPN、パッチ対応を少人数情シスで抱...
2026/11/04(水)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)
ランサム対策の内製化教育、受講率は100%なのになぜ行動変容につながらないのか 〜既存教育か...
3.9 株式会社ハイパー
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
尚、本セミナーにてご紹介するセキュリティ教育ツールは、エンドユーザ様向けのご案内となりますので、販売店様のご参加はお断りさせていただく場合がございます。
年1回の座学・eラーニングだけでは、従業員の行動は変わらない
ランサムウェアによる被害は企業規模や業種を問わず後を絶たず、その侵入経路として狙われるのは、依然として従業員が受け取る一通のメールや日常業務のやり取りです。こうした脅威に備えるため、多くの企業ではセキュリティ教育を自社で内製し、全従業員への受講を徹底してきました。実際、受講率や修了率だけを見れば、ほぼ100%の水準を達成している企業も少なくありません。しかし、年1回の座学やeラーニングを繰り返すだけでは、毎年同じ内容がマンネリ化し、受講することそのものが目的になってしまいがちです。知識として「知っている」状態にはなっても、実際に不審なメールを受け取った瞬間に気づき、報告し、相談するという行動にまではつながらない。そうした手応えのなさを感じている担当者は少なくありません。
教材づくりと講師手配で、情シス担当者の負担が限界に達している
一方で、教育を内製で回し続けること自体にも限界が見え始めています。研修資料やシナリオの作成、講師の手配、受講管理といった準備・実施の負担は大きく、他の業務を抱えた情報システム部門の担当者に集中しがちです。攻撃の手口は次々と変化しているにもかかわらず、教材の見直しにまで手が回らず、数年前の内容を使い回したまま実施しているケースもあります。 また、メール訓練を導入済みの企業でも、訓練でNGとなった従業員へのフォローは注意喚起にとどまりやすく、弱点のある人や部署を絞って強化する手段を持てていないという声もあります。結果として、教育を実施した実績は語れても、その効果を数値で経営層に説明できないまま運用を続けている企業は少なくありません。
既存教育と組み合わせた体験型教育で、弱点をピンポイントに強化する
本セミナーでは、まず前半で、セキュリティ教育がマンネリ化してしまう要因を整理し、従業員の行動を変えるために効果的な教育手法の考え方を解説します。あわせて、ハイパーが提供する講師派遣型・ウェビナー型の教育サービスもご紹介します。
後半では、その実践策として、体験型セキュリティ教育サービス「セキュアプラクティス」をご紹介します。本サービスは、座学やeラーニングのように知識を学ぶ形式ではなく、攻撃を模したシナリオをロールプレイ形式で疑似体験することで、受講者が自分事として対応を身につけられる点が特長です。最新の攻撃シナリオが自動で更新されるため、教材の作成・更新にかかる管理者側の工数を抑えることができます。また、既存のeラーニングシステムの1コンテンツとして組み合わせたり、メール訓練と連動させ、訓練で引っかかった従業員や部署にシナリオ体験による再教育を行うことで、弱点をピンポイントに強化する活用法もご紹介します。 当日は、代表的な事例シナリオをリアルタイムで実施し、実際の利用イメージを体感いただきます。あわせて、セキュリティ教育に取り組む必要性が高まっている制度面の動向にも触れます。 受講率は高いのに行動変容につながっていないと感じている方、教材づくりや講師手配の負担を軽減したい方、既存教育の次の一手を探している方は、ぜひご参加ください。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 ランサム対策の内製化教育、受講率は100%なのになぜ行動変容につながらないのか〜既存教育からの次の一手、シナリオ体験で手間をかけずに教育を形骸化させない仕組み〜
12:45~13:00 質疑応答
主催
株式会社ハイパー (プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか? ~製造業だからこそ押さえるべ...
3.9 アクロニス・ジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?
ランサムウェア被害は、情報システムの停止だけでなく、工場や製造設備の稼働停止にまで影響を及ぼす可能性があります。特に製造業では、OT環境や産業PC、製造装置など事業継続に直結するシステムが多く、被害後に「データを戻せた」だけでは製造再開には至りません。大手企業の被害事例を見て、自社の現在のバックアップや復旧体制で、本当に製造現場を再開できるのか不安を感じている企業も少なくありません。
バックアップがあっても製造を再開できない理由
バックアップを取得していても、実際の被害発生時に復元手順が整理されていない、復旧先の機器を確保できない、バックアップ自体が攻撃の影響を受けているといった状況では、すぐに製造を再開することはできません。さらに製造現場では、Windows XP/7などの旧OS、閉域環境、特殊な産業PC、IT担当者が常駐していない拠点など、一般的なオフィスITとは異なる制約があります。重要なのは、バックアップを「取っていること」ではなく、被害時に「実際に戻せる状態」まで準備しておくことです。
製造業だからこそ押さえるべき復旧対策のポイント
本セミナーでは、ランサムウェア被害に遭った場合でも迅速に製造現場を再開するために、製造業が事前に押さえておくべきバックアップと復旧対策のポイントを解説します。OT環境、閉域環境、旧OSを搭載した産業PCなど、製造現場特有の条件を踏まえ、「バックアップはあるが、本当に戻せるのか」という不安を解消するための復旧設計の考え方をご紹介します。あわせて、Acronis Cyber Protectを活用し、設備障害やサイバー攻撃後の迅速な復旧と事業再開を支援する方法について説明します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?~製造業だからこそ押さえるべき、復旧対策のポイント~
 宮本 裕一
アクロニス・ジャパン株式会社 コーポレートクラウド事業本部 OEMセールスマネージャー
 佐藤 匡史
アクロニス・ジャパン株式会社 ソリューションエンジニアリング統括部 統括部長
15:45~16:00 質疑応答
主催
アクロニス・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
システムごとに分散した認証で、正規アカウントの悪用を見逃していませんか? ~認証の一元化とロ...
3.8 株式会社LogStare(ログステア)
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度で高まる認証監視の重要性
サプライチェーン攻撃では、正規のアカウントやVPNなどの正規の接続経路が悪用されるため、従来の境界防御だけでは異常に気づきにくくなっています。さらにクラウドサービスやオンプレミス環境が混在する中、認証基盤や認証ログがシステムごとに分散し、全体像を把握できない企業も少なくありません。SCS評価制度でも、認証ログの取得・保管や定期的なモニタリングが重視されており、制度対応を契機に認証監視の仕組みを見直す必要性が高まっています。
分散した認証ではアカウント悪用を見抜けない
多要素認証やSSOを導入していても、認証後の利用状況まで横断的に確認できなければ、正規アカウントを使った不審なアクセスや情報持ち出しを見逃す可能性があります。システムごとに管理画面やログ形式が異なる環境では、担当者が個別に確認する必要があり、監視漏れや判断の属人化が起こりやすくなります。その結果、インシデントの兆候を早期に発見できず、事故発生後の調査や取引先への説明にも時間を要します。
認証の一元化とログ分析で異常を早期発見
本セミナーでは、Soliton OneGateでクラウド、Windows PC、ネットワーク機器などの認証を一元化し、LogStareで認証ログを収集・可視化・分析する方法を解説します。認証を通過した後の不審な利用や、繰り返されるログイン失敗、通常とは異なるアクセス傾向を横断的に確認することで、正規アカウント悪用の兆候を早期に把握できます。あわせて、この仕組みをSCS評価制度の★4で求められる認証ログの保管・監視に活用する考え方も紹介します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 システムごとに分散した認証で、正規アカウントの悪用を見逃していませんか?~認証の一元化とログ分析で異常を可視化し、不審な利用を早期に発見する方法~
13:45~14:00 質疑応答
主催・共催
株式会社LogStare(ログステア)(プライバシーポリシー)
株式会社ソリトンシステムズ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
そのファイル送信、”いつものやり方”で大丈夫? ~誤送信・PPAP・シャドーITを防ぐ、これ...
3.4 株式会社NSD
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ファイル受け渡しは、シャドーIT・誤送信・統制不足など多面的なリスクが潜む
企業間でのファイルの受け渡しは、業務上欠かせない日常的なやり取りである一方、セキュリティリスクが集中しやすいポイントでもあります。メール添付における宛先間違いや添付ミスによる誤送信、パスワード付きZIP(PPAP)の形骸化、現場が個別に導入したオンラインストレージや無料転送サービスといったシャドーITなど、ファイルの受け渡しにまつわるリスクは多岐にわたります。 こうした運用が部署ごと・担当者ごとにばらばらのまま積み重なると、送信の記録が分散し、「いつ・誰が・何を・どこへ送ったか」を組織として把握・説明できない状態に陥りがちです。利便性を優先するほど統制が効きにくくなり、情報漏えいや監査対応の面で不安を抱える企業は少なくありません。
現場の判断に委ねた運用が、シャドーIT・ヒューマンリスクを生む
ファイルの受け渡しに関するルールを定めていても、現場では「急ぎだからメールに直接添付した」「容量が大きいので無料のファイル転送サービスを使った」「先方から指定されたので個人のクラウドストレージを使った」といった例外対応が積み重なり、気づかないうちに統制が崩れていくことがあります。個々の判断に委ねた運用では送信の記録が分散・断絶し、後から証跡を追うことが難しくなります。 また、また、宛先や添付ファイルを確認する仕組みがなければ、誤送信といったヒューマンエラーを未然に防ぐことも困難です。ルールと実態のギャップを放置すれば、機密性の高いファイルが適切なチェックなしに外部へ送られるリスクが残り続けます。重要なのは、現場の利便性を損なわないかたちで、組織として安全な選択肢を「標準」として提供できる仕組みを整えることです。
eTransporter
で、メール運用を変えずに安全なファイル受け渡しの仕組みを実現
本セミナーでは、NSDが提供するセキュアファイル転送サービス「eTransporter」を活用し、既存のメール運用を大きく変えることなく、安全なファイルの受け渡しと証跡管理を両立する方法をご紹介します。 eTransporterは、送信者が普段どおりメールにファイルを添付して送るだけで、ファイルを自動的に分離・管理する仕組みを備えており、メール運用を変えずに脱PPAPを実現します。現場が個別に利用しがちなシャドーITを排除し、全ての送信を一元管理できるほか、送受信履歴や承認フローを自動でログ化することで、監査対応に必要な証跡を確実に残すことができます。 シャドーITやヒューマンリスクへの対策を強化したい方、現場に負担をかけずにファイル受け渡しの仕組みを見直したい方、組織としてのセキュリティポリシー統一を進めたい方は、ぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 そのファイル送信、”いつものやり方”で大丈夫?~誤送信・PPAP・シャドーITを防ぐ、これからのファイル受け渡し~
14:45~15:00 質疑応答
主催
株式会社NSD(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
インシデント対応は「平時」で決まる 〜調査する側から伝えたい、DFIRを支える日々の備え〜...
株式会社サイバーセキュリティクラウド
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「cscloud.co.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
概要文
セキュリティインシデントの調査を担う私たちが、現場に入って最初に確認するのは「ログが残っているか」です。
必要なログが存在しない。残っていても調査に使えない。責任者が決まっておらず初動が遅れる。良かれと思った操作で証拠が消えている。攻撃者の足取りを追えるかどうかは、実は事故が起きた瞬間ではなく、その前の「平時」にすでに決まっています。
本セミナーでは、「インシデントはいつか必ず起きる」という前提に立ち、調査・対応にあたる側の視点から、企業が日頃から整えておくべき備えを解説します。
インシデント調査の目的は何か、その目的を達成するために何をしないといけないのか、デフォルトの状態ではなぜ追えないのか、追うために必要なことは何か。調査に必要なログと証跡の全体像をお話しするとともに、対応体制・役割分担、有事の連絡経路の決め方などの統制面についても解説します。 CloudFastenerが提供する継続的な監視やインシデント対応支援も交えながら、有事に迷わず動くための体制づくりをご紹介します。
こんな方におすすめ
・ログ・証跡が有事にちゃんと追える状態か、漠然と不安がある方 ・インシデント対応の役割分担や連絡体制が定まっていない ・平時の備えを体制・規程として整理したい方
プログラム
12:50~13:00 受付
13:00~13:45 インシデント対応は「平時」で決まる 〜調査する側から伝えたい、DFIRを支える日々の備え〜【基礎編】
主催
株式会社サイバーセキュリティクラウド(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
役員会で突然問われる「うちは大丈夫?」に答える、短期間で実現するセキュリティアセスメントとは
株式会社インターネットイニシアティブ
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。
セキュリティ対策は、今や「経営課題」でありIT部門だけでなく経営層からも関心の高いテーマです。特に昨今大きなセキュリティインシデントが多発している中で、経営層からは突然「自社での対策はどうなっているのか」とセキュリティ対策状況を問われる機会が増加しているかと思います。日本の自社拠点であればITの現状がわかっていても、日頃管理の目が届いていないグループ会社や海外拠点となると「現状がわからない」「誰に状況を聞くべきかわからない」ということも珍しくないでしょう。同業他社でインシデントが発生すると、自社が次のターゲットになる可能性もあり、なるべく早く現状を把握してリスクを洗い出す必要があります。
このような課題を抱える方におすすめ
・経営層から、グループ会社・海外拠点も含めた「ITリスク」の把握を求められている ・IT部門のリソースが少なく、全社のIT環境の把握に手が回らない ・海外拠点のセキュリティガバナンスに漠然とした不安がある
このウェビナーに参加して分かること
本ウェビナーでは、昨年から特にお問い合わせが急増している「IIJ Safous Security Assessment」を活用することで、いかに経営層からのリクエストに迅速に応えることが可能かをご説明します。さらに、すでに導入いただいた企業が、本サービスを活用して経営課題解決に繋げた事例なども併せてご説明します。
プログラム
11:00-11:30 経営層の「うちは大丈夫?」に答える、短期間で実現するセキュリティアセスメントとは
株式会社インターネットイニシアティブ
グローバル事業本部
サービススペシャリスト 行武 宏
11:30-11:35 質疑応答
※ 講演内容・講師は変更になる場合がございます。あらかじめご了承ください。 ※ 競合他社、参加対象以外の企業、個人の方、自営業の方からのお申し込みは、お断りさせていただく場合がございます。また申込多数の場合、対象の方を優先させていただく場合がございます。あらかじめご了承ください。
セミナー概要
日時 2026年9月16日(水)11:00 ~11:35(受付:10:50~)
会場 Webセミナー
開催前日までにURLを送付いたします。
(Web経由で全国どこからでもご視聴いただけます)
参加費 無料(事前登録制)
定員 100名 申込受付中
対象 情報システム部門、グローバルに拠点を持つお客様
主催 株式会社インターネットイニシアティブ
申込締切 2026年9月15日(火) 23:00まで
講演者
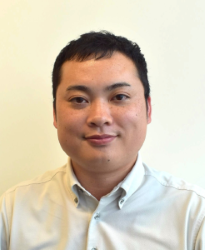 行武宏
株式会社インターネットイニシアティブ
グローバル事業本部
サービススペシャリスト
国内メーカー系SIerで製造向けのITソリューション営業を経験後、ICTインテグレーターにてネットワーク/クラウド・セキュリティ領域のプロダクトマネジメント、サービス企画開発に従事。 IIJ入社後は、海外進出する日本企業向けに「IIJ Safous Security Assessment」や「IIJ Safous 特権リモートアクセス」、「IIJ Firewall Management Service」など海外拠点に向けたセキュリティサービスの企画・販売を担当。
主催
株式会社インターネットイニシアティブ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは 〜...
3.9 S&J株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2026年8月25日(火)に開催したセミナーと同じ講演内容を含んでおります。
今回は株式会社ソフトクリエイトとの共催となり、同社による講演を追加してお届けします。
生成AIの攻撃脅威により大企業でもランサムウェア被害が続発。EDR導入だけでは防ぎきれない
近年、大手企業を狙ったランサムウェア被害が相次ぎ、業務停止や情報漏えいなど、事業継続に直結する被害が企業規模を問わず現実のものとなっています。多くの企業はすでにEDRを導入していますが、攻撃者はEDRのプロセスを強制終了させたり、検知をすり抜けてから攻撃機能を展開したりと、その防御を回避する手口を年々高度化させています。さらに、脆弱性の発見を得意とする生成AIの登場により、脆弱性が見つかってから攻撃に悪用されるまでの時間は大幅に短縮されつつあり、「EDRを導入しただけ」の状態では、こうした最新の脅威を防ぎきれないケースが増えています。
検知漏れ・人材不足で、対策が十分か確信できず経営層にも説明できない
一方で、EDRなどの製品を導入しても、日々生成される大量のアラートを十分に調査しきれず、侵入の可能性を指摘されても対応が後回しになりがちです。その背景には、セキュリティを担う専任人材の不足があり、深夜や休日に攻撃を受けても即座に動ける24時間の監視体制を自社だけで維持することは容易ではありません。かといって、専任人材の増員や自社SOCの構築には相応のコストがかかり、際限なく投資を増やし続けることも現実的ではありません。結果として、「製品は入れているが、本当に守り切れているのか」「限られた予算の中で、今の対策が十分だと経営層に説明できるのか」という不安を抱えたまま運用を続けている企業は少なくありません。とりわけ従業員1,000名以上の大企業では、守るべき資産やアカウントが多く、わずかな検知漏れが重大な被害に直結するリスクも高まります。
既存EDRを活かし防御力とコストを両立する多層防御・24時間監視体制の作り方
本セミナーでは、実際のインシデント事例や近年の攻撃トレンドを踏まえ、「EDRを導入した後、何を・どう強化すれば守り切れるのか」という考え方の整理からお話しします。具体的には、
- 既存のEDRやセキュリティ製品をリプレイスせず、その
隙間
を補うことで、コストを抑えながら多層防御を実現するか - 大量のアラートや深夜・休日の対応を、限られた人材の中でどう24時間の監視体制へ近づけるか
- Active DirectoryやEntra IDの不審な操作といった「攻撃の予兆」をどう捉えるか
という観点で実践的な対策の組み立て方を解説します。
また、こうした考え方を実践する際の複数のアプローチとして、2社からそれぞれの取り組みをご紹介します。S&J株式会社からは「KeepEye RansomSafe」とAD監視を、株式会社ソフトクリエイトからは「AD設定診断」を取り上げ、検知・監視を補強する視点と、設定面を見直す視点の両面から、既存資産を活かした強化の進め方をお話しします。当日はどう考え、何から手をつけるか
を軸に、人材不足やコストの制約の中でも経営層に自信を持って説明できるセキュリティ運用への近づけ方をお伝えします。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【S&J株式会社× 株式会社ソフトクリエイト 共催セッション】
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュリティ対策とは
〜最新のランサムウェア被害対応実績から見えるセキュリティ対策の最適解〜
11:45~12:00 質疑応答
主催・共催
S&J株式会社(プライバシーポリシー)
株式会社ソフトクリエイト(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
その脆弱性管理、監査で説明できますか? 収集から管理までを効率化し"答えられる状態"をつくる方法
株式会社サイバーセキュリティクラウド
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「cscloud.co.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
セミナー概要文
日々公開される脆弱性情報は増え続けています。このような状況の中で、各種ガイドラインが従来から求めてきた脆弱性管理の重要性はますます高まっており、監査などで実施状況を社内外に説明することが求められる場面も増えています。しかし、「管理体制について問われても、自信を持って答えられない」という声を多く耳にします。
その背景には、手作業の脆弱性情報の収集では自社に必要な情報を収集しきれていない、危険度の判断や対応状況の記録が属人化しており、実態を把握・説明できる状態になっていない、といった課題があります。
本セミナーでは、脆弱性情報収集・管理ツール「SIDfm」を活用して、増え続ける脆弱性情報を自動で収集し、セキュリティの専門家による日本語コンテンツで危険度の評価から対応状況の管理までを効率化する方法をご紹介します。
ガイドラインや監査への対で答えられる状態
を、少ない工数で実現するためのヒントをお持ち帰りいただけます。
こんな方におすすめ
・ガイドラインや監査対応で脆弱性管理の実施状況を説明する立場にある方 ・脆弱性情報の収集が手作業となっており、自社に必要な情報を収集しきれていないと感じている方 ・脆弱性のリスク評価や対応状況の管理が属人化しており、実態を把握できていない方 ・増え続ける脆弱性情報への対応工数を削減し、収集から管理までを効率化したい方 ・脆弱性情報収集だけでなく、対応状況の管理まで仕組み化する方法を模索されている方
プログラム
13:00~13:35 その脆弱性管理、監査で説明できますか?収集から管理までを効率化し答えられる状態
をつくる方法
13:35~13:45 QA
主催
株式会社サイバーセキュリティクラウド(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
AIが脆弱性を見つける時代、自社は攻撃対象になっていないと言い切れますか? ~ダークウェブと...
3.9 KELA株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AIが脆弱性を見つける時代、攻撃者から見た自社の「侵入口」はどこにあるのか
近年、生成AIやAIエージェントの進化により、脆弱性の発見や公開情報の調査は、かつてないスピードで行われるようになりました。 しかし、本当に警戒すべきなのは、AIが新たな脆弱性を見つけることだけではありません。 攻撃者は、公開WebサイトやVPN、クラウドサービスなどの外部公開資産に加え、ダークウェブ上で流通する認証情報や、企業・組織に関するさまざまな情報を組み合わせ、侵入しやすい対象を探しています。 クラウド移行やリモートワークの拡大に伴い、企業が管理すべき外部公開資産は増え続けています。子会社・関連会社の環境や、管理部門が把握していないサーバー、利用実態が不明なクラウドサービスなどが、攻撃者から見た侵入口となる可能性もあります。 AIによって脆弱性探索や攻撃準備が加速する今、企業には自社が保有する資産を確認するだけでなく、「攻撃者から自社がどのように見えているのか」を把握する視点が求められています。
ダークウェブと公開資産を別々に見ても、自社が攻撃対象か判断できない課題
多くの企業では、EDRやXDR、脆弱性管理、外部公開資産の把握など、複数のセキュリティ対策が進められています。 一方で、社内外に分散する情報を個別に確認しているだけでは、自社への攻撃がすでに準備されているかどうかまでは判断できません。 たとえば、次のような課題が生じています。 ・公開資産や脆弱性は把握しているが、攻撃者が実際に狙っている対象か分からない ・社員やシステムの認証情報がダークウェブ上で流出・売買されていないか確認できない ・大量のアラートやリスク情報の中から、自社への侵入につながる兆候を見極められない ・現在の対策で十分なのか、経営層や関係部門へ根拠をもって説明できない 攻撃者は、公開資産、脆弱性、漏えい認証情報といった情報を別々に捉えるのではなく、侵入可能な経路として組み合わせて検討します。 そのため企業側にも、個々のリスクを単独で確認するだけではなく、ダークウェブ上の攻撃者情報と、自社の外部への露出を関連付けて捉えることが必要です。 今問われているのは、リスクをどれだけ多く見つけられるかではありません。自社がすでに攻撃対象となっている可能性を見極め、侵害前に対応へ移れる状態をつくれるかどうかです。
脅威インテリジェンスとCTEMで、侵入前リスクを継続的に見極めるアプローチ
本セミナーでは、AI時代に変化するサイバー攻撃の実態を踏まえながら、攻撃者がどのような情報を使って侵入対象を探しているのかを解説します。 そのうえで、KELAのサイバー脅威インテリジェンスとUltra Red CTEMソリューションを活用し、ダークウェブ上の漏えい認証情報や攻撃の兆候、外部公開資産への露出を継続的に捉えるアプローチをご紹介します。 単に資産や脆弱性を一覧化するのではなく、 「攻撃者から見た場合、どの資産が侵入口となり得るのか」 「自社への攻撃準備を示す兆候が存在していないか」 という視点から、防御対象を見極めるための考え方を整理します。 侵入後に検知・対応する受動的な運用から、攻撃を受ける前に兆候を捉えて対応する能動的な防御へ移行したい方におすすめの内容です。 講演の最後には、自社環境を攻撃者視点で確認する無償アセスメント/PoCや、現在の課題に応じた個別相談についてもご案内します。
こんな立場の方/こんな課題を感じている方におすすめ
・大企業・グループ企業の情報システム部門、セキュリティ部門、SOC/CSIRTの担当者・責任者 ・EDRやXDR、脆弱性管理などを導入しているが、現在の対策だけで十分か不安を感じている ・自社や社員の認証情報が、ダークウェブ上で流出・悪用されていないか確認したい ・公開資産やシャドーITの中で、攻撃者が実際に狙う可能性のある対象を見極めたい ・侵入後対応だけでなく、攻撃の兆候を捉える能動的な防御へ移行したい
本セミナーで持ち帰れること
AIによって脆弱性探索や攻撃準備が加速する中、企業が確認すべきなのは、自社が把握しているリスクだけではありません。 重要なのは、ダークウェブ上の認証情報や攻撃者の動向、外部公開資産への露出を関連付け、「攻撃者から自社がどのように見えているのか」を継続的に見極めることです。 本セミナーでは、脅威インテリジェンスとCTEMを活用した侵入前リスクの捉え方を通じて、現在の対策をどのように補完し、先回りした防御へつなげるべきかを整理します。自社のリスクを具体的に確認したい方には、無償アセスメント/PoCへ進むための第一歩もお持ち帰りいただけます。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 AIが脆弱性を見つける時代、自社は攻撃対象になっていないと言い切れますか?
~ダークウェブと攻撃者視点から、防御対象を見極める~
14:45~15:00 質疑応答
主催
KELA株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。