情報セキュリティ
最新&人気ウェビナー
-
AWSセキュリティは「設定する」から「AIと運用する」へ基本サービスから ...
2026/10/14(水)
-

外部公開IT資産を狙うランサムウェア、公開資産の放置が攻撃の入口になる 棚...
2026/10/14(水)
-
【経営層向け】ランサムウェア被害の6割は中小企業、「うちは狙われない」が危...
2026/10/15(木)
-

2026年度末に始まるSCS評価制度、今必要な備えとは? ~限られた人員で...
2026/10/15(木)
-
特権ID管理だけで、不正操作や攻撃リスクまで把握できるか? 〜利用実態から...
2026/10/16(金)
-
拠点・クラウド・リモートが混在する企業ネットワーク、AI時代の攻撃からどう...
2026/10/20(火)
-
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体...
2026/10/20(火)
-
生成AIとどう共存する?利活用促進のためにおさえるべきリスクとポイントとは
2026/10/20(火)
-
内部不正対策の抜け穴「スマホによるPC画面撮影」をどう防ぐか? ~AIが撮...
2026/10/20(火)
-
【再放送】脆弱性診断だけで十分ですか? 〜攻撃シナリオで攻撃耐性を確かめる...
2026/10/21(水)
-
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ...
2026/10/21(水)
-
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージ...
2026/10/22(木)
-
【情シス部長・CISO向け】ハッカーは自社のどこを見て、どの脆弱性から狙う...
2026/10/26(月)
-

AI時代のWebアクセス急増と、いま企業が向き合うべきBot対策 ユーザー...
2026/10/27(火)
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-

サービス立ち上げの裏で積み上がる「認証負債」 〜事業スピードとセキュリティ...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
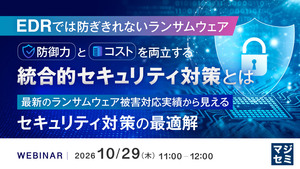
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)

【再放送】AIで巧妙化する標的型/CEO詐欺メール対策が情シスの運用負荷に ~低コストで回せ...
3.6 KIS Security株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年05月20日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
AIで巧妙化する標的型/CEO詐欺メールが増加。メール起点の脅威が止まらない
近年、標的型攻撃やビジネスメール詐欺(いわゆるCEO詐欺)に関わるメールは増加し、被害も拡大しています。IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威 2025[組織]」編では、4位に「機密情報等を狙った標的型攻撃」、9位に「ビジネスメール詐欺」が挙げられ、メールを起点としたサイバー攻撃は事業継続の大きな課題となっています。 さらに近年は生成AIの普及により、文面が不自然な日本語のメールは減り、より“本物らしい”メールを誰でも作れてしまう状況です。実在の取引先や経営層になりすました依頼(CEO詐欺)や、業務連絡に紛れた支払い指示・情報持ち出し指示など、見破る難易度は上がっています。 こうした状況を受け、多くの企業で標的型メール訓練を毎年実施していますが、準備・配信・集計・報告など情シスの運用負荷が高く、コストもかさみがちです。結果として訓練が“実施すること自体”が目的化し、形骸化してしまうケースも少なくありません。加えて、実際に従業員から不審メールが報告された際の対応状況を把握・管理しづらいという課題もあります。
コスト・工数・カスタマイズの壁、従来のメール訓練では不十分な理由
多くの企業・組織が標的型攻撃メールへの対策として従業員向けの「メール訓練」を実施しています。 従業員の意識向上や不審メールの識別スキル習得には有効ですが、コストや運用する担当者には大きな負担がかかることが課題です。 また、事前準備や訓練後の確認、メール環境に応じた除外設定、巧妙化する攻撃に対応したシナリオ作成、受信状況やクリック状況の集計などは多くの工数を要します。さらに、対象者別の内容を柔軟にカスタマイズできなかったり、訓練結果の確認が難しいサービスも少なくありません。 高度な訓練や配信数の増加に応じて追加費用が発生するケースもあり、コスト・工数・カスタマイズなどの壁が、継続的なメール訓練の実施を阻む大きな要因となっています。
3か月で150社(累計750社)が導入した「KIS MailMon」で実現する訓練の運用フローと管理のポイントを紹介
本セミナーでは、コストを下げてかつ訓練実施者の負担軽減や従業員のセキュリティ意識向上に役立つ方法として、標的型攻撃メール訓練サービス「KIS MailMon」をご紹介します。 KIS MailMonは、導入実績として2026年1~3月の3か月で150社(2022年10月にサービスリリースしてからは累計750社)が導入しており、300種類以上の訓練シナリオ(編集可)を備え、常に最新の攻撃手法に応じた攻撃メール訓練を継続的に実施できる点が特長です。また、新機能として不審メール報告・管理を強化します。これにより、従業員からの報告を受け付け、対応状況の把握や管理を効率化することで、報告の受け皿と運用フローの整備を支援します。 講演では、「KIS MailMon」で実現する訓練の運用イメージや不審メール報告・管理機能をデモを交えて解説します。 「メール訓練にかかるコストを下げてかつ訓練実施者の運用負荷を下げたい」「不審メールの報告対応を効率化したい」とお考えの企業・組織の担当者の方は、ぜひご参加ください
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 AIで巧妙化する標的型/CEO詐欺メール対策が情シスの運用負荷に~低コストで回せるメール訓練と結果を可視化する仕組み~
11:45~12:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
KIS Security株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

社外からのリモートアクセスが""攻撃の入口""になる前に ~外部事業者アクセスの「脱VPN」...
株式会社インターネットイニシアティブ
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 なお、「iij.ad.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ターゲットの抱える課題や市場背景課題への共感
近年、VPNの脆弱性を狙った攻撃が急増しています。海外拠点などセキュリティが比較的弱い拠点を狙った攻撃が増加しています。海外拠点を経由して本社に不正アクセスされ機密情報が窃取されたり、サプライチェーン自体を機能停止させるよう企業のネットワーク境界を守る仕組みとしてVPNは長年活用されてきましたが、近年、VPN機器の脆弱性や認証情報の窃取を狙った攻撃が急増しています。 多くの企業でリモートアクセスをVPNから「ゼロトラスト」への移行する動きが着実に進んでいるものの、各部門で独自で契約した外部事業者が、リモートメンテナンス目的などで構築したVPN環境が情報システム部の目をかいくぐって引き続き運用されているケースが非常に多く存在します。インシデントが発生してからそういったVPN環境の存在が明らかになるケースも少なくなく、こうした見落とされた接続経路がまさに「攻撃の入口」となっていることから、外部事業者の脱VPNは 業種問わず多くの企業にとって優先して対応すべき課題です。
セミナーで分かること
本ウェビナーでは、外部事業者が使い慣れているVPNをどのようなシステムに移行するのがよいのか、セキュリティ強化や利便性などを考慮しつつ、最適な解決策をご紹介します。 ぜひご参加ください。
こんな課題を抱える方におすすめ
●外部事業者のVPN利用に危険を感じている方 ●VPNに変わるリモートアクセス手段を検討している方 ●お客様からVPN以外のアクセス方法を検討してほしいと言われているベンダーの方
開催日時
2026年06月24日(水曜日) 11:00 ~ 11:35(受付開始:10:50)
開催形態/会場
Webセミナー
受講料
無料(事前登録制)
プログラム
11:00~11:15:外部事業者のアクセス管理をどう実現するか?
使い慣れたVPN環境をゼロトラストに移行することは、企業や外部事業者にとって非常に負荷が高いことでしょう。しかし、「社員のリモートアクセス」と「外部事業者のリモートアクセス」を分けて考えることができれば、移行やその後の運用負荷は大幅に減らすこともできます。本セッションではリモートアクセスの運用要件を整理しながら、最適な「外部事業者の脱VPN」方法を解説します。
<<講師>> 株式会社インターネットイニシアティブ グローバル事業本部グローバル企画部 エキスパートプログラムマネージャ 近藤知憲
11:15-11:35:外部事業者の安全なアクセスを実現する「IIJ Safous特権リモートアクセス」のご紹介
前半では、外部事業者アクセスの“構造的なリスク”と専用設計の必要性を整理しましたが、本パートではその解決策として「IIJ Safous特権リモートアクセス」をご紹介します。最低限のIT環境の変更で、外部事業者の権限管理・アクセス制御・操作録画などを同時に実現できるのはなぜか——その仕組みと、実際の導入ステップ、成功事例をご説明します。
<<講師>> 株式会社インターネットイニシアティブ グローバル事業本部 Regional Head of GTM & Solutions 菊池隆吾
主催
株式会社インターネットイニシアティブ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

AWS WAF、初期設定から運用まで自社で対応できますか? ~月額10万円以下で始めるWAF...
3.4 GMOサイバーセキュリティ byイエラエ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2025年5月30日(金)に開催したセミナーと同じ講演内容を含んでおります。
AWS WAFは導入して終わりではない
AWS WAFは、Webアプリケーションを狙う攻撃への対策として有効な選択肢ですが、導入しただけで継続的に守れるわけではありません。初期設定では、自社のWebアプリケーションに合ったルール選定が必要であり、導入後も攻撃傾向やアプリケーション変更に応じて、ルールやログを定期的に見直すことが重要です。AWS WAFをこれから導入する企業にとっても、すでに導入している企業にとっても、「正しく設定し、継続的に運用できるか」は避けて通れない課題です。
初期設定と定期運用を自社で担う難しさ
一方で、AWS WAFの設定や運用には一定の専門知識が求められるため、情報システム部門や開発部門が兼任で対応するには負担が大きくなりがちです。必要なルールが分からない、誤遮断が怖くてカウントのままにしている、ログを確認する時間がないといった理由から、結果的に導入したまま放置されてしまうケースも少なくありません。また、WAF自動運用サービスを利用していても、費用や対応品質に不満があり、見直しを検討する企業もあります。
月額10万円以下で始めるWAFエイド活用法
本セミナーでは、AWS WAFの初期設定や定期運用でつまずきやすいポイントを、専門的になりすぎない形で整理しながら、WAF自動運用サービス「WAFエイド」の活用方法を解説します。WAFエイドは、AWS WAFのルール選定や運用を支援し、月額10万円以下から利用できるため、専任担当者を置くことが難しい企業でも継続的に利用しやすいサービスです。さらに、他社のWAF自動運用サービスからWAFエイドへ乗り換えた事例も一部ご紹介し、低価格でありながら継続利用しやすい理由や、運用品質・サービス精度の違いを検討する際のポイントもお伝えします。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 AWS WAF、初期設定から運用まで自社で対応できますか?~月額10万円以下で始めるWAF自動運用、乗り換え事例もご紹介~
12:45~13:00 質疑応答
主催
GMOサイバーセキュリティ byイエラエ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【300名以上の企業向け】退職者・内部不正のファイル持ち出しを見逃していませんか? ~Mic...
3.8 株式会社LogStare
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
Microsoft 365利用拡大で増える情報持ち出しリスク
Microsoft 365の利用が広がるほど、SharePointやOneDrive、Teamsを通じたファイル共有は日常業務に深く入り込みます。一方で、退職者や内部不正によるファイルの持ち出し、外部共有リンクの放置、不審なファイル操作は、管理者が意識して確認しなければ見落とされやすい領域です。特に300名以上の企業では、利用者数やファイル数、共有先が増えるため、「誰が、いつ、どのファイルを、どのように扱ったのか」を手作業で追い続けることは現実的ではありません。
退職者操作や外部共有を手作業で追い切れない
Microsoft 365には監査ログが存在しますが、実際の運用では、ログの検索、確認、集計、報告に手間がかかり、現場担当者や運用ベンダーの勘と手作業に依存しがちです。外部共有や匿名リンク、不審なファイル操作、退職者によるファイルダウンロードの兆候を日常的に確認できていなければ、情報持ち出しのリスクに気づくのは事故後になる可能性があります。標準機能でログは残っていても、運用として継続的に見える状態になっていなければ、管理者が説明責任を果たすことは困難です。
監査ログで不審なファイル操作を可視化する
本セミナーでは、Microsoft 365の監査ログを活用し、退職者や内部不正によるファイル持ち出し、外部共有、不審なファイル操作をどのように可視化するかを解説します。LogStare M365は、Microsoft 365の監査ログを収集し、レポートやアラートを通じて、外部共有やファイルアクセス、ログイン状況などを把握できるログ分析プラットフォームです。退職者の操作確認や外部共有の把握を手作業に頼らず、日常的に確認できる仕組みを作りたい企業に向けて、実務に近い視点で紹介します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【300名以上の企業向け】退職者・内部不正のファイル持ち出しを見逃していませんか?~Microsoft 365監査ログで外部共有と不審なファイル操作を可視化~
13:45~14:00 質疑応答
主催
株式会社LogStare(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

多発するサイバー攻撃、複雑化するセキュリティ運用をどう強化するか?
合同会社ロケットボーイズ
本セミナーはWebセミナーです
参加方法(URL)は後日主催企業より直接メールにてご連絡いたします。 「rocket-boys.co.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認下さい。
多発するサイバー攻撃、複雑化するセキュリティ運用をどう強化するか?
ランサムウェア、不正アクセス、認証情報の窃取、委託先・取引先を起点としたサプライチェーン攻撃など、企業を取り巻くサイバー攻撃は多様化しています。
一方で、情報システム部門やセキュリティ担当者は、日々のシステム運用、クラウド管理、ID管理、従業員対応、セキュリティ製品の運用、インシデント対応など、幅広い業務を限られた人員で担っているケースも少なくありません。
また、セキュリティ製品を導入していても、実際にインシデントが発生した際に「誰が判断するのか」「どの部門に連絡するのか」「経営層へ何を報告するのか」「復旧や公表をどのように判断するのか」が整理されていなければ、初動対応の遅れや被害拡大につながるおそれがあります。
さらに、EDRやSIEMなどの導入後も、日々発生するアラートの確認、調査、優先順位付け、対応判断が属人化し、運用負荷が増大している企業もあります。
本セミナーでは、多発するサイバー攻撃に備えるために、平時から取り組むべきインシデント対応の考え方と、限られた人員でもセキュリティ運用を継続・強化するための実践ポイントを解説します。
講演プログラム・登壇者紹介
サイバー攻撃発生時、組織は想定通りに動けるか? 机上演習で見直すインシデント対応
ランサムウェア、不正アクセス、メールアカウント乗っ取り、委託先・取引先を起点としたサプライチェーン攻撃など、企業を取り巻くサイバー攻撃は多様化しています。
セキュリティ製品の導入や規程整備を進めていても、実際にインシデントが発生した際に、誰が状況を把握し、どの部門と連携し、経営層へ何を報告し、復旧や公表をどのように判断するのかが整理されていなければ、初動対応の遅れや被害拡大につながる恐れがあります。
本セッションでは、国内外のサイバー攻撃事例を踏まえながら、インシデント対応の実効性を高めるために必要な机上演習の考え方を月間30万PVで国内外のサイバーセキュリティ情報を日々収集・分析するメディア「セキュリティ対策Lab」の執筆者が、解説します。
登壇者
合同会社ロケットボーイズ(セキュリティ対策Lab) 三村
セキュリティ製品導入後の「運用の壁」を越える AIを活用したアラート調査・判断支援の実践ポイント
EDRやSIEMなどのセキュリティ製品を導入しても、日々発生するアラートの確認、調査、真偽判定、優先順位付け、対応判断を継続的に行うには、大きな運用負荷がかかります。
特に、複数のセキュリティ製品を運用している環境では、アラートの多さ、誤検知、対応優先度の判断、調査プロセスの属人化などが課題になりやすく、導入した製品を十分に活用しきれないケースもあります。
本セッションでは、EDR・SIEM導入後に生じやすいセキュリティ運用上の課題を整理し、AIを活用したSOC運用によって、アラート調査や判断支援、対応業務をどのように効率化・高度化できるのかを解説します。
登壇者
株式会社ヤグラ 最高執行責任者 竹次 智優
主催・共催
合同会社ロケットボーイズ(プライバシーポリシー)
株式会社ヤグラ (プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【再放送】既存のSASEの課題と、中堅・中小企業の導入パターン ~既存VPN共存やシャドーI...
3.9 かもめエンジニアリング株式会社
本セミナーはWebセミナーです。
ツールはSPEAKERSを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは2026年4月16日に開催されたセミナーの再放送です。
多くのご要望をいただきましたので、再放送の開催が決まりました。
クラウド移行とゼロトラスト化が進む中、SASE導入が中堅・中小企業にも波及
近年、クラウド活用とリモートワークの拡大により、ゼロトラストを基盤としたSASE(Secure Access Service Edge)への関心が高まっています。これまで大企業を中心に導入が進んできましたが、最近では中堅・中小企業においても、セキュリティ強化と運用効率化の両立を求める動きが加速しています。一方で、限られた人員やコスト制約の中で、複雑な構成や高価格なSASEをそのまま導入することは現実的ではありません。今まさに、中堅・中小企業に適した“等身大のSASE”が求められています。
高機能・高価格なSASEが現場運用と乖離
既存のSASEソリューションは高機能である一方、ライセンス費用や構成の複雑さが導入の障壁となっています。特に中堅・中小企業では、既存のVPNを当面は併用せざるを得ないケースなどが多く見られます。また、拠点間やシステム間通信など、現実的な運用要件に対応しきれないSASEも少なくありません。一方中堅・中小企業では「シャドーIT」のリスクが高く、速やかな対応が求められます。結果として「理想的なセキュリティ構想」と「現場で実現可能な仕組み」との間に大きなギャップが生まれています。
既存VPN共存やシャドーITの洗い出しなどを含めた、中堅・中小企業の導入パターンを解説
本セミナーでは、既存のVPN網や共用アカウント運用を維持しながら、段階的にゼロトラスト化を進める、中堅・中小企業向けの現実的なSASE導入パターンを解説します。また、中堅・中小企業に必要な機能に絞り込み、コストを抑えつつセキュリティ水準を高める「KAMOME SASE」を紹介。さらに、拠点間・システム間通信への対応など柔軟な構成例を提示します。理想論ではなく、現場が“今日から取り組めるSASE運用”を具体的に示す内容です。
別日程で開催の再放送の視聴も併せてご検討ください
このWebセミナーは、 6月 18日(木) 11:00~12:00 にも再放送を予定しています。ご都合のよいほうをお選びください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 既存のSASEの課題と、中堅・中小企業の導入パターン ~既存VPN共存やシャドーITの洗い出しなど、中堅・中小企業の実態に合わせたSASEの提案~
13:45~14:00 質疑応答
※当日いただいたご質問は後日開催企業より直接回答させていただきます
主催
かもめエンジニアリング株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

セキュリティ対策評価制度 ★3・★4への対応状況、見えていますか? 〜AI診断で自社の不足を...
3.9 NDIソリューションズ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、セキュリティ対策評価制度(以下:SCS評価制度)への対応を検討するエンドユーザー企業、および自社のセキュリティ運用に関わる方を対象としています。
セキュリティ関連サービスを提供する事業者など、情報収集を目的とした同業種の方のお申し込みは、お断りする場合がございます。
SCS評価制度で変わる取引先評価
経済産業省主導で検討が進む「SCS評価制度」は、サプライチェーンに関わる企業のセキュリティ対策状況を可視化し、取引先からの信頼確認にも影響しうる制度として注目されています。特に★3・★4を目指す企業では、単にセキュリティ製品を導入しているかではなく、自社の対策状況を整理し、求められる水準に対して不足している領域を把握することが重要になります。本セミナーでは、制度対応を取引先評価・サプライチェーン上の信頼確保という観点から捉え、準備すべきポイントを整理します。
★3・★4に向けた不足対策が見えない
一方で、多くの中堅企業の情報システム部門では、日々の運用や障害対応に追われる中で、SCS評価制度の★3・★4に向けて何を確認し、どの対策から準備すべきかを整理しきれていないのが実情です。エンドポイント、ネットワーク、メール、検知・対応、監視運用など対策領域は広く、自社に何が足りないのかを判断できなければ、製品選定や予算化も進めにくくなります。結果として、制度対応の必要性は理解していても、具体的な一歩を踏み出せない状態に陥りやすくなります。
AI診断とSophosで必要対策を整理
本セミナーでは、SCS評価制度の★3・★4に向けて、自社の対応状況をどのように把握し、不足している対策をどのように整理すべきかを解説します。まず、NDIソリューションズのAI診断サービス「Secure Scopes」により、自社の現在地と不足領域を可視化する考え方を紹介し、そのうえで、エンドポイント、XDR、Firewall、Emailセキュリティ、MDRなど幅広いセキュリティソリューションを提供するSophosの知見も交えながら、必要な対策の進め方を整理します。制度対応の初動に悩む情シス部門が、★3・★4に向けて何が必要かを理解し、次に取るべき対策を検討できる内容です。 ※AI診断サービス「Secure Scopes」は、現行ではSCS評価制度の★3相当を対象とした診断サービスです。★4に向けた必要対策については、セミナー内で考え方や対策の方向性を解説します。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:50 セキュリティ対策評価制度 ★3・★4への対応状況、見えていますか?〜AI診断で自社の不足を可視化し、必要な対策を解説〜
11:50~12:00 質疑応答
主催・共催
NDIソリューションズ株式会社(プライバシーポリシー)
ソフォス株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【大企業・管理職向】M365/EOP導入済みでも、“正規メール型攻撃”が見抜けない… ~大企...
3.7 Abnormal AI, Inc.
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※本セミナーは、エンドユーザー企業の方を対象としています。該当しない企業の方の申込みは、場合によってはお断りさせていただくこともございます。あらかじめご了承ください。
既存メール対策を導入済みでも、“正規メール型攻撃”への不安が消えない現実
M365 / EOP やSEG、標的型メール訓練など、多くの企業では既に一定レベルのメールセキュリティ対策が導入されています。
一方で近年、取引先になりすましたBEC(ビジネスメール詐欺)や、役員/社長なりすまし、正規アカウント悪用といった、“正規ルートから届く攻撃”が急増しています。
さらに最近では、生成AI活用により、「怪しい日本語」「不自然な文面」といった、これまで人が違和感で見抜けていたポイントも通用しづらくなっています。
その結果、
「M365 / EOPを導入していても、本当に防げるのか」 「既存対策をすり抜けるメールを、何を基準に危険と判断すべきか分からない」
という不安を抱える企業が増えています。
特に大企業では、役員・経理・調達・営業などを狙った攻撃が実際の業務メールに溶け込みやすく、SOCや情シスによる運用負荷や判断負荷も無視できない状況になっています。
URL/添付なし・SPF/DKIM/DMARC通過メールを、何で危険と判断すべきか
従来型メール対策の多くは、URL・添付ファイル・既知IOC・送信元認証などを前提に検知を行っています。
しかし現在のBECでは、従来型メール対策が前提としてきた“検知材料そのものが存在しない”ケースも増えています。
具体的には、
・URLなし/添付ファイルなし ・SPF / DKIM / DMARC通過 ・正規ドメイン/正規アカウント利用 ・既存メールスレッドを踏襲 ・取引先や役員を装った自然な日本語
といった、“本物の業務メールにしか見えない攻撃”が現実化しています。
その結果、最終的には「このメールは本当に危険なのか」を、人の経験則や違和感で判断する運用になりやすく、SOCによるアラート精査負荷、従業員教育への依存、誤送金/情報漏えいリスク、判断属人化などの課題が顕在化しています。
また、「既存対策は導入済みだが、何を追加で補完すべきか分からない」という状態に陥り、見直し判断が止まってしまうケースも少なくありません。
“本物にしか見えないメール”を、行動ベースAIでどう検知・防御するか
本セミナーでは、「BECとは何か」を広く解説するのではなく、
“既存対策を導入済みでも、本物にしか見えないメールをどう検知・防御すべきか”
という観点にフォーカスします。
具体的には、なぜ従来型メール対策では止めづらいのか、なぜ人依存運用になってしまうのかを整理しながら、Abnormal AI による行動ベースAIの考え方や、実際の導入背景・事例も交えて解説します。
また、単なる攻撃トレンド紹介ではなく、
「自社のM365 / EOPや既存SEGで、どこまで防げていて、どこが不足しているのか」
を整理するための判断材料として、現実的な見直しポイントを紹介します。
こんな立場の方/こんな課題を感じている方におすすめ
・M365 / EOP やSEGを導入済みだが、“本物にしか見えないメール”への不安が残っている ・役員/社長なりすましや取引先BEC対策を見直したい ・URL/添付なしメールを、何で危険と判断すべきか整理できていない ・SOC/情シスによるアラート精査や判断負荷を減らしたい ・「既存対策で十分なのか」「何を追加補完すべきか」を整理したい ・従業員教育や“人の違和感頼み”の運用に限界を感じている ・大企業におけるBEC対策の導入事例や見直し観点を知りたい
本セミナーで持ち帰れること
BEC対策の本質は、「怪しいメールを止めること」ではなく、“本物にしか見えないメール”をどう判断・防御するかへ変わりつつあります。
本セミナーでは、M365 / EOP や既存SEGを導入済みでもなぜ不安が残るのか、その背景を整理しながら、“既存対策を前提に何を補完すべきか”を具体的に考える視点を解説します。
「今の対策で本当に十分なのか」を見直したい方、また、自社の判断・運用がどこまで人依存になっているのか整理したい方は、ぜひご参加ください。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【大企業・管理職向】M365/EOP導入済みでも、“正規メール型攻撃”が見抜けない…
~大企業は、“本物にしか見えないメール”対策をどう見直し始めたのか~
13:45~14:00 質疑応答
主催
Abnormal AI, Inc.(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

見えない生成AI利用リスク、情シスはどう統制すべきか ~既存SASEでは捉えきれないAI利用...
3.9 チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2026年5月21日(木)に開催したセミナーと同じ講演内容を含んでおります。
生成AI活用が現場で先行し、既存SASEでは想定していない利用が広がる現実
生成AIの業務活用が急速に広がる中、多くの企業で現場主導の利用が先行しています。ChatGPTなどの生成AIは手軽に業務へ取り込める一方で、従来のセキュリティ設計では想定されていない使われ方が増えており、既存のSASE環境だけでは十分に対応しきれないケースが増えています。AI活用は今後さらに拡大することが見込まれる中で、情報システム部門には「どこまで許容し、どのように統制すべきか」という判断が求められています。
ChatGPTなどへの入力内容が把握できず、機密情報の流出有無が分からない課題
生成AIの利用において特に問題となるのが、従業員がどのような情報を入力しているか把握できない点です。業務効率化のために活用が進む一方で、機密情報や個人情報が意図せず入力されている可能性を否定できず、情報漏えいリスクが“見えないまま”存在している状態にあります。既存のSASEでは通信の可視化や制御が限定的で、「許可するか、遮断するか」という二択にとどまり、現実的な運用との乖離が生じています。その結果、情シスとしてリスクをどこまで許容し、どのように統制すべきか判断できないまま、運用が続いている企業も少なくありません。
既存SASEを活かしたまま、生成AI利用の実態を可視化・制御する現実的な進め方を解説
本セミナーでは、こうした課題を踏まえ、既存のSASE環境を大きく変更することなく、生成AI利用の実態を可視化・制御するアプローチについて解説します。Check Point Browser Securityを活用することで、ブラウザを起点にAI利用の実態を把握し、リスクに応じた柔軟なポリシー制御を行う方法をご紹介します。従来の「許可/拒否」の二択ではなく、AI活用を止めることなくセキュリティを担保するための考え方を整理し、「まず何を把握すべきか」「どこまで制御すべきか」といった、情シスが判断するための軸を持ち帰っていただける内容です。
このような方におすすめ
・生成AIの業務利用が広がる中で、情シスとして統制のあり方に不安を感じている方 ・ChatGPTなどへの入力内容を把握できず、情報漏えいリスクに課題を感じている方 ・既存SASEではAI利用の可視化・制御が不十分だと感じている方 ・AI活用を止めずに、現実的な統制方法を検討したい方 ・SASEを更改せずに、追加施策でAI対応を実現したいと考えている方
プログラム
9:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 見えない生成AI利用リスク、情シスはどう統制すべきか~既存SASEでは捉えきれないAI利用の実態を可視化・制御する現実的アプローチ~
10:45~11:00 質疑応答
主催
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。