情報セキュリティ
最新&人気ウェビナー
-

【再放送】ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データ...
2026/10/28(水)
-

【中小企業向け】SCS評価制度、一度に全部やろうとして先送りしていないか?...
2026/10/28(水)
-
不正アクセスの入口は「ログイン」〜顧客向けアプリ・APIを狙う最新攻撃の解...
2026/10/28(水)
-

SSL証明書「47日問題」到来 ~更新頻度は8~12倍に。手動運用はもう限界?~
2026/10/29(木)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/10/29(木)
-

【再放送】大量アラート、属人化、コスト増。ログ監視運用に“限界”を感じてい...
2026/10/29(木)
-
オンプレ接続の脱SSL VPN、高額な全社SASE/SSEしか選択肢はない...
2026/10/30(金)
-
そのVPN、侵入口になっていないか? 〜ランサムウェア対策で見直すASMと...
2026/10/30(金)
-
巧妙なメール攻撃、従業員全員への教育・対策に不安を感じていませんか? 〜全...
2026/11/02(月)
-
【工場長・IT/OT管理責任者向け】IT・OTで別々に対処する「ランサム対...
2026/11/04(水)
-
【エンドユーザ向け】ランサムに狙われるVPN、パッチ対応を少人数情シスで抱...
2026/11/04(水)
-
【東京開催】フロンティアAI時代、マシンスピードの攻撃にどう対応する?〜侵...
2026/11/05(木)
-
知らぬ間にネットに晒されたWebサイトやVPNの穴をどう防ぐか? 〜ASM...
2026/11/10(火)
-
脆弱性の公開から悪用まで、わずか5日─ パッチが間に合わない"空白期間"を...
2026/11/10(火)
-
【情シス部長・CISO向け】ハッカーが狙うエンタープライズ企業の傾向と悪用...
2026/11/10(火)
-
VPNを残したまま、SASEは始められる? 〜既存環境を活かしながら、段階...
2026/11/10(火)
-
【再放送】【大企業向け】WSUSに替わる安心・確実なWindowsアップデ...
2026/11/10(火)
-
【大規模オンプレ環境向け】「既知の脅威」が問題になる理由 〜AIによる大量...
2026/11/11(水)
-

相次ぐ国内サイバー被害、自社のセキュリティ対策は十分ですか? ~事例から学...
2026/11/11(水)
-
サイバー攻撃被害の報道が相次ぐ中、Webサイトはどう守る? ~AIで変わる...
2026/11/11(水)
情報セキュリティ
ウェビナーアーカイブ
(動画・資料)
【AWS】ランサムウェア対策、何を導入し、どう運用するべきか整理できていますか? ~サービス...
4.0 株式会社ハートビーツ
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
本セミナーは、2026年06月30日(火)に開催したセミナーと同じ講演内容を含んでおります。
ランサムウェア被害が増加する中、AWS セキュリティ対策が後回しになってい る現実
ランサムウェアによる被害は年々増加しており、その手口も巧妙化しています。クラウド環境も例外ではなく、設定不備や権限管理の甘さを突かれ、被害が拡大するケースが後を絶ちません。一方で、SaaSやEC、Webサービスなど、24時間稼働が前提となるサービスでは、機能開発やサービス改善のスピードが事業成長を左右するため、セキュリティ対策の重要性は理解していても、 ・本番環境への影響が怖い ・開発スピードを落としたくない ・専任担当者を確保できない ・何から着手すべきか分からない といった理由から、ランサムウェアをはじめとする脅威への対策が後回しになってしまうケースは少なくありません。
近年では、こうした脅威への備えに加え、「サプライチェーンセキュリティ評価制度」など取引先から対策状況の説明を求められる機会も増えており、セキュリティ強化の必要性はさらに高まっています。
こうした状況において重要になるのが、後付けの対策ではなく、設計段階からセキュリティ を組み込む「セキュリティ・バイ・デザイン」の考え方です。
何を導入し、どう運用するべきか整理できない企業が増えている
AWS ネイティブセキュリティ機能の普及により、多くの企業がAWS Security Hubや Amazon GuardDuty、Amazon Inspectorなどを利用できるようになりました。
一方で、実際の現場では、 ・どのような対策から着手すべきか分からない ・アラートは出ているが、どれを優先すべきか分からない ・本当に危険なのか判断できない ・本番影響を考えると即時対応に踏み切れない ・夜間や休日の初動判断が属人化している ・経営層や関係部署に導入の必要性やコストを説明しにくい といった課題に直面しています。
こうした課題は、「何から着手すべきか」「導入後どう運用を回すか」「社内にどう説明する か」という3つの壁に整理できます。「AWS Security HubやAmazon GuardDutyを入れて いるから大丈夫」ではなく、導入した仕組みをどのように運用へ定着させるかが重要になっています。
AWS セキュリティ対策を、導入から運用まで段階的に進める方法とは
本セミナーでは、AWS セキュリティ対策を「ツール導入の話」だけではなく、継続的に運用を回すための仕組みづくりという視点で整理します。 セミナーの前半では、「本番サービスを止めずに、何をどの順序で導入・棚卸しすべきか」 という現実的なアプローチを解説。後半では、「どのように属人化させずに継続運用していくか」体制づくりの最適解をお伝えします。
具体的には、 ・何を導入するべきか ・なぜ AWS セキュリティ運用が後回しになるのか ・なぜアラート対応が止まってしまうのか ・なぜ運用が属人化するのか ・どのような順序で整備すればよいのか といった現場で起こりがちな課題を整理しながら、AWS ネイティブセキュリティ機能を活用した現実的な進め方を解説します。
また、すべてを一度に実現するのではなく、「可視化」「脆弱性検知」「脅威検知」といった段階を、自社の状況に合わせてどのような順序で整備し、継続的な運用へつなげていくべきかについて、実際の支援事例も交えて分かりやすく解説します。
これから AWS セキュリティ対策を検討する企業から、すでにAWS Security Hubや Amazon GuardDuty、Amazon Inspectorを利用しているものの運用に課題を感じている企業まで、自社に合った進め方を考えるヒントを得られる内容です。
こんな立場の方/こんな課題を感じている方におすすめ
・SaaS/EC/Webサービスの責任者として、開発スピードを維持しながらセキュリティ強化を進めたい ・情シス部門やインフラ/SRE担当として、セキュリティ運用の属人化や運用負荷を解消したい ・プロダクト運用部門やサービス企画部門として、サービス品質向上や顧客要求対応の観点からセキュリティ運用を見直したい ・DX/クラウド推進担当として、継続的に運用できるセキュリティ体制を検討したい ・AWS Security Hub/Amazon GuardDuty/Amazon Inspectorを導入しているが、アラート対応や優先順位付けに課題を感じている ・ランサムウェアをはじめとする脅威への備えを検討したいが、何から始めるべきか整理できていない ・経営層や関係部署へセキュリティ対策の必要性やコストをうまく説明できず、社内合意形成に悩んでいる ・顧客監査やサプライチェーンセキュリティ評価制度への対応を見据え、備えを進めたい
本セミナーで持ち帰れること
AWS セキュリティ対策において重要なのは、単にツールを導入することではありません。 「何を導入するか」「何を優先して対応するか」「どのように継続運用へつなげるか」を整理し、自社で回せる仕組みに落とし込むことが重要です。
本セミナーでは、導入前の検討から導入後の運用までを見据えながら、検知・通知が増える中で運用が止まってしまう構造を整理し、継続的な監視・運用体制を伴走支援も含めて考えるためのヒントを提供します。
「セキュリティ対策を進めたいが何から始めればよいか分からない」「導入したものの運用が回っていない」と感じている方は、ぜひご参加ください。
登壇者
 株式会社ハートビーツ マーケティングチームマネージャー
谷川 隼人
 運用設計ラボ合同会社 シニアアーキテクト
波田野 裕一 (AWS Hero)
プログラム
09:45~10:00 受付
10:00~10:05 オープニング(マジセミ)
10:05~10:45 【AWS】ランサムウェア対策、何を導入し、どう運用するべきか整理できていますか?
~サービスを止めずに現状の棚卸しから段階的に進めるセキュリティ・バイ・デザイン~
10:45~11:00 質疑応答
主催
株式会社ハートビーツ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

【SCS評価制度★3・★4対策】管理者アカウント乗っ取りが事業停止につながる前に ~vCen...
3.8 株式会社フォーセシステム
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
vCenterの認証対策、後回しになっていませんか?
クラウドやSaaS、VPN、クライアントPCなどの認証強化が進む一方、オンプレミスのvCenterは認証対策が後回しになりがちです。 vCenterは、仮想マシンの起動・停止や削除まで、仮想基盤全体を一元管理する管理基盤です。 管理者アカウントが侵害されると、配下の業務システムに広範な影響が及び、バックアップなどの復旧基盤まで被害が及んだ場合には、業務再開まで長期化するおそれがあります。
「他のシステムはMFA対応済みなのに、vCenterはパスワード認証のまま」 そんな状態になっていないでしょうか。
SCS評価制度でも、仮想基盤の管理者アカウントは問われます
経済産業省のSCS評価制度では、★3で「管理者IDを共有しない、または利用者を特定できること」が求められます(要求事項4-1-2)。 デフォルト管理者アカウントadministrator@vsphere.localを複数名で共用している環境は、アカウント運用を見直す必要があります。 さらに★4では、重要な機密情報を扱うシステムについて「管理者がインターネット経由でアクセスする場合は常に多要素認証」が求められます(4-1-3-5)。 SCS★3・★4への対応を進めるなら、仮想基盤の管理者アカウントも含めて認証対策を見直すことが重要です。
MFA導入による認証強化と、vCenter管理者アカウントの運用設計
本セミナーでは、Entra IDとvCenterを連携してMFAを適用する構成・導入方法をはじめ、個人単位の管理者アカウント運用、最小権限、ログ監査など、vCenterを安全に運用するためのポイントをご紹介します。 また、MFA導入に必要な支援内容や費用感についても具体的にお伝えします。 さらに、今後もVMware環境を継続するのか、それとも仮想基盤そのものを見直すのか、VMware環境の継続利用やProxmoxへの移行を含めた選択肢についても取り上げます。
認証対策だけでなく、今後の仮想基盤の運用方針も含めて、自社環境に合った選択肢を検討する機会として、ぜひご参加ください。
こんな方におすすめです
・他システムのMFA対応は済んでいるが、vCenterが手つかずの方 ・vCenter上に基幹系・業務システムが集約されている方 ・SCS評価制度★3・★4の取得を検討している方 ・VMware環境の今後を検討中の方
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 【SCS評価制度★3・★4対策】管理者アカウント乗っ取りが事業停止につながる前に~vCenterへのMFA導入と管理者アカウント運用~
11:45~12:00 質疑応答
主催
株式会社フォーセシステム(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。

ランサムウェア被害事例に見る、業務停止が長期化する理由 ~データを守り、復旧を早めるサイバー...
4.1 東京エレクトロンデバイス株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
相次ぐランサムウェア被害、業務停止の長期化が経営リスクになっている
ランサムウェア被害は情報漏えいにとどまらず、業務停止を引き起こし、事業継続を脅かす経営リスクになっています。 各社の公表情報によると、2025年にはアサヒグループホールディングスでランサムウェア攻撃によるシステム障害が発生し、受注・出荷に影響が生じました。また、アスクルでもランサムウェア感染により、サービスが一時停止しました。 このように、大企業であっても被害を完全に防ぐことは難しく、業務停止が長引けば取引先や顧客への影響も拡大します。攻撃を前提に、早期の業務復旧へ備えることが重要です。
バックアップがあっても、短時間で業務を再開できるとは限らない
多くの企業では、ランサムウェア対策やBCP対策の一環としてバックアップを取得しています。 しかし、被害発生時には、攻撃の影響範囲を特定して封じ込め、復旧対象を見極め、バックアップデータの安全性を確認する必要があります。これらに時間を要すれば、データが残っていても短時間での業務再開にはつながりません。 さらに、バックアップ環境まで侵害されれば、復旧の手段そのものを失うおそれがあります。重要なのは、バックアップの有無ではなく、被害時にそれが使えるかどうかです。
攻撃を受けても迅速に復旧し、業務停止を最小限に抑えるサイバーBCP
本セミナーでは、近年のランサムウェア被害事例を踏まえ、業務復旧が長期化する理由と、バックアップがあっても短時間で業務を再開できない要因を解説します。また、被害時にも業務停止を最小限に抑えるために必要な、バックアップ・復旧のあり方と、サイバーBCPの考え方も整理します。 そのうえで、攻撃を受けてもバックアップデータを保護し、必要な業務を迅速に復旧できる仕組みとして「Rubrik」をご紹介します。 自社のバックアップで短時間の復旧ができるのか不安な方や、サイバーBCP対策をご検討の方はぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:35 ランサムウェア被害事例に見る、業務停止が長期化する理由~データを守り、復旧を早めるサイバーBCP対策~
14:35~14:45 Rubrikにおける東京エレクトロンデバイスのご支援体制
14:45~15:00 質疑応答
主催・共催
東京エレクトロンデバイス株式会社(プライバシーポリシー)
Rubrik Japan株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜AI時代のデータ資...
3.9 テックウインド株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AI活用で増えるデータ、拡大するバックアップ対象
生成AIをはじめとしたデータ活用が広がるなか、企業が保有・蓄積するデータは着実に増えてきています。 また将来のAI活用まで見据えれば、保存しておきたいデータの範囲はさらに広がっていくことが予想されます。 それに伴って増えるのが、バックアップの対象です。 日常的なバックアップだけでなく、ランサムウェア被害からの復旧に備えて、本番環境とは別に確保する「二次バックアップ」についても、必要な容量や保管方法を考えなければなりません。 限られた予算や人員のなかで、どのデータを、どこに、どのような形で残すのか。 バックアップ環境そのものを見直す必要性が高まっています。
完全防御が難しいランサムウェア、問われる復旧スピード
これまでのバックアップは、機器故障やシステム障害などからデータを復元することを主な目的としてきました。 しかし、ランサムウェアは本番環境だけでなく、復旧に使うバックアップデータそのものを狙い、利用できない状態にすることがあります。 そのため、日頃からバックアップを取得していても、それだけではランサムウェア被害から復旧できるとは限りません。 実際に、バックアップを取得していたにもかかわらず、被害前の状態まで十分に復旧できなかったケースも報告されています。 ランサムウェアの侵入を完全に防ぎきることが難しい以上、重要なのは「バックアップを取っているか」だけではなく、攻撃を受けた後にも復旧に使えるデータを残せているかです。 重要なシステムや業務をどれだけ早く復旧し、停止時間を短くできるか。事業継続(BCP)の観点からも、サイバー攻撃を前提としたバックアップのあり方が問われています。
早期復旧に備える、切り離された二次バックアップの選択肢
本セミナーでは、日常的に利用している一次バックアップに加えて、本番環境から切り離した「二次バックアップ」を持つ考え方について解説します。 クラウド型ではWBCの遠隔バックアップサービス、オンプレミス型ではUltrastar Data60を例に、自社で大きな設備を持たずサービスとして利用する方法と、自社内に二次バックアップ環境を構築する方法の両方をご紹介します。 現在利用している一次バックアップを活かしながら、ランサムウェア被害時にも復旧に使えるデータをどう残すのか。オンプレミス・クラウドそれぞれの特徴や向き不向きを比較し、自社に合った早期復旧の備え方を解説します。 ランサムウェアへの対策を検討中の方は、ぜひこの機会にご参加ください。
このような方におすすめ
・情報システム部門、ネットワーク・セキュリティを担当している方 ・バックアップは取得しているが、ランサムウェア被害時に実際に復旧できるか確認できていない方 ・サイバー攻撃を前提に、現在のバックアップ体制を見直したい方 ・現在のバックアップ環境を活かしながら、オンプレ・クラウドの二次バックアップを比較したい方
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜AI時代のデータ資産を守る、本番環境から分離した二次バックアップ〜
15:45~16:00 質疑応答
主催
テックウインド株式会社(プライバシーポリシー)
協力
ワールドビジネスセンター株式会社(プライバシーポリシー)
Western Digital, Inc.(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
ランサム対策の内製化教育、受講率は100%なのになぜ行動変容につながらないのか 〜既存教育か...
3.9 株式会社ハイパー
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
尚、本セミナーにてご紹介するセキュリティ教育ツールは、エンドユーザ様向けのご案内となりますので、販売店様のご参加はお断りさせていただく場合がございます。
年1回の座学・eラーニングだけでは、従業員の行動は変わらない
ランサムウェアによる被害は企業規模や業種を問わず後を絶たず、その侵入経路として狙われるのは、依然として従業員が受け取る一通のメールや日常業務のやり取りです。こうした脅威に備えるため、多くの企業ではセキュリティ教育を自社で内製し、全従業員への受講を徹底してきました。実際、受講率や修了率だけを見れば、ほぼ100%の水準を達成している企業も少なくありません。しかし、年1回の座学やeラーニングを繰り返すだけでは、毎年同じ内容がマンネリ化し、受講することそのものが目的になってしまいがちです。知識として「知っている」状態にはなっても、実際に不審なメールを受け取った瞬間に気づき、報告し、相談するという行動にまではつながらない。そうした手応えのなさを感じている担当者は少なくありません。
教材づくりと講師手配で、情シス担当者の負担が限界に達している
一方で、教育を内製で回し続けること自体にも限界が見え始めています。研修資料やシナリオの作成、講師の手配、受講管理といった準備・実施の負担は大きく、他の業務を抱えた情報システム部門の担当者に集中しがちです。攻撃の手口は次々と変化しているにもかかわらず、教材の見直しにまで手が回らず、数年前の内容を使い回したまま実施しているケースもあります。 また、メール訓練を導入済みの企業でも、訓練でNGとなった従業員へのフォローは注意喚起にとどまりやすく、弱点のある人や部署を絞って強化する手段を持てていないという声もあります。結果として、教育を実施した実績は語れても、その効果を数値で経営層に説明できないまま運用を続けている企業は少なくありません。
既存教育と組み合わせた体験型教育で、弱点をピンポイントに強化する
本セミナーでは、まず前半で、セキュリティ教育がマンネリ化してしまう要因を整理し、従業員の行動を変えるために効果的な教育手法の考え方を解説します。あわせて、ハイパーが提供する講師派遣型・ウェビナー型の教育サービスもご紹介します。
後半では、その実践策として、体験型セキュリティ教育サービス「セキュアプラクティス」をご紹介します。本サービスは、座学やeラーニングのように知識を学ぶ形式ではなく、攻撃を模したシナリオをロールプレイ形式で疑似体験することで、受講者が自分事として対応を身につけられる点が特長です。最新の攻撃シナリオが自動で更新されるため、教材の作成・更新にかかる管理者側の工数を抑えることができます。また、既存のeラーニングシステムの1コンテンツとして組み合わせたり、メール訓練と連動させ、訓練で引っかかった従業員や部署にシナリオ体験による再教育を行うことで、弱点をピンポイントに強化する活用法もご紹介します。 当日は、代表的な事例シナリオをリアルタイムで実施し、実際の利用イメージを体感いただきます。あわせて、セキュリティ教育に取り組む必要性が高まっている制度面の動向にも触れます。 受講率は高いのに行動変容につながっていないと感じている方、教材づくりや講師手配の負担を軽減したい方、既存教育の次の一手を探している方は、ぜひご参加ください。
プログラム
11:45~12:00 受付
12:00~12:05 オープニング(マジセミ)
12:05~12:45 ランサム対策の内製化教育、受講率は100%なのになぜ行動変容につながらないのか〜既存教育からの次の一手、シナリオ体験で手間をかけずに教育を形骸化させない仕組み〜
12:45~13:00 質疑応答
主催
株式会社ハイパー (プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか? ~製造業だからこそ押さえるべ...
3.9 アクロニス・ジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?
ランサムウェア被害は、情報システムの停止だけでなく、工場や製造設備の稼働停止にまで影響を及ぼす可能性があります。特に製造業では、OT環境や産業PC、製造装置など事業継続に直結するシステムが多く、被害後に「データを戻せた」だけでは製造再開には至りません。大手企業の被害事例を見て、自社の現在のバックアップや復旧体制で、本当に製造現場を再開できるのか不安を感じている企業も少なくありません。
バックアップがあっても製造を再開できない理由
バックアップを取得していても、実際の被害発生時に復元手順が整理されていない、復旧先の機器を確保できない、バックアップ自体が攻撃の影響を受けているといった状況では、すぐに製造を再開することはできません。さらに製造現場では、Windows XP/7などの旧OS、閉域環境、特殊な産業PC、IT担当者が常駐していない拠点など、一般的なオフィスITとは異なる制約があります。重要なのは、バックアップを「取っていること」ではなく、被害時に「実際に戻せる状態」まで準備しておくことです。
製造業だからこそ押さえるべき復旧対策のポイント
本セミナーでは、ランサムウェア被害に遭った場合でも迅速に製造現場を再開するために、製造業が事前に押さえておくべきバックアップと復旧対策のポイントを解説します。OT環境、閉域環境、旧OSを搭載した産業PCなど、製造現場特有の条件を踏まえ、「バックアップはあるが、本当に戻せるのか」という不安を解消するための復旧設計の考え方をご紹介します。あわせて、Acronis Cyber Protectを活用し、設備障害やサイバー攻撃後の迅速な復旧と事業再開を支援する方法について説明します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?~製造業だからこそ押さえるべき、復旧対策のポイント~
 宮本 裕一
アクロニス・ジャパン株式会社 コーポレートクラウド事業本部 OEMセールスマネージャー
 佐藤 匡史
アクロニス・ジャパン株式会社 ソリューションエンジニアリング統括部 統括部長
15:45~16:00 質疑応答
主催
アクロニス・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
そのファイル送信、”いつものやり方”で大丈夫? ~誤送信・PPAP・シャドーITを防ぐ、これ...
3.4 株式会社NSD
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ファイル受け渡しは、シャドーIT・誤送信・統制不足など多面的なリスクが潜む
企業間でのファイルの受け渡しは、業務上欠かせない日常的なやり取りである一方、セキュリティリスクが集中しやすいポイントでもあります。メール添付における宛先間違いや添付ミスによる誤送信、パスワード付きZIP(PPAP)の形骸化、現場が個別に導入したオンラインストレージや無料転送サービスといったシャドーITなど、ファイルの受け渡しにまつわるリスクは多岐にわたります。 こうした運用が部署ごと・担当者ごとにばらばらのまま積み重なると、送信の記録が分散し、「いつ・誰が・何を・どこへ送ったか」を組織として把握・説明できない状態に陥りがちです。利便性を優先するほど統制が効きにくくなり、情報漏えいや監査対応の面で不安を抱える企業は少なくありません。
現場の判断に委ねた運用が、シャドーIT・ヒューマンリスクを生む
ファイルの受け渡しに関するルールを定めていても、現場では「急ぎだからメールに直接添付した」「容量が大きいので無料のファイル転送サービスを使った」「先方から指定されたので個人のクラウドストレージを使った」といった例外対応が積み重なり、気づかないうちに統制が崩れていくことがあります。個々の判断に委ねた運用では送信の記録が分散・断絶し、後から証跡を追うことが難しくなります。 また、また、宛先や添付ファイルを確認する仕組みがなければ、誤送信といったヒューマンエラーを未然に防ぐことも困難です。ルールと実態のギャップを放置すれば、機密性の高いファイルが適切なチェックなしに外部へ送られるリスクが残り続けます。重要なのは、現場の利便性を損なわないかたちで、組織として安全な選択肢を「標準」として提供できる仕組みを整えることです。
eTransporter
で、メール運用を変えずに安全なファイル受け渡しの仕組みを実現
本セミナーでは、NSDが提供するセキュアファイル転送サービス「eTransporter」を活用し、既存のメール運用を大きく変えることなく、安全なファイルの受け渡しと証跡管理を両立する方法をご紹介します。 eTransporterは、送信者が普段どおりメールにファイルを添付して送るだけで、ファイルを自動的に分離・管理する仕組みを備えており、メール運用を変えずに脱PPAPを実現します。現場が個別に利用しがちなシャドーITを排除し、全ての送信を一元管理できるほか、送受信履歴や承認フローを自動でログ化することで、監査対応に必要な証跡を確実に残すことができます。 シャドーITやヒューマンリスクへの対策を強化したい方、現場に負担をかけずにファイル受け渡しの仕組みを見直したい方、組織としてのセキュリティポリシー統一を進めたい方は、ぜひご参加ください。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 そのファイル送信、”いつものやり方”で大丈夫?~誤送信・PPAP・シャドーITを防ぐ、これからのファイル受け渡し~
14:45~15:00 質疑応答
主催
株式会社NSD(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
インシデント対応は「平時」で決まる 〜調査する側から伝えたい、DFIRを支える日々の備え〜...
株式会社サイバーセキュリティクラウド
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「cscloud.co.jp」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
概要文
セキュリティインシデントの調査を担う私たちが、現場に入って最初に確認するのは「ログが残っているか」です。
必要なログが存在しない。残っていても調査に使えない。責任者が決まっておらず初動が遅れる。良かれと思った操作で証拠が消えている。攻撃者の足取りを追えるかどうかは、実は事故が起きた瞬間ではなく、その前の「平時」にすでに決まっています。
本セミナーでは、「インシデントはいつか必ず起きる」という前提に立ち、調査・対応にあたる側の視点から、企業が日頃から整えておくべき備えを解説します。
インシデント調査の目的は何か、その目的を達成するために何をしないといけないのか、デフォルトの状態ではなぜ追えないのか、追うために必要なことは何か。調査に必要なログと証跡の全体像をお話しするとともに、対応体制・役割分担、有事の連絡経路の決め方などの統制面についても解説します。 CloudFastenerが提供する継続的な監視やインシデント対応支援も交えながら、有事に迷わず動くための体制づくりをご紹介します。
こんな方におすすめ
・ログ・証跡が有事にちゃんと追える状態か、漠然と不安がある方 ・インシデント対応の役割分担や連絡体制が定まっていない ・平時の備えを体制・規程として整理したい方
プログラム
12:50~13:00 受付
13:00~13:45 インシデント対応は「平時」で決まる 〜調査する側から伝えたい、DFIRを支える日々の備え〜【基礎編】
主催
株式会社サイバーセキュリティクラウド(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
役員会で突然問われる「うちは大丈夫?」に答える、短期間で実現するセキュリティアセスメントとは
株式会社インターネットイニシアティブ
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。
セキュリティ対策は、今や「経営課題」でありIT部門だけでなく経営層からも関心の高いテーマです。特に昨今大きなセキュリティインシデントが多発している中で、経営層からは突然「自社での対策はどうなっているのか」とセキュリティ対策状況を問われる機会が増加しているかと思います。日本の自社拠点であればITの現状がわかっていても、日頃管理の目が届いていないグループ会社や海外拠点となると「現状がわからない」「誰に状況を聞くべきかわからない」ということも珍しくないでしょう。同業他社でインシデントが発生すると、自社が次のターゲットになる可能性もあり、なるべく早く現状を把握してリスクを洗い出す必要があります。
このような課題を抱える方におすすめ
・経営層から、グループ会社・海外拠点も含めた「ITリスク」の把握を求められている ・IT部門のリソースが少なく、全社のIT環境の把握に手が回らない ・海外拠点のセキュリティガバナンスに漠然とした不安がある
このウェビナーに参加して分かること
本ウェビナーでは、昨年から特にお問い合わせが急増している「IIJ Safous Security Assessment」を活用することで、いかに経営層からのリクエストに迅速に応えることが可能かをご説明します。さらに、すでに導入いただいた企業が、本サービスを活用して経営課題解決に繋げた事例なども併せてご説明します。
プログラム
11:00-11:30 経営層の「うちは大丈夫?」に答える、短期間で実現するセキュリティアセスメントとは
株式会社インターネットイニシアティブ
グローバル事業本部
サービススペシャリスト 行武 宏
11:30-11:35 質疑応答
※ 講演内容・講師は変更になる場合がございます。あらかじめご了承ください。 ※ 競合他社、参加対象以外の企業、個人の方、自営業の方からのお申し込みは、お断りさせていただく場合がございます。また申込多数の場合、対象の方を優先させていただく場合がございます。あらかじめご了承ください。
セミナー概要
日時 2026年9月16日(水)11:00 ~11:35(受付:10:50~)
会場 Webセミナー
開催前日までにURLを送付いたします。
(Web経由で全国どこからでもご視聴いただけます)
参加費 無料(事前登録制)
定員 100名 申込受付中
対象 情報システム部門、グローバルに拠点を持つお客様
主催 株式会社インターネットイニシアティブ
申込締切 2026年9月15日(火) 23:00まで
講演者
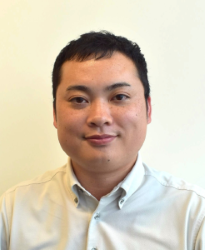 行武宏
株式会社インターネットイニシアティブ
グローバル事業本部
サービススペシャリスト
国内メーカー系SIerで製造向けのITソリューション営業を経験後、ICTインテグレーターにてネットワーク/クラウド・セキュリティ領域のプロダクトマネジメント、サービス企画開発に従事。 IIJ入社後は、海外進出する日本企業向けに「IIJ Safous Security Assessment」や「IIJ Safous 特権リモートアクセス」、「IIJ Firewall Management Service」など海外拠点に向けたセキュリティサービスの企画・販売を担当。
主催
株式会社インターネットイニシアティブ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。